
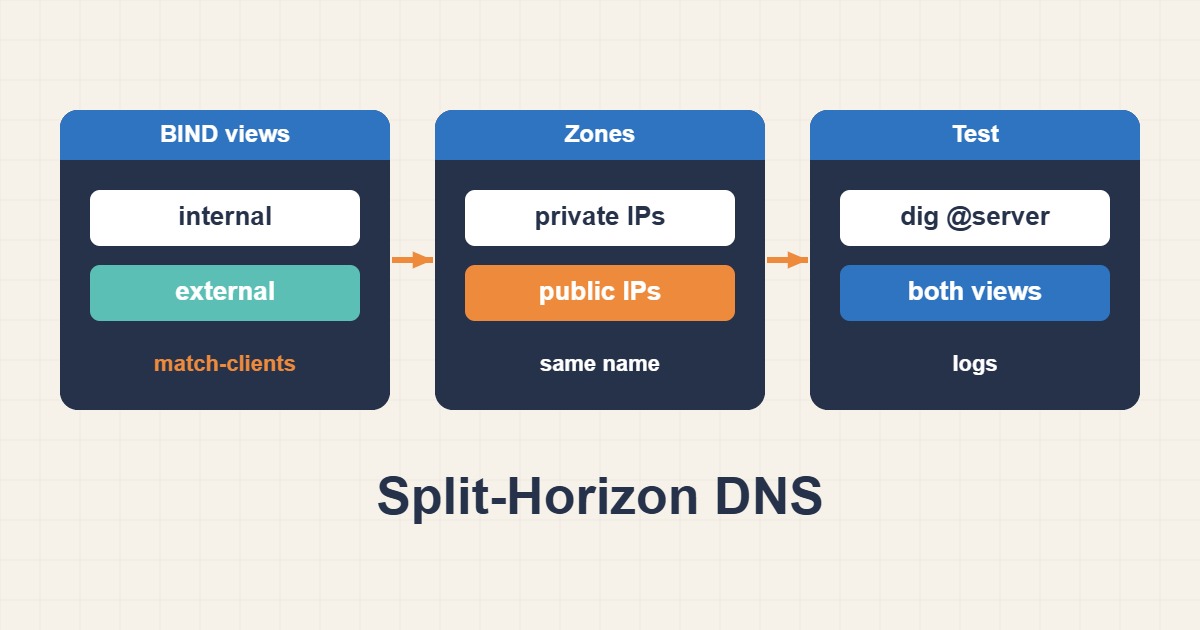
Split DNS این تفاوت را در Resolver یا authoritative view مدیریت میکند، اما با cache و source NAT خطاهای پنهان دارد. این راهنما مرز دیدگاهها و آزمایش پاسخ از دو شبکه را روشن میکند.
دامنه و پیشنیازها
این نمونه اسکلت BIND views است، نه named.conf کامل. zone fileهای معتبر با SOA، NS و رکوردهای لازم را از قبل آماده کنید. همه zoneهای موجود باید با طرح views سازگار شوند. شبکه 10.20.0.0/24 فرضی است؛ ارائه recursion عمومی و نشت رکورد داخلی قابل قبول نیست.
۱. شواهد را جمعآوری کنید
از کلاینت داخلی و بیرونی، DNS مورداستفاده، جواب A/AAAA، TTL و پرچم authoritative را ثبت کنید. درخواست به 1.1.1.1 از داخل شبکه، view داخلی شما را لزوماً نمیبیند. اگر query از Resolver یا NAT میآید، match-clients آدرس همان فرستنده را میبیند، نه IP نهایی کاربر.
dig @10.20.0.53 app.example.com A
dig @203.0.113.53 app.example.com A
dig @10.20.0.53 app.example.com AAAA
۲. تغییر کنترلشده
View داخلی را پیش از view عمومی any قرار دهید؛ نخستین match اهمیت دارد. نمونه recursion را برای هر دو خاموش میکند و صرفاً authoritative است؛ recursion داخلی نیاز به ACL جدا دارد. تغییر SOA Serial هر zone و انتشار ثانویههای متناسب را لحاظ کنید. فقط یک A خصوصی جایگزین کل نیازهای zone نمیشود.
// Skeleton: integrate all existing zones and prepare valid zone files.
acl internal_clients { 10.20.0.0/24; localhost; };
view "internal" {
    match-clients { internal_clients; };
    recursion no;
    zone "example.com" { type primary; file "/etc/bind/db.example.internal"; };
};
view "external" {
    match-clients { any; };
    recursion no;
    zone "example.com" { type primary; file "/etc/bind/db.example.external"; };
};
۳. نتیجه را آزمایش کنید
قبل reload، named-checkconf و named-checkzone هر فایل را اجرا کنید. از منبع داخلی انتظار IP خصوصی و از منبع بیرونی انتظار IP عمومی داشته باشید؛ TCP و UDP را هر دو آزمایش کنید. رکوردهای Mail، CAA و IPv6 نباید در view داخلی ناخواسته گم شوند. TTL قبلی میتواند پاسخ قدیمی را موقتاً نگه دارد.
sudo named-checkconf
sudo named-checkzone example.com /etc/bind/db.example.internal
sudo named-checkzone example.com /etc/bind/db.example.external
# Only after every check passes:
sudo rndc reload
بازگشت و پیشگیری
برای rollback، config و zoneهای قبلی را با Serial مناسب بازگردانید؛ بازگشت صرف محتوا با Serial کوچکتر ممکن است ثانویه را بهروز نکند. DNSSEC، DoH کاربران و VPN باید در طرح لحاظ شوند. پاسخ عمومی سالم به معنی سلامت داخلی نیست؛ هر view به مانیتور مستقل از شبکه خودش نیاز دارد.
برای بررسی بخشهای مرتبط این مسیر، راهنماهای عیبیابی سایت در IPv6؛ وقتی IPv4 سالم و AAAA خراب است و عیبیابی DNS و ارتباط سرویسها در شبکه Docker را نیز ببینید.