
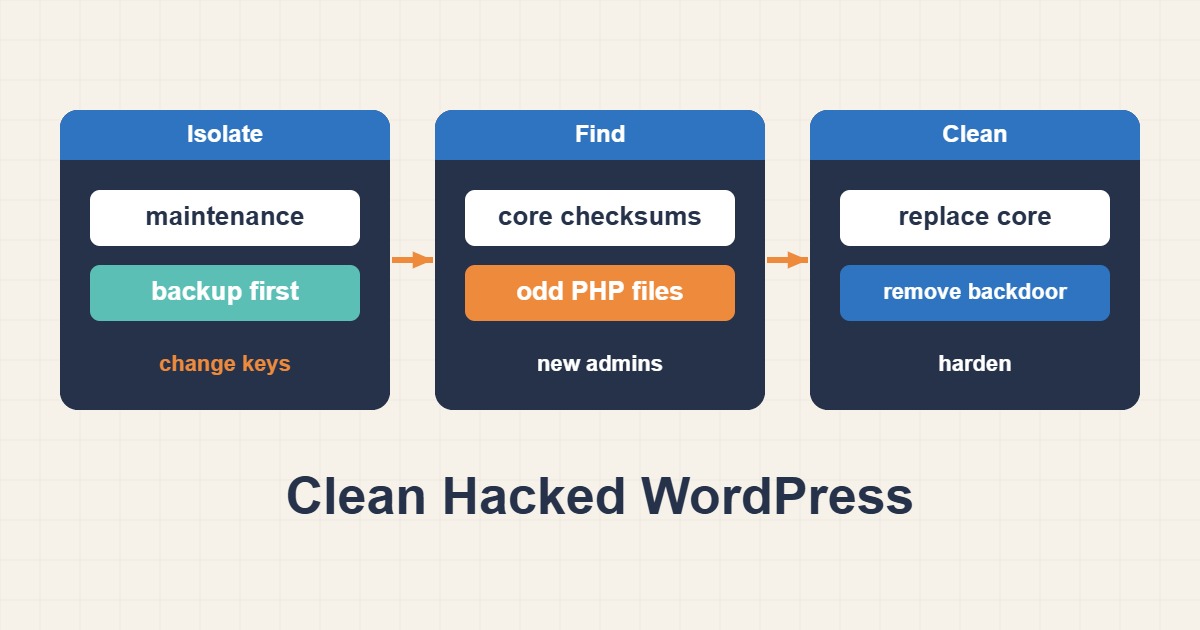
پاکسازی بدافزار وردپرس فقط با حذف یک فایل مشکوک کامل نمیشود؛ مهاجم ممکن است Backdoor، کاربر مدیر، Cron پنهان یا کد مخرب در دیتابیس ساخته باشد. ابتدا سایت هکشده وردپرس را ایزوله و شواهد را حفظ کنید.
پاکسازی بدافزار وردپرس؛ بررسی فایلها و Backdoor
wp core verify-checksums
wp plugin verify-checksums --all
find wp-content -type f -mtime -7 -ls
grep -R --line-number "base64_decode\|eval(" wp-content
نتیجه grep و اسکن بدافزار فقط سرنخ هستند؛ بعضی افزونهها مشروعاً از توابع مشابه استفاده میکنند. برای حذف ویروس وردپرس، فایلهای هسته را از بسته رسمی جایگزین و افزونهها را از منبع معتبر نصب مجدد کنید.
شناسایی کد مخرب در دیتابیس و دسترسیها
کاربران مدیر، optionهای مشکوک، Cron، mu-plugins، فایلهای PHP در uploads و کلیدهای wp-config را بررسی کنید. رمزها، SALTها، کلیدهای API، SSH و کنترلپنل را از دستگاه سالم تغییر دهید.
بازیابی امن و پیشگیری
- یک Snapshot برای تحلیل نگه دارید.
- نسخه سالم را در محیط جدا بازسازی کنید.
- داده کاربر را با کنترل دقیق منتقل کنید.
- لاگ وب، WAF و ورودها را برای یافتن نقطه نفوذ بررسی کنید.
- هسته، قالب و افزونه را بهروز و دسترسی نوشتن را محدود کنید.
پس از بازگشت سایت، اسکن بیرونی، بررسی حسابها و پایش تغییر فایل را انجام دهید تا Backdoor باقیمانده یا آلودگی مجدد سریع شناسایی شود.
راهنماهای مرتبط امنیت و بازیابی وردپرس
پاسخ کوتاه
پاکسازی بدافزار وردپرس باید شامل مهار حادثه، نگهداری شواهد، تعویض Credentialها، بررسی فایل و دیتابیس و بستن نقطه ورود باشد. جایگزینی Core بهتنهایی کافی نیست؛ Backdoor ممکن است در uploads، mu-plugins، Cron، حساب مدیر یا Optionهای دیتابیس باقی بماند.
دستورات و خروجی نمونه
wp core verify-checksums
wp user list --role=administrator
find wp-content/uploads -type f -name "*.php" -print
Warning: File should not exist: wp-includes/example.phpچطور مطمئن شویم مشکل حل شده؟
Checksumها را دوباره اجرا کنید، حساب مدیر و Cron را بازبینی کنید و تغییر Hash فایلها و ترافیک خروجی را حداقل یک چرخه کاری پایش کنید.
خطر و Rollback
قبل از حذف فایل، Snapshot فایلسیستم و دیتابیس بگیرید. فقط به Backup پاک و تأییدشده برگردید و پیش از اتصال مجدد، افزونه یا Credential آسیبپذیر را اصلاح کنید.
سناریوی واقعی بینام
در یک سایت، آلودگی پس از جایگزینی Core بازمیگشت. یک PHP داخل uploads و حساب مدیر ناشناس شناسایی شد؛ پس از حذف، Rotation دسترسی و Patch افزونه، تغییر فایل جدیدی دیده نشد.