
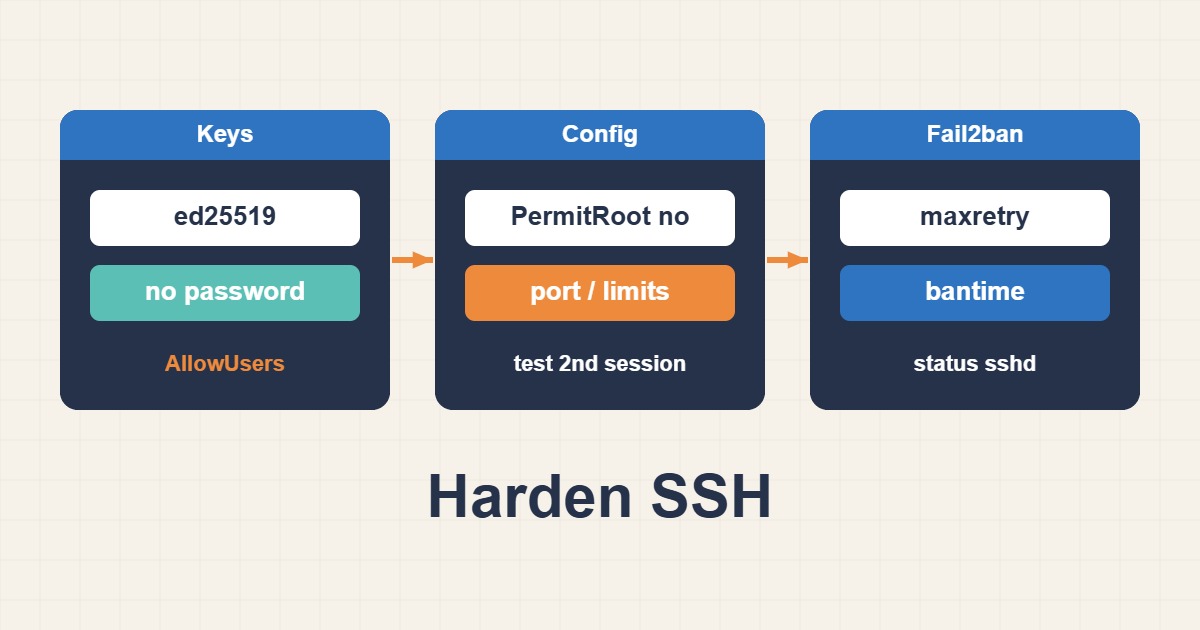
SSH درگاه اصلی مدیریت بیشتر سرورهای لینوکسی است؛ بنابراین رباتها دائماً آن را برای رمزهای ضعیف، حساب root و تنظیمات قدیمی بررسی میکنند. هدف ایمنسازی، «مخفی کردن پورت» نیست؛ باید مسیر ورود را به کلید معتبر، کاربر مشخص و سیاست قابل بازیابی محدود کرد.
قبل از تغییر، راه بازگشت بسازید
جلسه فعلی SSH را باز نگه دارید، دسترسی کنسول پنل یا KVM را بررسی کنید و از فایل تنظیمات نسخه پشتیبان بگیرید. تغییرات را ابتدا در یک پنجره دوم آزمایش کنید؛ بستن ورود رمزی پیش از اطمینان از کلید عمومی میتواند شما را بیرون سرور نگه دارد.
sudo cp -a /etc/ssh/sshd_config /etc/ssh/sshd_config.backup
sudo sshd -T | less
sudo ss -lntp | grep ssh
کاربر مدیریتی غیر root و کلید عمومی
یک کاربر عملیاتی بسازید، فقط مجوز لازم را بدهید و کلید عمومی را با سطح دسترسی صحیح در حساب همان کاربر قرار دهید.
sudo adduser ops
sudo usermod -aG sudo ops
sudo install -d -m 700 -o ops -g ops /home/ops/.ssh
sudo install -m 600 -o ops -g ops /tmp/ops_key.pub /home/ops/.ssh/authorized_keys
از سیستم خود با ssh -i ~/.ssh/id_ed25519 ops@server وارد شوید و اجرای sudo -v را امتحان کنید. کلید خصوصی را هرگز روی سرور یا در تیکت پشتیبانی قرار ندهید.
سختسازی sshd
در توزیعهایی که پوشه sshd_config.d را میخوانند، یک فایل جداگانه ایجاد کنید تا تغییرات قابل ردیابی باشد:
PermitRootLogin no
PubkeyAuthentication yes
PasswordAuthentication no
KbdInteractiveAuthentication no
MaxAuthTries 3
LoginGraceTime 30
AllowUsers ops
قبل از reload حتماً نحو را بررسی کنید. فرمان سرویس ممکن است در توزیع شما ssh یا sshd باشد.
sudo sshd -t
sudo systemctl reload ssh
در یک ترمینال تازه، ورود کاربر ops را دوباره آزمایش کنید. اگر ورود موفق نبود، جلسه قبلی را نبندید و لاگ را با journalctl -u ssh -n 100 یا /var/log/auth.log بررسی کنید.
فایروال و Fail2ban
قبل از فعالسازی فایروال، قانون SSH را اضافه کنید. محدودسازی به IP مدیریتی از تغییر پورت مؤثرتر است. اگر IP ثابت ندارید، VPN مدیریتی یا شبکه bastion گزینه بهتری است.
sudo ufw allow from 203.0.113.10 to any port 22 proto tcp
sudo ufw enable
sudo ufw status numbered
Fail2ban جایگزین کلید عمومی نیست، اما تلاشهای پرتکرار را کاهش میدهد. یک jail محلی تعریف کنید:
[sshd]
enabled = true
bantime = 1h
findtime = 10m
maxretry = 5
backend = systemd
sudo systemctl restart fail2ban
sudo fail2ban-client status sshdبرای محافظت از مسیرهای وب مانند Login و API، محدودسازی SSH کافی نیست؛ راهنمای تنظیم Rate Limit در Nginx برای Login و API را برای مهار درخواستهای پرتکرار در لایه وبسرور بررسی کنید.
کنترل و نگهداری
- حسابهای بلااستفاده و کلیدهای قدیمی را دورهای حذف کنید.
- ورودهای ناموفق را با
lastbو لاگ سرویس پایش کنید. - کلیدها را برای هر فرد جدا نگه دارید؛ یک کلید مشترک قابلیت ممیزی را از بین میبرد.
- نسخه OpenSSH را با بهروزرسانی امنیتی توزیع پشتیبانیشده نگه دارید.
- روش دسترسی اضطراری و مالک آن را مستند و آزمایش کنید.
چکلیست نهایی
ورود با کلید کار میکند، ورود root و رمز عبور بسته است، sshd -t خطا ندارد، قانون فایروال قبل از فعالسازی ثبت شده، Fail2ban وضعیت سالم دارد و یک مسیر کنسول اضطراری آزمایش شده است. این ترکیب سطح حمله را کم میکند بدون اینکه قابلیت بازیابی از دست برود.