
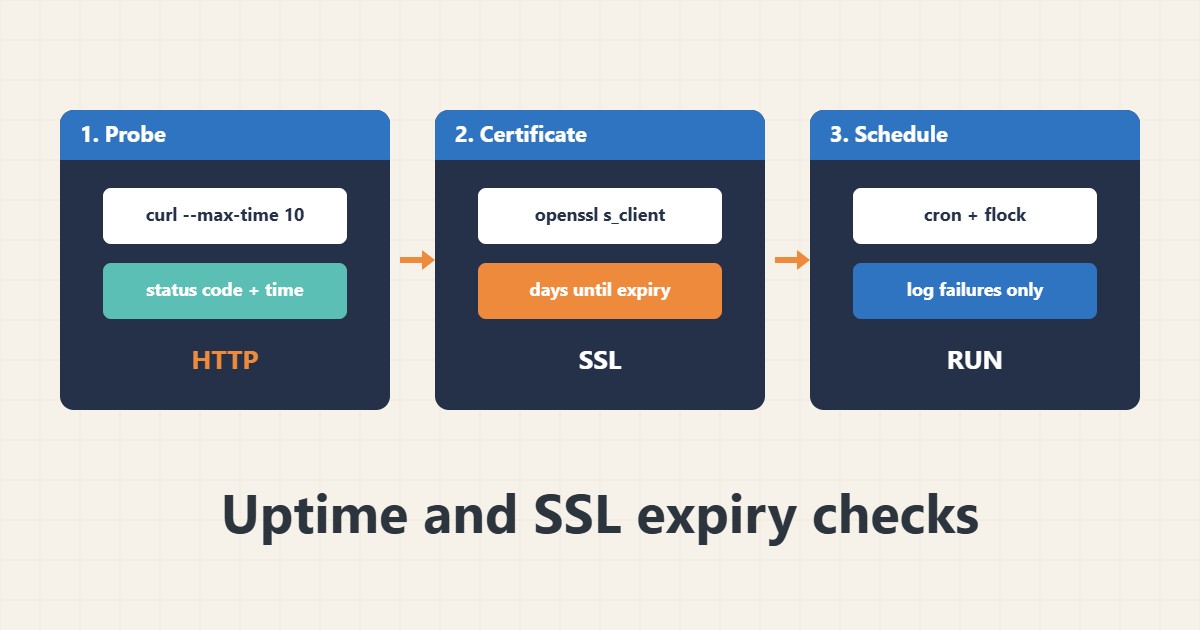
ممکن است سایت از کار بیفتد یا گواهی منقضی شود و کسی متوجه نشود تا مشتری شکایت کند. یک اسکریپت کوچک با cron میتواند وضعیت HTTP و روزهای باقیماندهٔ گواهی را بررسی کند و وقتی مشکلی هست یک خط لاگ بنویسد. این جای سرویس پایش را نمیگیرد اما لایهٔ اول مفیدی است. دستورها از مستندات curl و OpenSSL آمدهاند؛ روی سرور شما اجرایشان نکردهام و بررسی از همان ماشین نمیتواند هر مشکل بیرونی را ببیند.
۱. وضعیت HTTP و زمان را بررسی کنید
همیشه timeout بگذارید و کد وضعیت و کل زمان را چاپ کنید:
curl -s -o /dev/null -w '%{http_code} %{time_total}s\n' --max-time 10 https://example.com/۲۰۰ ثابت نمیکند صفحه درست است، اما قطعی و پاسخ کند را میگیرد. برای بررسی عمیقتر هدرها راهنمای دیباگ curl در آرشیو را ببینید.
۲. انقضای گواهی را بررسی کنید
تاریخ پایان را از گواهی ای بخوانید که سرور واقعاً ارائه میدهد و روزهای باقیمانده را حساب کنید:
echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null |
  openssl x509 -noout -enddate -issuer
# Days left
EXP=$(echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -enddate | cut -d= -f2)
echo $(( ( $(date -d "$EXP" +%s) - $(date +%s) ) / 86400 )) days left
تمدید باید خودکار باشد؛ راهنمای Certbot را ببینید. اگر تاریخ غلط است ساعت سرور را بررسی کنید؛ راهنمای clock drift و NTP را ببینید.
۳. در اسکریپت بگذارید و شکست را لاگ کنید
فقط وقتی مشکلی هست یک خط در لاگ بنویسید تا لاگ کوتاه بماند:
#!/usr/bin/env bash
# /usr/local/bin/check-site.sh (example)
URL="https://example.com/"; HOST="example.com"; MIN_DAYS=14
code=$(curl -s -o /dev/null -w '%{http_code}' --max-time 10 "$URL")
[ "$code" = "200" ] || echo "$(date -Is) HTTP $code for $URL" >> /var/log/site-check.log
exp=$(echo | openssl s_client -connect $HOST:443 -servername $HOST 2>/dev/null | openssl x509 -noout -enddate | cut -d= -f2)
days=$(( ( $(date -d "$exp" +%s) - $(date +%s) ) / 86400 ))
[ "$days" -ge "$MIN_DAYS" ] || echo "$(date -Is) cert expires in $days days for $HOST" >> /var/log/site-check.log
نشانی، میزبان و روزهای هشدار را با سایت خودتان تنظیم کنید.
۴. بدون همپوشانی زمانبندی کنید
با cron و قفل اجرا کنید تا بررسیهای کند روی هم انباشته نشوند:
chmod 750 /usr/local/bin/check-site.sh
# crontab -e   (every 5 minutes, one run at a time)
*/5 * * * * flock -n /var/lock/check-site.lock /usr/local/bin/check-site.sh
tail -n 20 /var/log/site-check.log
برای گزینههای دیگر زمانبندی راهنمای تایمرهای systemd را ببینید و لاگ را بچرخانید؛ راهنمای logrotate را ببینید.
۵. اشتباههایی که باید پرهیز کرد
این اشتباهها بررسی را نامطمئن میکنند:
Checking only from the same server      # misses outside network or DNS problems
No timeout on curl                      # the check itself hangs
Alerts on every single failure          # one blip sends a false alarm
Forgetting the certificate date         # the site breaks on expiry day
از مکان دوم هم بررسی کنید و هشدار را فقط بعد از شکستهای تکراری بگذارید.
۶. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید سایت شرکت کوچکی (ساختگی) گواهی ای دارد که خودکار تمدید میشود. یک ماه تمدید بیصدا شکست میخورد. بررسی روزانه «cert expires in 13 days» را لاگ میکند و مدیر تمدید را با فرصت کافی درست میکند، بهجای اینکه وقتی بازدیدکنندهها هشدار مرورگر میبینند متوجه شود.
۷. اشتباههای رایج
- بررسی فقط از همان سرور.
- نبود timeout در curl.
- هشدار با یک نوسان.
- نادیدهگرفتن تاریخ گواهی.
- نبود قفل در کار cron.
- هرگز نخواندن لاگ.
۸. پرسشهای متداول
برای پایش کافی است؟ لایهٔ پایه است؛ برای هشدار از بیرون سرویس پایش بگیرید.
چرا -servername؟ تا روی IP مشترک گواهی درست برگردد.
هر چند وقت اجرا شود؟ آپتایم هر چند دقیقه؛ گواهی روزانه.
۲۰۰ یعنی همهچیز کار میکند؟ نه؛ فقط یعنی سرور با موفقیت پاسخ داده.
۹. چکلیست سریع
- curl را با timeout بزنید.
- کد وضعیت را بررسی کنید.
- روزهای تا انقضا را بررسی کنید.
- فقط مشکلات را لاگ کنید.
- با flock اجرا کنید.
- لاگ را بچرخانید.
- از مکان دیگر هم بررسی کنید.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
curl man page · OpenSSL: s_client · OpenSSL: x509 · flock(1)