
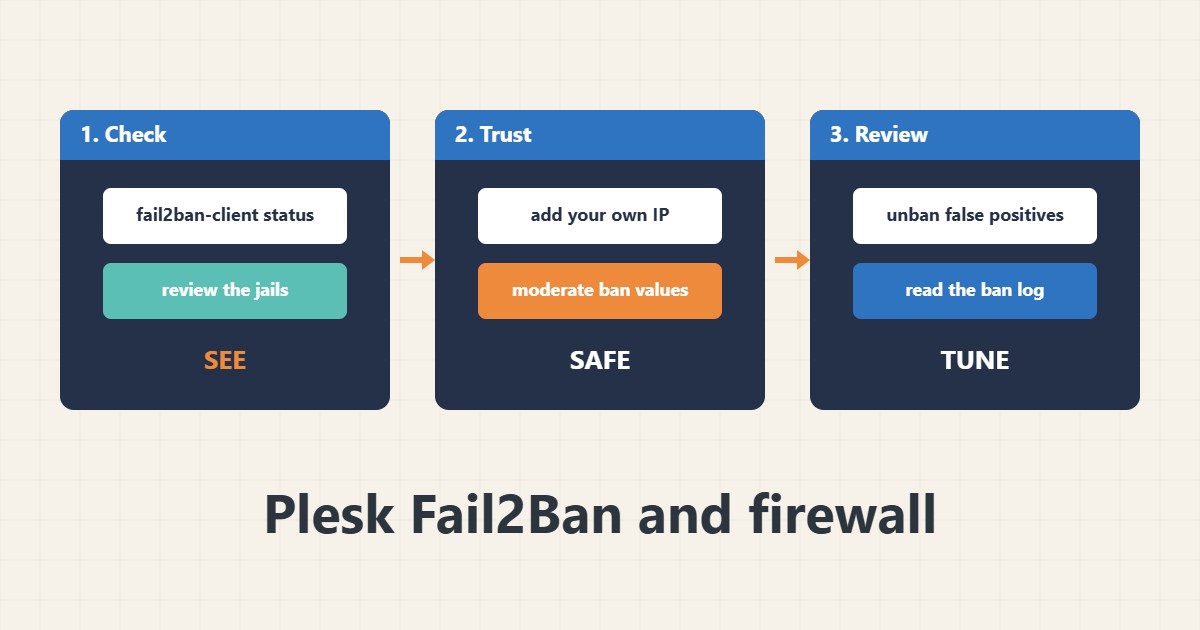
يتلقى خادم Plesk العام محاولات دخول متواصلة إلى اللوحة وSSH والبريد ووردبريس. يراقب Fail2Ban السجلات ويحجب مؤقتاً العناوين التي تفشل كثيراً، ويحدد جدار Plesk الناري المنافذ المتاحة. الخطر أن تحجبوا أنفسكم أو مستخدمين حقيقيين. أسماء القوائم من معرفتي بـ Plesk وقد تختلف بحسب الإصدار؛ لم أنفذ هذه الخطوات على خادمكم لذا أبقوا وحدة تحكم أو طريقة وصول ثانية مفتوحة أثناء التغيير.
١. اعرفوا ما يعمل
في لوحة Plesk اعثروا على أداة IP Address Banning (Fail2Ban) ضمن أدوات الخادم وإعداداته. ومن SSH افحصوا الخدمة والـ jails:
# From SSH on the Plesk server
systemctl status fail2ban --no-pager
fail2ban-client status
fail2ban-client status plesk-wordpress
المعتاد وجود jails للوحة والبريد وApache ووردبريس.
٢. أضيفوا العناوين الموثوقة أولاً
قبل تشديد أي شيء أضيفوا عنوان IP الثابت أو نطاق المكتب إلى القائمة الموثوقة كي لا تحجبوا أنفسكم:
# /etc/fail2ban/jail.d/local-example.conf (concept; Plesk manages its own jails)
[DEFAULT]
ignoreip = 127.0.0.1/8 198.51.100.7
bantime  = 1h
findtime = 10m
maxretry = 5
استخدموا إعداد العناوين الموثوقة في اللوحة حيث أمكن لأن Plesk يعيد توليد ملفات jail الخاصة به. ولكيفية عمل الـ jails راجعوا دليل أساسيات Fail2ban.
٣. اضبطوا وارفعوا الحظر
القيم المعتدلة للحظر والمحاولات أفضل من القيم المتطرفة. وإن حُظر مستخدم شرعي فراجعوا ذلك العنوان فقط وارفعوا حظره:
# Review the ban list and unban one address you trust
fail2ban-client status plesk-apache
fail2ban-client set plesk-apache unbanip 203.0.113.25
grep -i 'ban' /var/log/fail2ban.log | tail -n 20
ولتحصين SSH راجعوا دليل SSH بالمفاتيح فقط.
٤. الجدار الناري والتحقق
افتحوا المنافذ اللازمة فقط وتأكدوا مما يستمع. استخدموا إضافة جدار Plesk الناري إن كانت مثبتة واتبعوا دليل التغيير الآمن للجدار الناري:
curl -sI https://example.com/wp-login.php | head -n 1
tail -n 30 /var/log/plesk/panel.log
ss -tlnp | grep -E ':(8443|22|80|443)\b'
وإن أظهرت السجلات هجمات متكررة على ووردبريس فراجعوا دليل تحصين الدخول.
٥. أخطاء يجب تجنبها
تسبب هذه الأخطاء الحجب الذاتي أو ثقة زائفة:
Banning yourself without a trusted-IP entry   # locked out of the panel and SSH
Very low retry count on shared offices         # NAT users ban everyone
Disabling Fail2Ban to 'fix' one false ban      # removes protection for all
Hand-editing jail files Plesk regenerates      # changes disappear
راجعوا سجل الحظر بانتظام لاكتشاف الإيجابيات الكاذبة.
٦. مثال توضيحي وليس قياساً حقيقياً
افترضوا خادم Plesk (مختلقاً) سجله مليء بمحاولات دخول ووردبريس فاشلة من عناوين كثيرة. يحجب Fail2Ban بضع عشرات في يوم وعنوان مكتب المدير ضمن القائمة الموثوقة ويُرفع الحظر عن عميل نسي كلمة مروره بعد التحقق. يقل ضجيج السجل دون المساس بالوصول الحقيقي.
٧. أخطاء شائعة
- غياب عنوان موثوق قبل التشديد.
- حد محاولات منخفض جداً للشبكات المشتركة.
- تعطيل Fail2Ban بعد حظر خاطئ واحد.
- تعديل ملفات jail المولّدة يدوياً.
- تغيير الجدار الناري بلا وحدة تحكم.
- عدم قراءة سجل الحظر أبداً.
٨. أسئلة شائعة
هل يكفي Fail2Ban؟ لا؛ يكمّل التحديثات وكلمات المرور القوية والدخول الثنائي.
كم تدوم الحظورات؟ غالباً ساعة أو أكثر للمكررين؛ اضبطوها وفق حركتكم.
هل أرفع الحظر عن عنوان؟ نعم بـ fail2ban-client أو من اللوحة.
هل يحمي من DDoS؟ ليس فعلاً؛ يستهدف محاولات الدخول الفاشلة المتكررة.
٩. قائمة تحقق سريعة
- تأكدوا أن Fail2Ban فعّال.
- أضيفوا عناوين موثوقة.
- راجعوا الـ jails.
- اضبطوا قيماً معتدلة للحظر.
- افحصوا المنافذ المفتوحة.
- ارفعوا الحظر عن الإيجابيات الكاذبة.
- اقرؤوا السجلات بانتظام.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.
المراجع الرسمية
Plesk: Fail2Ban (IP Address Banning) · Plesk: Firewall · Fail2ban manual · Plesk Administrator Guide