
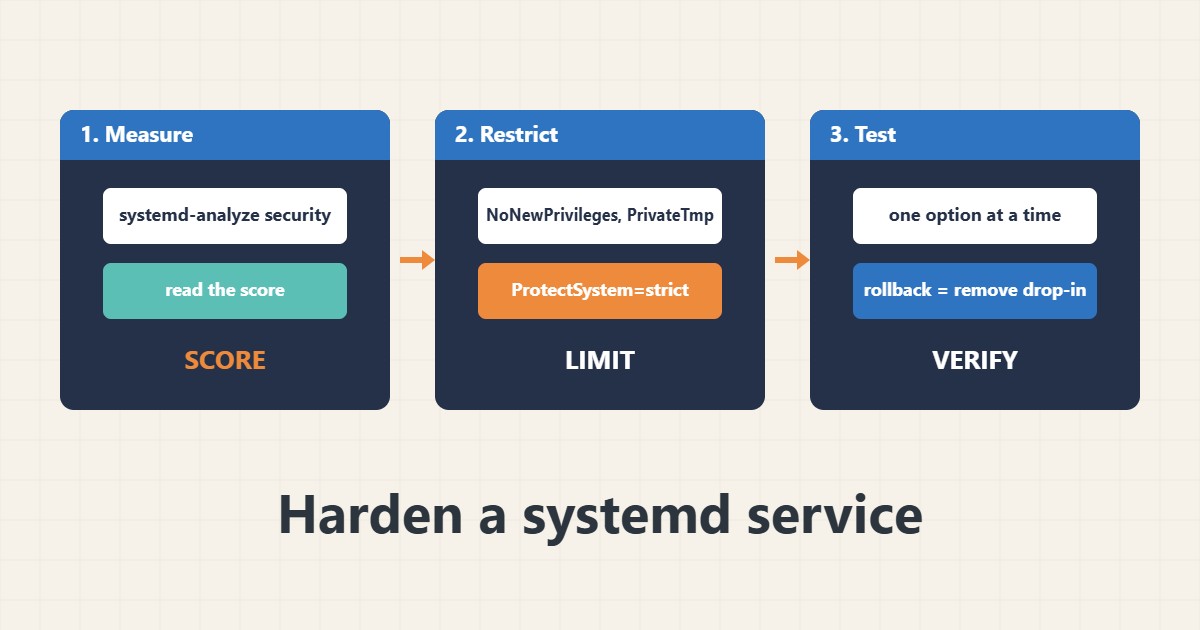
اگر یک برنامهٔ وب یا اسکریپت نفوذ شود، کاری که میتواند بکند به نحوهٔ اجازهٔ اجرای پردازهاش بستگی دارد. systemd میتواند سرویس را با گزینههای ساده محدود کند: بدون امتیاز جدید، سیستم فقطخواندنی، پوشهٔ موقت خصوصی و مجموعهٔ محدودی از مسیرهای قابلنوشتن. این گزینهها جای بهروزرسانی را نمیگیرند اما آسیب را محدود میکنند. دستورها از مستندات systemd آمدهاند؛ روی سرور شما اجرایشان نکردهام، پس روی نسخهٔ غیرتولیدی تست کنید.
۱. قرار گرفتن در معرض را بسنجید
ابزار تحلیل نشان میدهد هر سرویس چقدر در معرض است و محدودیتهای جاافتاده را فهرست میکند:
systemd-analyze security                      # exposure score for every service
systemd-analyze security myapp.service   # details for one service
امتیاز را راهنما بدانید نه هدف: سرویسی که درست کار میکند از عدد کامل مهمتر است.
۲. drop-in با گزینههای اصلی بیفزایید
از فایل override استفاده کنید تا بهروزرسانی بسته تغییرهایتان را بازنویسی نکند. سرویس را با کاربر خودش اجرا کنید و فقط مسیرهای قابلنوشتن لازم را بدهید:
sudo systemctl edit myapp.service    # creates a drop-in override

[Service]
User=myapp
NoNewPrivileges=true
PrivateTmp=true
ProtectSystem=strict
ProtectHome=true
ReadWritePaths=/var/lib/myapp /var/log/myapp
برای unit های پایه راهنمای unit در systemd را ببینید. برای کاربر و دسترسی راهنمای کاربران و گروهها و راهنمای sudoers را ببینید.
۳. گزینههای سختگیرانهتر را تدریجی بیفزایید
بعد از اینکه پایهها کار کرد، محدودیتهای بیشتر را یکی دو تا یکی دو تا اضافه کنید:
[Service]
ProtectKernelTunables=true
ProtectControlGroups=true
RestrictAddressFamilies=AF_INET AF_INET6 AF_UNIX
CapabilityBoundingSet=
SystemCallFilter=@system-service
بعضی برنامهها به address family یا system call مشخص نیاز دارند، پس بعد از هر تغییر تست کنید.
۴. اعمال، تست و خواندن لاگ
reload و restart کنید و مطمئن شوید سرویس کار میکند و امتیاز بهتر شده:
sudo systemctl daemon-reload
sudo systemctl restart myapp.service
systemctl status myapp.service --no-pager
journalctl -u myapp.service -n 30 --no-pager
systemd-analyze security myapp.service | tail -n 5
اگر شکست خورد journal را بخوانید؛ راهنمای journalctl را ببینید. برگشت آسان نگه دارید: drop-in را حذف و restart کنید.
۵. اشتباههایی که باید پرهیز کرد
این اشتباهها قطعی میسازند:
Adding every option at once                # impossible to know which one broke the app
ProtectSystem=strict without ReadWritePaths # the app cannot write its data
Testing only on production                  # no safe rollback
Editing the file in /lib/systemd/system     # package updates overwrite it
یک چیز را عوض کنید، restart کنید، تست کنید، بعد ادامه دهید.
۶. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید API داخلی کوچکی (ساختگی) با root و با کل فایلسیستم قابلنوشتن اجرا میشود. بعد از انتقال به کاربر خودش و افزودن NoNewPrivileges، PrivateTmp و ProtectSystem=strict با یک پوشهٔ داده قابلنوشتن، باگی که به مهاجم اجازهٔ نوشتن فایل میدهد دیگر نمیتواند فایلهای سیستم یا داده کاربران دیگر را تغییر دهد.
۷. اشتباههای رایج
- فعالکردن همهٔ گزینهها با هم.
- فراموشی ReadWritePaths برای داده برنامه.
- ویرایش مستقیم unit فایل بسته.
- تست فقط در تولید.
- پنداشتن امتیاز بهعنوان اثبات امنیت.
- اجرای سرویسها با root.
۸. پرسشهای متداول
جای بهروزرسانی را میگیرد؟ نه؛ آسیب را محدود میکند ولی آسیبپذیری را رفع نمیکند.
NoNewPrivileges چه میکند؟ جلوی گرفتن امتیاز اضافه توسط پردازه و فرزندانش را میگیرد.
گزینهای میتواند برنامه را خراب کند؟ بله، پس تدریجی اضافه و تست کنید.
drop-in کجاست؟ در /etc/systemd/system/
۹. چکلیست سریع
- systemd-analyze security بزنید.
- کاربر اختصاصی بگذارید.
- drop-in بسازید.
- NoNewPrivileges و PrivateTmp بیفزایید.
- ProtectSystem و ReadWritePaths را تنظیم کنید.
- بعد از هر گزینه تست کنید.
- برگشت را آماده نگه دارید.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
systemd.exec(5) · systemd-analyze(1) · systemd.service(5) · systemd.unit(5)