
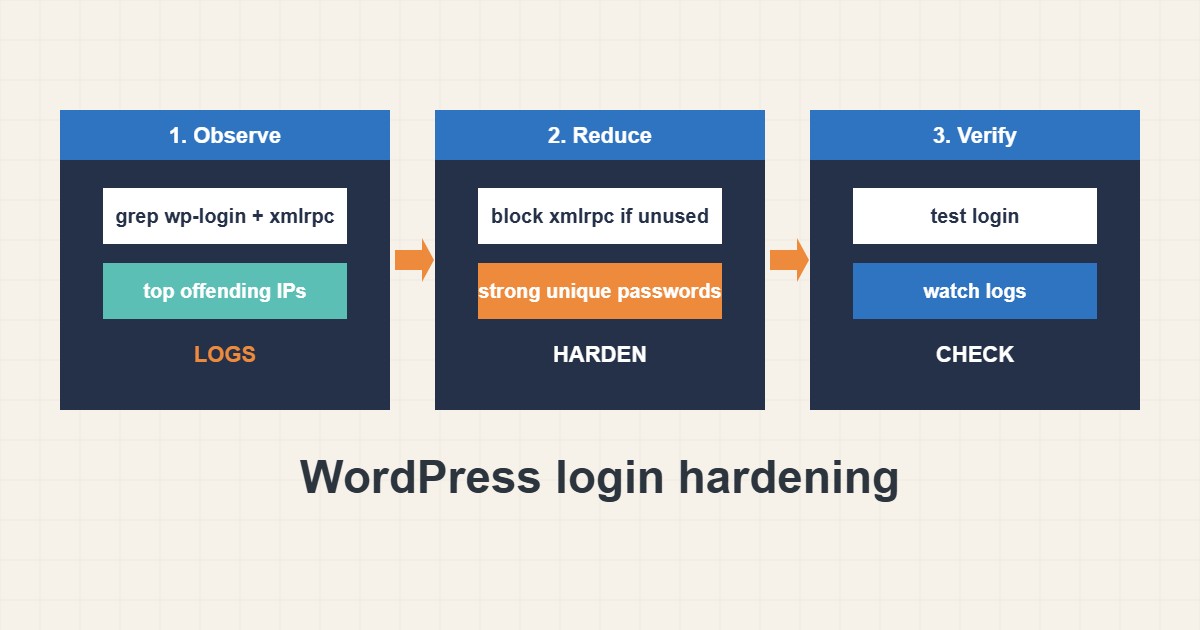
يتلقى كل موقع ووردبريس تقريباً تخمينات دخول آلية على wp-login.php وxmlrpc.php. يفشل معظمها لكن كلمات المرور الضعيفة وحسابات المدير المنسية هي ما يجعل القليل الناجح ممكناً. يبين هذا الدليل كيف ترون الهجمات في سجلاتكم وكيف تقررون هل تحتاجون xmlrpc.php وكيف تقللون الخطر بكلمات مرور قوية ومستخدمين مميزين أقل. الأوامر وفق وثائق ووردبريس وWP-CLI؛ لم أشغّلها على موقعكم وقد يعطل حجب xmlrpc.php إضافة Jetpack أو تطبيق الجوال.
١. انظروا ما الذي يضربكم
اطلعوا على سجل الوصول قبل تغيير أي شيء. عدّوا طلبات تسجيل الدخول واعثروا على العناوين التي تستدعي xmlrpc.php أكثر:
# Does xmlrpc.php answer? (405/403 = blocked, 200 with XML = enabled)
curl -s -o /dev/null -w "%{http_code}\n" https://example.com/xmlrpc.php

# Count login attempts in the access log
grep -c 'POST /wp-login.php' /var/log/nginx/access.log
grep 'POST /xmlrpc.php' /var/log/nginx/access.log | awk '{print $1}' | sort | uniq -c | sort -rn | head
بضع مئات من المحاولات الفاشلة يومياً ضوضاء خلفية معتادة. أما القفزة المفاجئة أو الطلبات المتكررة جداً من عنوان واحد فتستحق الانتباه.
٢. قرروا بشأن xmlrpc.php
يعتمد ووردبريس الحديث غالباً على REST API. ولا يحتاج xmlrpc.php إلا بعض الخدمات مثل Jetpack أو أدوات الجوال والنشر القديمة. إن لم تستخدموها فاحجبوه في خادم الويب بدل الاعتماد على إضافة:
# Apache .htaccess: block xmlrpc.php (only if you do not use Jetpack or the mobile app)
<Files xmlrpc.php>
  Require all denied
</Files>

# Nginx equivalent
location = /xmlrpc.php { deny all; }
اختبروا الموقع بعد ذلك ودوّنوا ما غيّرتموه تحسباً لتعطل شيء.
٣. كلمات المرور وأسماء المستخدمين والمديرون
القوة الغاشمة لا تنجح إلا ضد بيانات قابلة للتخمين:
Username: admin  /  Password: admin123      # first guesses attackers try
xmlrpc.php enabled + weak password            # allows many guesses per request (system.multicall)
Public author archives: /?author=1            # reveals real login names
استخدموا كلمات مرور طويلة فريدة من مدير كلمات المرور وتجنبوا اسم admin وفعّلوا الدخول بخطوتين إن وفره إعدادكم وراجعوا من يحتاج فعلاً دور المدير:
# WP-CLI checks
wp user list --fields=ID,user_login,roles
wp user list --role=administrator --fields=ID,user_login
wp plugin list --status=active
wp option get default_role
احذفوا الحسابات غير المستخدمة وخفّضوا الأدوار حين تستطيعون. وقائمة الإدارة الأوسع في دليل الصيانة الشهرية على هذا الموقع.
٤. تحديد المعدل والحجب
يبطّئ تحديد المعدل المحاولات المتكررة. وأداة مثل fail2ban تحجب العناوين التي تكرر الفشل؛ راجعوا دليل fail2ban لإعداد آمن. كما تستطيع قاعدة CDN أو جدار ناري تحدّي عمليات الدخول المشبوهة. واحتفظوا دائماً لأنفسكم بطريق عودة مثل عنوان IP مسموح أو مسار إدارة ثانٍ.
٥. تحققوا وواصلوا المراقبة
بعد التغييرات اختبروا الدخول وتأكدوا أن xmlrpc.php يعيد حالة الحجب المتوقعة وراقبوا السجلات أياماً. وأبقوا ووردبريس والإضافات والقوالب محدّثة لأن كلمة المرور المسروقة طريق واحد والإضافة الضعيفة طريق آخر. واحتفظوا بنسخ احتياطية كما في دليل نسخ rsync الاحتياطي.
٦. مثال توضيحي وليس قياساً حقيقياً
افترضوا أن سجل وصول موقع صغير (مختلق) يُظهر آلاف طلبات POST إلى xmlrpc.php من عناوين قليلة. صاحب الموقع لا يستخدم Jetpack فيُحجب xmlrpc.php في خادم الويب ويُغيَّر اسم حساب المدير بكلمة مرور طويلة فريدة. بعد يوم يُظهر السجل نفسه طلبات مرفوضة فقط ويبقى الدخول العادي يعمل.
٧. أخطاء شائعة
- استخدام admin كاسم مستخدم.
- إعادة استخدام كلمات مرور مواقع أخرى.
- ترك حسابات مدير غير مستخدمة.
- حجب xmlrpc.php مع استمرار استخدام Jetpack.
- الاعتماد على إضافة فقط وعدم قراءة السجلات.
- حبس أنفسكم دون مسار وصول ثانٍ.
٨. أسئلة شائعة
هل أعطّل xmlrpc.php دائماً؟ فقط إن لم يعتمد عليه شيء تستخدمونه. اختبروا بعد الحجب.
هل يكفي تغيير رابط الدخول؟ يقلل الضوضاء لكنه لا يغني عن كلمات مرور قوية والتحديثات.
كم مديراً أحتاج؟ أقل عدد ممكن وبالأفضل واحد لكل من يحتاجه فعلاً.
هل تفيد الكابتشا؟ قد تقلل التخمين الآلي لكن كلمة المرور القوية أهم.
٩. قائمة تحقق سريعة
- اقرؤوا سجل الوصول لطلبات الدخول وxmlrpc.
- قرروا هل xmlrpc.php ضروري.
- احجبوه في خادم الويب إن لم يكن.
- استخدموا كلمات مرور طويلة فريدة.
- راجعوا حسابات المديرين.
- أضيفوا تحديد معدل أو fail2ban.
- اختبروا الدخول وراقبوا السجلات.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.
المراجع الرسمية
ووردبريس: Hardening ووردبريس · ووردبريس: Brute Force Attacks · WP-CLI: wp user · ووردبريس REST API: Users