
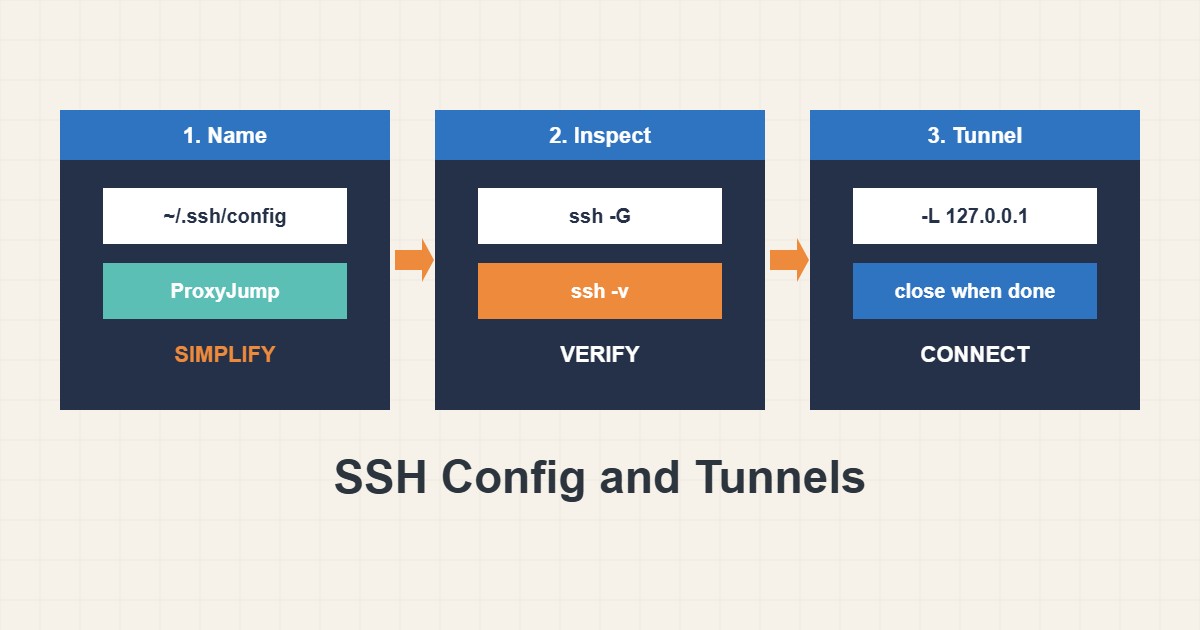
الخوادم خلف مضيف bastion أو شبكة خاصة أأمن من الخوادم المفتوحة للإنترنت، لكن الوصول إليها بأوامر طويلة متعب وعرضة للخطأ. يحل OpenSSH ذلك بملف إعداد وProxyJump للمرور عبر bastion وتمرير المنافذ للوصول إلى خدمة خاصة من حاسوبكم. يعرض هذا الدليل إعداداً مرتباً وعادات آمنة ترافقه: مفاتيح بدل كلمات المرور وتمريرات مربوطة بـ localhost وطريقة لرؤية ما سيفعله SSH فعلاً قبل الاتصال.
١. ضعوا المضيفين في ~/.ssh/config
بدل كتابة المستخدم والعنوان والمفتاح كل مرة سمّوا مضيفيكم مرة واحدة:
# ~/.ssh/config
Host bastion
    HostName bastion.example.com
    User deploy
    IdentityFile ~/.ssh/id_ed25519

Host web1
    HostName 10.0.0.12
    User deploy
    ProxyJump bastion
    IdentityFile ~/.ssh/id_ed25519
الآن يتصل ssh web1 عبر bastion تلقائياً. يفتح ProxyJump اتصالاً مشفراً بالـ bastion ويمرر جلستكم عبره، فلا يحتاج الخادم الخاص إلى عنوان عام وتبقى مفاتيحكم على حاسوبكم. أبقوا الملف خاصاً: chmod 600 ~/.ssh/config.
٢. انظروا ماذا سيفعل SSH
حين يتصرف شيء بغرابة اطلبوا من SSH طباعة الإعدادات الفعلية واستخدموا الوضع المطوّل لمعرفة أي خطوة تفشل:
ssh -G web1 | grep -E '^(hostname|user|proxyjump|identityfile) '
ssh -v web1 true 2>&1 | grep -E 'Authenticated|Connecting|Executing'
يعرض الأمر الأول المضيف النهائي والمستخدم ومضيف القفز والمفتاح بعد دمج كل الكتل المطابقة. ويعرض الثاني أسطر الاتصال والمصادقة. وهذا أسرع من تعديل الملف عشوائياً.
٣. مرّروا منفذاً خاصاً إلى حاسوبكم
يجعل التمرير المحلي خدمة بعيدة متاحة على جهازكم عبر الاتصال المشفر. وهي طريقة آمنة لاستخدام عميل قاعدة بيانات دون فتح القاعدة للإنترنت:
# Reach a database that listens only on the private network
ssh -N -L 127.0.0.1:3307:127.0.0.1:3306 web1

# In another terminal, connect to your local end
mysql -h 127.0.0.1 -P 3307 -u appuser -p
لاحظوا 127.0.0.1 في الجانب المحلي: يستمع التمرير على حاسوبكم فقط لا على شبكتكم. و-N يعني لا أمر بعيداً بل النفق فقط. أغلقوه بـ Ctrl+C عند الانتهاء.
٤. احذروا التمرير البعيد والربط الواسع
التمرير البعيد (-R) يكشف شيئاً في جانب الخادم وقد يكشفه للآخرين مع ربط واسع. والتمرير المحلي المربوط بـ 0.0.0.0 يشارك نفقكم مع كل من في شبكتكم. استخدموه فقط حين تعرفون من يصل إلى المنفذ. وإن غيّرتم قواعد الجدار في الطريق فاقرؤوا دليل تعديل الجدار الناري بأمان أولاً حتى لا تنقطعوا عن SSH.
٥. أبقوا المفاتيح وجانب الخادم سليمين
استخدموا نوع مفتاح حديثاً واحموا المفتاح الخاص بعبارة مرور وحمّلوه في agent. لا تنسخوا المفاتيح الخاصة إلى الخوادم؛ مضيف القفز لا يحتاج مفتاحكم مع ProxyJump. وعلى الخوادم أبقوا الدخول بكلمة المرور معطلاً وراجعوا من يستطيع الدخول. ولا تشاركوا المفاتيح الخاصة ولا تلصقوها في محادثات أو تذاكر.
٦. مثال توضيحي وليس قياساً حقيقياً
افترضوا أنكم تحتاجون إلى فحص قاعدة بيانات عند 10.0.0.12 تستمع على الشبكة الخاصة فقط (عنوان مختلق). بدون ملف إعداد كنتم ستكتبون أمراً طويلاً بمضيف القفز والمنافذ. ومع الإعداد أعلاه تشغّلون تمريراً قصيراً واحداً وتوصلون العميل المحلي بالمنفذ 3307 وتجرون الفحص وتغلقون النفق. لا تحصل القاعدة على منفذ عام والإعداد كله أسطر قليلة تقرؤونها لاحقاً.
٧. أخطاء شائعة
- فتح قاعدة البيانات للإنترنت بدل النفق.
- ربط التمرير بـ 0.0.0.0 بالخطأ.
- نسخ المفاتيح الخاصة إلى bastion.
- تجاهل تحذيرات host key بالاختصارات.
- ترك الأنفاق مفتوحة أياماً.
- تعديل الإعداد دون فحصه بـ ssh -G.
٨. أسئلة شائعة
ما الفرق بين ProxyJump وagent forwarding؟ يمرر ProxyJump الاتصال فتبقى المفاتيح على حاسوبكم. أما agent forwarding فيكشف الـ agent على الجهاز البعيد وهو أخطر.
لماذا يفشل التمرير بـ address already in use؟ برنامج آخر يستخدم المنفذ المحلي. اختاروا منفذاً آخر أو اعرفوا مالكه؛ راجعوا دليل ss وlsof.
هل أمرر عدة منافذ؟ نعم أضيفوا عدة خيارات -L أو أسطر LocalForward في الإعداد.
هل هذا مسموح على كل خادم؟ يستطيع المدير تعطيل التمرير في إعدادات sshd. اسألوا إن كان محجوباً.
٩. قائمة تحقق سريعة
- سمّوا المضيفين في ~/.ssh/config.
- استخدموا ProxyJump للخوادم الخاصة.
- افحصوا الإعدادات بـ ssh -G.
- اربطوا التمريرات المحلية بـ 127.0.0.1.
- أغلقوا الأنفاق عند الانتهاء.
- استخدموا مفاتيح بعبارة مرور وتجنبوا agent forwarding.
- راجعوا من يدخل كل خادم.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.
المراجع الرسمية
OpenBSD manual: ssh_config(5) · OpenBSD manual: ssh(1) · OpenSSH: Manual pages · OpenBSD manual: sshd_config(5)