
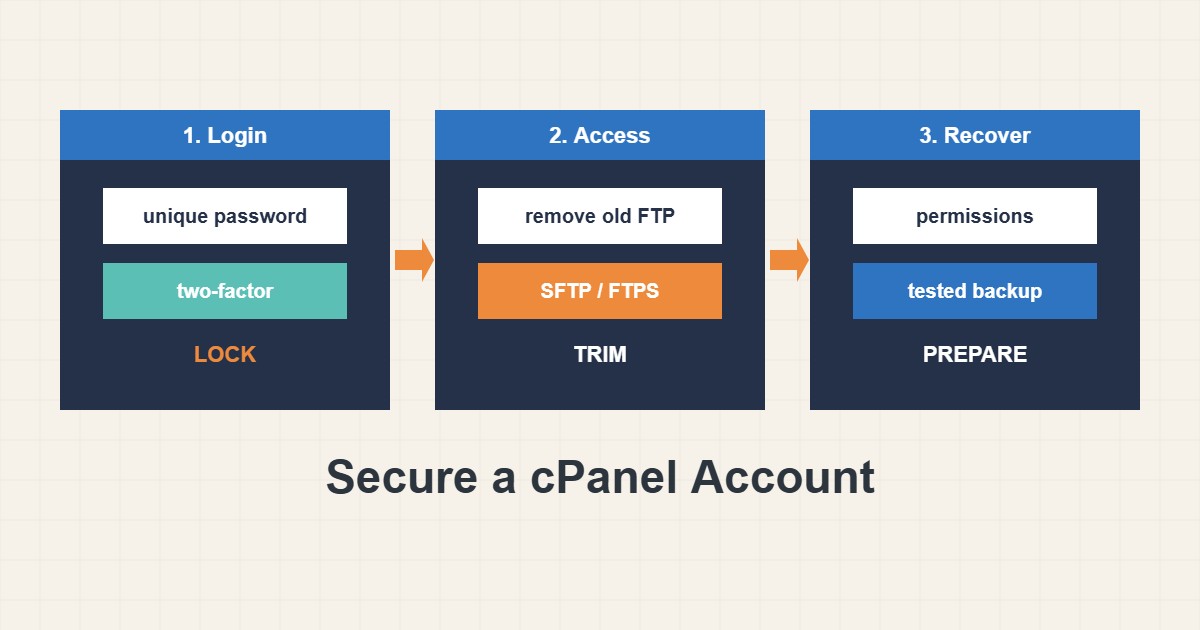
حساب cPanel کلید کل وبسایت شماست: فایلها، دیتابیسها، ایمیل و DNS. اگر کسی حساب را بگیرد هیچ افزونهٔ امنیتی وردپرس نجاتتان نمیدهد. بیشتر تصاحبها هوشمندانه نیستند؛ از رمزهای تکراری، کاربران FTP فراموششده، نرمافزار قدیمی و بخشهای مدیریت باز میآیند. این راهنما تنظیمات امنیتی cPanel را که با کمترین کار بیشترین محافظت را میدهند، به ترتیب ارزش اجرا جمع میکند و محدودیت هر کدام را میگوید. نام منوها بین نسخههای cPanel فرق میکند و بعضی ابزارها به آنچه هاست فعال کرده بستگی دارد.
۱. اول ورود را امن کنید
رمز بلند و یکتا را در مدیر رمز نگه دارید و هرگز رمز cPanel را برای ایمیل یا وردپرس تکرار نکنید. اگر هاست پشتیبانی میکند، احراز هویت دوعاملی را در بخش Security و Two-Factor Authentication روشن کنید و اطلاعات بازیابی را جای امن بگذارید. آنوقت رمز دزدیدهشده بهتنهایی حساب را باز نمیکند. ایمیل تماس را هم بهروز نگه دارید، چون بازنشانی رمز و هشدارهای امنیتی به آنجا میرود؛ آدرس قدیمی راهی بیصدا برای از دست دادن کنترل است.
۲. انتقال امن فایل و حذف کاربران قدیمی FTP
بخش FTP Accounts را باز کنید و کاربرانی را که کسی لازم ندارد حذف کنید، از جمله حساب توسعهدهندگان سابق. در کلاینت بهجای FTP ساده از SFTP یا FTPS استفاده کنید، چون FTP ساده رمز را رمزنشده میفرستد. هر کاربر FTP را به پوشهای که لازم دارد محدود کنید نه کل پوشهٔ خانه. برای یک کار یکباره کاربر عمومی نسازید و فراموشش نکنید.
۳. پوشههای حساس را با Directory Privacy محافظت کنید
ابزار Directory Privacy برای یک پوشه، مثل سایت staging یا ابزارهای خصوصی، رمز میخواهد. مانع سادهای برای چیزهایی است که عمومی نباید باشند. جای امنیت برنامه را نمیگیرد و رمزهایی که با آن پوشهها را قفل میکنید هم باید یکتا باشند. برای محافظت ورود وردپرس راهنماهای دیگر این سایت را ببینید، مثلاً بهروزرسانی امن وردپرس.
۴. سوءاستفاده را با احتیاط ببندید
ابزار IP Blocker آدرسهای مشخص را میبندد. برای مزاحم واضح در لاگهایتان استفاده کنید نه حدس، چون آدرس مشترک یا شبکهٔ موبایل ممکن است مال بازدیدکنندهٔ واقعی باشد. همین کار در .htaccess هم شدنی است:
# Block one address in .htaccess (Apache), only if you are sure of it
<RequireAll>
    Require all granted
    Require not ip 203.0.113.45
</RequireAll>
با قواعد کپیشده مراقب باشید: یک غلط تایپی در .htaccess میتواند سایت را از کار بیندازد. قبل از ویرایش نسخه نگه دارید و تست کنید. Hotlink Protection جلوی نمایش تصاویر شما در سایتهای دیگر را میگیرد و پهنای باند ذخیره میکند، اما تست کنید که صفحههای خودتان، فید و پیشنمایش شبکههای اجتماعی هنوز کار میکنند.
۵. دسترسیها و آنچه در معرض است را بررسی کنید
فایلهای حساس مثل wp-config.php نباید برای همه قابلنوشتن باشند. یک بررسی فقطخواندنی:
# Check permissions of sensitive files (read-only)
stat -c '%a %U %n' $HOME/public_html/wp-config.php $HOME/public_html/.htaccess
مقدارهای امن معمول ۶۴۴ برای فایل و ۷۵۵ برای پوشه است و ۶۰۰ یا ۶۴۰ برای فایلهای پیکربندی اگر هاست اجازه بدهد. دسترسی بیشازحد باز علت رایج آلودگی مجدد است؛ برای ارتباط دسترسی و خطاها راهنمای 403 را ببینید. آرشیو بکاپ، دامپهای .sql و کپیهای قدیمی را از ریشهٔ وب پاک کنید، چون هر کس نامشان را بداند میتواند دانلودشان کند.
۶. بکاپ تستشده نگه دارید و دسترسیها را بازبینی کنید
امنیت بدون بازیابی نصف برنامه است. بکاپ بیرون از حساب نگه دارید و بازیابی را تست کنید؛ راهنمای بکاپ cPanel روشش را میگوید. هر چند ماه یک بار ببینید چه کسی دسترسی دارد: کاربران FTP، کلیدهای SSH، حسابهای ایمیل، توکنهای API و همکاران. اگر به نفوذ مشکوکید رمزهای cPanel، FTP، دیتابیس و وردپرس را عوض کنید، فایلهای اخیر را بررسی کنید و قبل از بازیابی با هاست تماس بگیرید.
۷. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید صاحب سایت حساب FTP فراموششدهٔ توسعهدهندهای را پیدا میکند که دو سال پیش رفته (سناریوی ساختگی). رمز از سرویس دیگری تکرار شده بود که بعدها لو رفت. احراز دوعاملی cPanel از FTP محافظت نمیکرد اما حذف حساب بیاستفاده میکرد. این نشان میدهد چرا بازبینی دسترسی مهم است: یک ورود فراموششده میتواند همهٔ احتیاطهای دیگر را بیاثر کند.
۸. اشتباههای رایج
- استفاده از یک رمز برای cPanel، FTP و وردپرس.
- زندهگذاشتن کاربران FTP بعد از پایان پروژه.
- بستن بازهٔ IP با حدس و قفلکردن بازدیدکنندهٔ واقعی.
- جاگذاشتن دامپ SQL و zip بکاپ در ریشهٔ وب.
- گذاشتن پوشهها روی ۷۷۷ برای «رفع» یک خطا.
- نداشتن بکاپ تستشده قبل از تغییر تنظیمات امنیتی.
۹. پرسشهای متداول
احراز دوعاملی روی هر هاستی هست؟ همیشه نه. به نسخهٔ cPanel و هاست بستگی دارد. اگر نبود بپرسید میشود فعالش کرد.
Directory Privacy برای محافظت از staging کافی است؟ مانع اول خوبی است، اما جلوی ایندکسشدن توسط موتور جستوجو را هم بگیرید و دادههای واقعی مشتری را آنجا نگذارید.
افزونهٔ امنیتی هم بگذارم؟ افزونه به برنامه کمک میکند اما خود حساب را محافظت نمیکند. از هر دو لایه استفاده کنید.
اگر فکر کنم حساب هک شده چه کنم؟ رمزها را عوض کنید، با هاست تماس بگیرید و قبل از بازیابی فایلها را با نسخهٔ تمیز مقایسه کنید.
۱۰. چکلیست سریع
- رمز یکتا بگذارید و دوعاملی را روشن کنید.
- ایمیل تماس را بهروز کنید.
- کاربران FTP بیاستفاده را حذف و از SFTP یا FTPS استفاده کنید.
- پوشههای خصوصی را با Directory Privacy محافظت کنید.
- فقط مزاحمان واضح را با IP ببندید.
- دسترسیها را بررسی و دامپها را از ریشهٔ وب پاک کنید.
- بکاپ بیرون از حساب نگه دارید و تست کنید.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
cPanel Documentation: Two-Factor Authentication · cPanel Documentation: IP Blocker · cPanel Documentation: Directory Privacy · WordPress: Hardening WordPress