
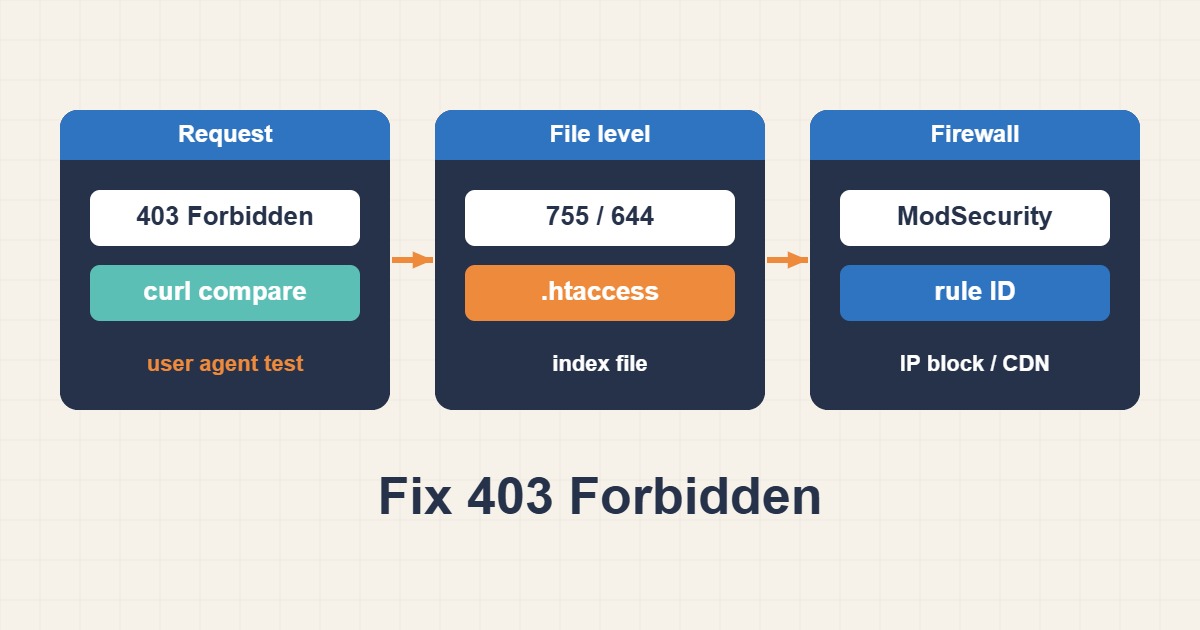
«403 Forbidden» یعنی سرور درخواست را فهمیده و ردش کرده است. در هاست cPanel این رد کردن چند منشأ معمول دارد: مجوز یا مالکیت فایلها، قواعد .htaccess، نبود فایل index، فایروالی مثل ModSecurity یا مسدودشدن آدرس IP شما. حدسزدن وقت تلف میکند ولی هر منشأ ردی قابلشناسایی میگذارد. این راهنما نشان میدهد آنها را چطور از هم جدا کنید، کدام مقدارهای مجوز عادی است، ورودی ModSecurity را چطور بخوانید و وقتی علت بیرون از کنترل شماست از هاست چه بخواهید. نام منوها و ابزارهای امنیتی بین ارائهدهندگان فرق میکند.
۱. تعیین کنید ۴۰۳ از کجا میآید
با یادداشتکردن دقیق شروع کنید که کدام URL ۴۰۳ میدهد: کل سایت، فقط بخش مدیریت، فقط یک فایل یا فقط یک عمل مثل ذخیره یک نوشته. ۴۰۳ برای کل سایت به مجوزها، فایل index یا مسدودسازی در سطح حساب اشاره میکند. ۴۰۳ فقط در /wp-admin/ یا هنگام ارسال یک فرم به قاعده فایروال اشاره میکند. ۴۰۳ روی یک فایل به یک قاعده یا مجوز خود فایل اشاره میکند. همچنین ببینید همه را درگیر میکند یا فقط شما را، چون مسدودشدن آدرس IP فقط شما را درگیر میکند.
۲. درخواستها را با curl مقایسه کنید
درخواستهایی که برای فایروال متفاوت به نظر میرسند میتوانند پاسخ متفاوتی بگیرند. پاسخ را با user agentهای مختلف مقایسه کنید:
curl -I https://example.com/wp-admin/
curl -I -A 'Mozilla/5.0' https://example.com/wp-admin/
curl -I -A 'curl-test' https://example.com/wp-admin/
اگر درخواست شبیه مرورگر موفق میشود و درخواست ساده شکست میخورد، یک قاعده فایروال یا ربات درخواست را قضاوت میکند. اگر همه درخواستها یکسان شکست میخورند، سراغ مجوزها، فایل index و .htaccess بروید. اگر فقط از شبکه شما شکست میخورد، به مسدودشدن IP مشکوک شوید.
۳. مجوز و مالکیت فایلها را بررسی کنید
در بیشتر سرورهای cPanel پوشهها باید ۷۵۵ و فایلها ۶۴۴ باشند و مالکشان کاربر حساب شما باشد. ببینید واقعاً چه دارید:
ls -la ~/public_html | head -n 20
stat -c '%U:%G %a %n' ~/public_html/wp-config.php ~/public_html/index.phpپوشههای با مجوز بسیار سختگیرانه، مثل ۷۰۰ برای دسترسی وبسرور، یا فایلهایی که متعلق به کاربر دیگریاند میتوانند ۴۰۳ بدهند. فایلهای متعلق به root، مثلاً بعد از بازیابی توسط هاست، هم میتوانند عجیب رفتار کنند و فقط هاست میتواند مالک را عوض کند.
۴. مجوزهای عادی را بگذارید
مقدارهای استاندارد را از SSH یا File Manager میتوانید بازنشانی کنید. این دستورها ۷۵۵ را روی پوشهها و ۶۴۴ را روی فایلها اعمال میکنند و فایل پیکربندی را سختتر میکنند:
find ~/public_html -type d -exec chmod 755 {} \;
find ~/public_html -type f -exec chmod 644 {} \;
chmod 600 ~/public_html/wp-config.php
از همان مقدارهایی استفاده کنید که File Manager برای هاستتان عادی نشان میدهد. مقدار سخت برای wp-config.php وقتی کار میکند که PHP با کاربر خودتان اجرا شود که در تنظیمات مدرن cPanel رایج است و روی بقیه ممکن است مقداری شلتر مثل ۶۴۰ یا ۶۴۴ لازم باشد. این دستورها را فقط داخل پوشه سایت اجرا کنید و پیش از اجرای دستور بازگشتی در هر جای دیگر فکر کنید.
۵. هرگز ۷۷۷ نگذارید
دادن دسترسی کامل به همه برای همهچیز راهحل بدی است. به هر پردازه دیگر روی ماشین اجازه نوشتن روی فایلهایتان را میدهد و در بسیاری از سرورهای cPanel، handler پیاچپی از اجرای فایلها یا پوشههایی با این مجوز امتناع میکند که خطای ۵۰۰ یا ۴۰۳ میدهد. اگر نصبکننده یا افزونهای ۷۷۷ میخواهد، آن را نشانه مشکل مالکیت یا handler بدانید و دنبال علت واقعی بگردید. رفع خطای Permission Denied و 403 در Nginx همین ایده را برای سرورهای Nginx توضیح میدهد.
۶. نبود فایل index
اگر پوشهای فایل index ندارد و فهرستکردن پوشه خاموش است، Apache بهجای نشاندادن فهرست فایلها ۴۰۳ میدهد. این عادی و برای امنیت هم خوب است. راهحل افزودن فایل index درست است یا اطمینان از اینکه تنظیم directory index نام فایلهایی را که استفاده میکنید دارد:
DirectoryIndex index.php index.html
Options -Indexes
سایت وردپرس در ریشه سند به index.php نیاز دارد. اگر بعد از انتقال نیست، از بسته اصلی بازیابیاش کنید.
۷. به قواعد .htaccess نگاه کنید
یک قاعده deny میتواند بیشتر از آنچه خواستهاید مسدود کند و افزونههای امنیتی زیاد اضافه میکنند. دنبال بلوکهایی مثل این و خطوط باقیمانده سبک قدیمی که همه را رد میکنند بگردید:
    Require all denied

# leftover lines from old rules that may block everyone:
# Order deny,allow
# Deny from all
برای تست، یک لحظه .htaccess را تغییر نام دهید و دوباره بارگذاری کنید. اگر ۴۰۳ ناپدید شد، علت درون آن است. فایل را برگردانید و با کامنتکردن بلوکها دوپارهکردن کنید. یادتان باشد وردپرس ممکن است با ذخیره دوباره پیوندها فایل را بازنویسی کند. اگر بعد از ویرایش سایت خطای ۵۰۰ داد، رفع خطای 500 وردپرس؛ چکلیست عیبیابی از سمت هاست و سرور کمک میکند.
۸. مسدودسازی ModSecurity را بشناسید
ModSecurity فایروال برنامههای وب است که بسیاری از هاستها استفاده میکنند. وقتی درخواستی را مسدود کند ۴۰۳ برمیگرداند و خطی با شناسه قاعده و پیام در لاگ خطا مینویسد. محرکهای معمول محتوایی است که شبیه کد یا SQL به نظر میرسد، مثل ذخیره نوشتهای که نمونه کد دارد، یک query string بلند یا افزونهای که داده غیرعادی میفرستد. ورودی لاگ این شکل است:
[error] [client 203.0.113.50] ModSecurity: Access denied with code 403 (phase 2).
Matched "Operator `Rx' with parameter ..." [id "949110"] [msg "Inbound Anomaly Score Exceeded"]
[hostname "example.com"] [uri "/wp-admin/admin-ajax.php"]
لاگ را برای چنین ورودیهایی در زمانی که خطا را بازتولید کردید جستوجو کنید:
tail -n 100 ~/public_html/error_log | grep -iE 'modsecurity|denied|forbidden'بخشهای مهم شناسه قاعده، پیام و URI است. اگر هر بار که به خطا میخورید همان شناسه ظاهر شود، علت را پیدا کردهاید.
۹. درباره ModSecurity چه بکنید
ساده نخواهید فایروال خاموش شود، چون از شما در برابر حملههای واقعی محافظت میکند. زمان، آدرس IP، URL و شناسه قاعده را برای هاست بفرستید و بخواهید آن قاعده را برای آن مسیر تنظیم یا استثنا کنند. اگر cPanel یک کلید برای هر دامنه میدهد، فقط برای مدت کوتاه تست از آن استفاده کنید. بهعنوان کاربر گاهی میتوانید با عوضکردن چیزی که ارسال میکنید از محرک دور شوید، مثلاً نمونه کد را به بلوکی ببرید که شبیه حمله نیست.
۱۰. مسدودسازیهای دیگر: IP، hotlink و حفاظت پوشه
cPanel یک IP Blocker دارد که میتواند آدرس یا بازهای را رد کند و Hotlink Protection که میتواند درخواست تصویر از سایتهای دیگر و با تنظیم اشتباه گاهی از خود شما را رد کند. Directory Privacy میتواند پوشهای را با رمز محافظت کند و رمز یا رد غیرمنتظره آنجا شبیه ۴۰۳ است. بسیاری از هاستها ابزارهای تشخیص نفوذ هم اجرا میکنند که بعد از چند ورود ناموفق بهطور خودکار IP را مسدود میکنند، پس مدیر قفلشده به هاست نیاز دارد تا آدرس را آزاد کند. هر یک از این صفحهها را برای ورودیهایی که شما نساختهاید بررسی کنید.
۱۱. Cloudflare و پروکسیهای دیگر
CDN یا پروکسی میتواند پیش از رسیدن درخواست به سرور صفحه ۴۰۳ خودش را برگرداند. صفحه معمولاً نام پروکسی را میگوید و شماره ارجاع دارد. در آن حالت رویدادهای فایروال را در داشبوردش بررسی کنید، چون علت قاعدهای آنجاست نه روی هاست. برای محافظت از صفحه ورود بدون قفلکردن خودتان، تنظیم Rate Limit در Nginx برای Login و API rate limitingای را پوشش میدهد که کاربران واقعی را بیرون نمیاندازد.
۱۲. وقتی فایلها خودبهخود عوض شدند
اگر مجوزها یا .htaccess عوض شده و خودتان نکردهاید یا فایلهای ناشناخته میبینید، آن را جدی بگیرید. سایت نفوذشده میتواند قواعدش را برای پنهانکردن بدافزار یا رد دسترسی دستکاری شده باشد. پیش از اینکه فقط مقدارها را بازنشانی کنید، برای نحوه بررسی پاکسازی بدافزار وردپرس و حذف Backdoor؛ راهنمای امن را ببینید.
۱۳. اشتباههای رایج
- اصلاح بازگشتی مجوزها روی پوشه اشتباه.
- استفاده از ۷۷۷ بهعنوان راهحل سریع.
- باقیگذاشتن یک
Deny from allسرگردان در.htaccess. - خاموشکردن ModSecurity بهجای پیدا کردن شناسه قاعده.
- فراموشکردن اینکه CDN میتواند ۴۰۳ خودش را بدهد.
- تست از IP مسدودشده و فرض اینکه همه مسدودند.
۱۴. یک مثال کاربردی
ویراستاری هنگام ذخیره نوشتهای که نمونه کد دارد ۴۰۳ میگیرد در حالی که بقیه سایت کار میکند. لاگ خطا یک ورودی ModSecurity با شناسه قاعده برای مسیر AJAX مدیریت نشان میدهد. مالک زمان، URL و شناسه را برای هاست میفرستد و هاست قاعده را برای آن مسیر تنظیم میکند. ذخیره دوباره کار میکند. این نمونهای از روند کار است، نه اندازهگیری از یک سایت واقعی.
۱۵. چکلیست سریع
- یادداشت کنید کدام URLها و کاربران ۴۰۳ میگیرند.
- درخواستهای curl را با user agentهای مختلف مقایسه کنید.
- مجوزهای استاندارد را بازنشانی کنید و مالکیت را بررسی کنید.
.htaccessو فایل index را مرور کنید.- لاگ خطا را برای ورودیهای ModSecurity جستوجو کنید و شناسه قاعده را برای هاست بفرستید.
- مسدودسازی IP، تنظیمات hotlink و فایروال CDN را بررسی کنید.
راهنماهای بیشتر سرور در آرشیو مقالات جمع شدهاند.
منابع رسمی
Apache: .htaccess howto · Apache: mod_authz_core (Require) · OWASP ModSecurity Core Rule Set · WordPress: Hardening