
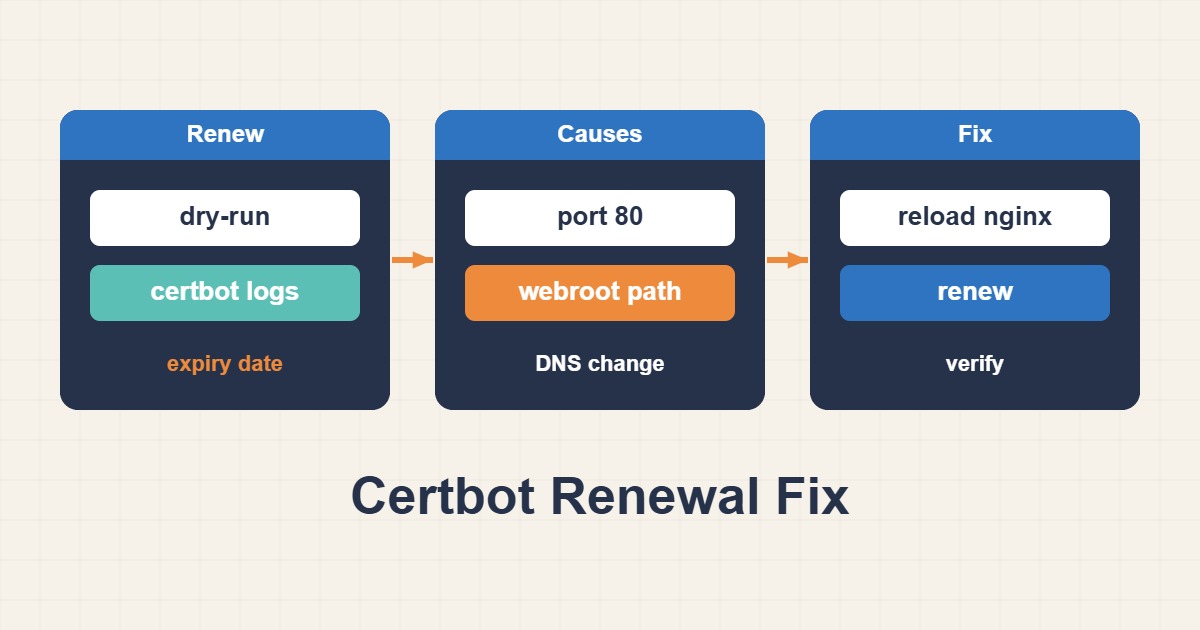
تمدید خودکار Let’s Encrypt معمولاً ساده است، اما یک رکورد DNS قدیمی، پورت 80 بسته، پروکسی اشتباه یا timer غیرفعال میتواند گواهی را منقضی کند. راه درست، دنبال کردن زنجیره اعتبارسنجی از دامنه تا فایل گواهی و reload وبسرور است.
ابتدا وضعیت واقعی گواهی را ببینید
sudo certbot certificates
openssl s_client -connect example.com:443 -servername example.com </dev/null 2>/dev/null  | openssl x509 -noout -issuer -subject -dates
تاریخ فایل روی دیسک را با گواهی ارائهشده به کاربر مقایسه کنید. ممکن است Certbot فایل جدید ساخته باشد اما Nginx هنوز مسیر دیگری را بخواند یا reload نشده باشد.
تمدید آزمایشی و لاگ
sudo certbot renew --dry-run
sudo journalctl -u certbot.timer -u certbot.service --since "7 days ago"
sudo tail -n 200 /var/log/letsencrypt/letsencrypt.log
خطای دقیق challenge مهمتر از پیام نهایی است. چند بار تلاش پیدرپی در production میتواند شما را به rate limit نزدیک کند؛ برای آزمایش مکرر از dry-run یا staging استفاده کنید.
بررسی DNS و مسیر HTTP-01
رکوردهای A و AAAA باید به سروری برسند که challenge را پاسخ میدهد. وجود IPv6 اشتباه یکی از علتهای رایج است، چون مرجع صدور ممکن است AAAA را انتخاب کند.
dig +short A example.com
dig +short AAAA example.com
curl -I http://example.com/.well-known/acme-challenge/test
برای HTTP-01، پورت 80 باید از اینترنت قابل دسترس باشد. NAT، Security Group، UFW و CDN را بررسی کنید. redirect معمول HTTPS معمولاً قابل دنبال کردن است، اما redirect به دامنه دیگر، احراز هویت اجباری یا rule سراسری ممکن است challenge را خراب کند.
بررسی Nginx و webroot
sudo nginx -T | less
sudo nginx -t
sudo ss -lntp | grep ':80\|:443'
مسیر webroot در renewal config باید با root همان server block هماهنگ باشد. یک فایل آزمایشی در .well-known/acme-challenge بسازید و از خارج شبکه آن را دریافت کنید. اگر از plugin nginx استفاده میکنید، تداخل server blockهای تکراری و نام دامنه را بررسی کنید.
Timer و hook استقرار
systemctl status certbot.timer
systemctl list-timers | grep certbot
sudo certbot renew --deploy-hook "systemctl reload nginx"
deploy hook فقط پس از تمدید موفق اجرا میشود. همیشه قبل از reload از nginx -t استفاده کنید تا گواهی سالم با پیکربندی خراب از دسترس خارج نشود.
چه زمانی DNS-01 بهتر است؟
برای wildcard، سرور بدون پورت 80 عمومی یا معماری چندلبه، DNS-01 مناسبتر است. از plugin رسمی provider و API token با کمترین سطح دسترسی استفاده کنید؛ توکن را در shell history یا فایل قابلخواندن عمومی قرار ندهید.
چکلیست نهایی
- DNS صحیح و بدون AAAA اشتباه است.
- پورت 80 برای HTTP-01 از بیرون باز است.
- مسیر challenge واقعاً سرو میشود.
certbot renew --dry-runموفق است.- timer فعال و deploy hook معتبر است.
- Nginx فایل جدید را میخواند و پس از
nginx -treload شده است. - برای تاریخ انقضا هشدار مستقل دارید.
پایش مستقل گواهی از بیرون شبکه ضروری است؛ سالم بودن timer بهتنهایی تضمین نمیکند که کاربران گواهی جدید را دریافت میکنند.