
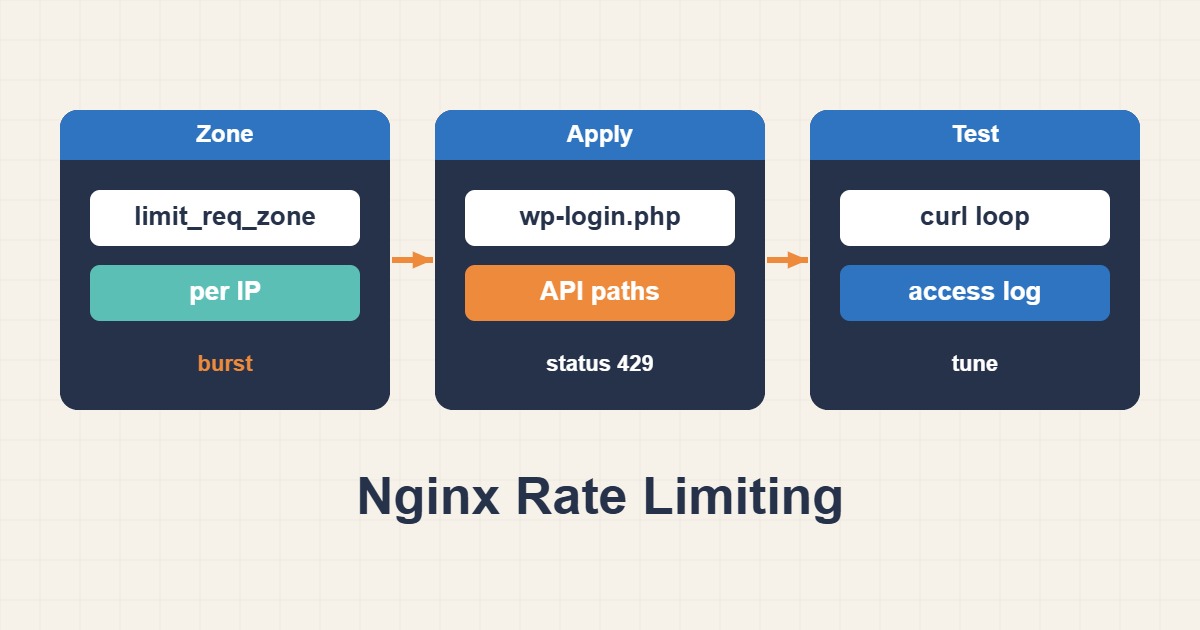
تنظیم Rate Limit در Nginx باید بر اساس endpoint، هویت و رفتار واقعی انجام شود تا درخواستهای API و حملات Brute Force مهار شوند، بدون اینکه کاربران واقعی یا شبکههای NAT سازمانی بیدلیل مسدود شوند.
تنظیم Rate Limit در Nginx با limit_req_zone
limit_req_zone $binary_remote_addr zone=login:10m rate=5r/m;
location = /wp-login.php {
  limit_req zone=login burst=10 nodelay;
  include fastcgi_params;
}
limit_req_zone حافظه مشترک و نرخ پایه را تعریف میکند؛ limit_req آن Policy را روی Login یا API اعمال میکند. rate نرخ پایدار، burst جهش کوتاه و nodelay رد سریع درخواست اضافی را کنترل میکنند.
محافظت از Login و محدودکردن درخواست API
اگر پشت CDN یا Load Balancer هستید، real_ip را فقط برای Proxyهای مورداعتماد تنظیم کنید؛ اعتماد به Header دلخواه باعث دورزدن محدودیت میشود. Login، Password Reset و APIهای پرهزینه Policy جدا میخواهند.
آزمایش، لاگ و پایش خطای 429
nginx -t
systemctl reload nginx
awk '$9==429 {print $1}' /var/log/nginx/access.log | sort | uniq -c | sort -n
کد 429، latency، false positive و نرخ موفق Login را پایش کنید. ابتدا با نرخ محافظهکارانه و در حالت مشاهده شروع کنید. Rate Limit جایگزین MFA، WAF، Credential Policy و محدودیت سطح برنامه نیست.
راهنماهای مرتبط امنیت و عیبیابی Nginx
پاسخ کوتاه
Rate Limiting در Nginx باید Burstهای واقعی را تحمل کند و فقط Abuse را محدود کند. قبل از فعالسازی، نرخ درخواست Login یا API را از Access Log اندازه بگیرید، Zone جدا بسازید و ابتدا با Dry Run یا مسیر محدود آزمایش کنید تا کاربران واقعی با 429 مسدود نشوند.
علائم رایج
- افزایش ناگهانی POST به Login یا API
- پاسخهای 401/403 زیاد از IPهای محدود
- مصرف CPU یا PHP Worker بدون رشد کاربر واقعی
علتهای محتمل
- Brute Force و Bot
- کلاینت معیوب با Retry سریع
- قرارگیری کل کاربران پشت یک Proxy بدون real_ip صحیح
دستورات تشخیصی و خروجی نمونه
awk '$7 ~ /login|api/ {print $1}' /var/log/nginx/access.log | sort | uniq -c | sort -nr | head
nginx -T | grep -n "limit_req"
nginx -t
Sample:
syntax is ok
test is successful
چطور مطمئن شویم مشکل حل شده؟
با یک Load Test کنترلشده باید درخواست مجاز 200 و Burst اضافی 429 بگیرد. Access Log را برای limit_req و نرخ False Positive بررسی کنید.
خطرات و Rollback
تنظیم سخت میتواند API، Login و کاربران پشت NAT را قطع کند. فایل Nginx را Backup بگیرید و Rollback را با حذف location یا limit_req و Reload انجام دهید.
سناریوی واقعی
در یک API عمومی، Retry معیوب یک کلاینت باعث جهش PHP-FPM شد. Limit جدا برای مسیر API و Burst کوتاه، بار را پایدار کرد بدون آنکه نرخ خطای کاربران عادی افزایش یابد.
منابع رسمی
آخرین بازبینی: 2026-10-01