
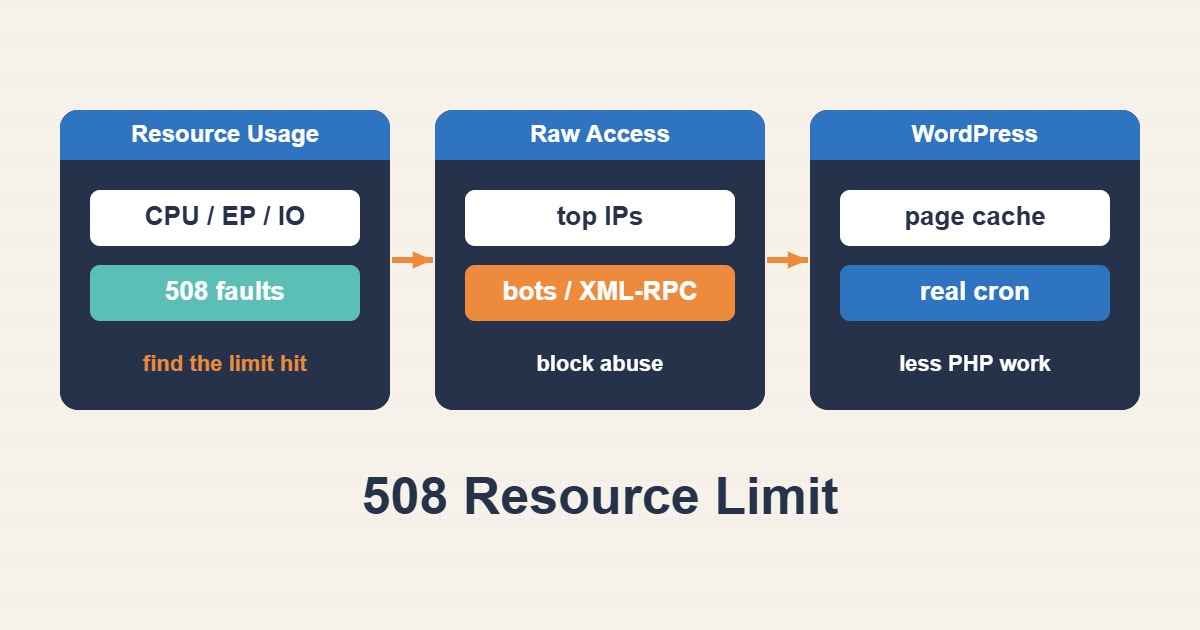
«508 Resource Limit Is Reached» یعنی حساب هاست شما خواسته بیش از آنچه پلنش اجازه میدهد از سرور استفاده کند و سرور مدتی درخواستهای تازه را رد کرده است. در بسیاری از هاستهای اشتراکی این محدودیتها از CloudLinux میآید که به هر حساب سهم ثابتی از CPU، حافظه، پردازهها و فعالیت دیسک میدهد. این خطا اغلب هنگام اوج ترافیک، حمله رباتها یا کارهای سنگین وردپرس بهصورت موجی پیش میآید. این راهنما نشان میدهد محدودیتها را چطور بخوانید، چه چیزی آنها را میخورد و چطور مصرف را کم کنید تا خطا بایستد، پیش از آنکه درباره پلن بزرگتر تصمیم بگیرید.
۱. این خطا واقعاً چه میگوید؟
این صفحه خطای برنامه نیست. سایت شما از کار نیفتاده و PHP خراب نیست. سرور هر حساب را ایزوله میکند و وقتی حساب به یکی از سقفهایش برسد، درخواستهای اضافه رد میشوند، معمولاً با وضعیت ۵۰۸ یا یک صفحه کوتاه «resource limit». چون به بار همان لحظه بستگی دارد، سایت ممکن است برای بیشتر بازدیدکنندهها کار کند و برای بعضی نه که تصادفی به نظر میرسد. عبارتها بین ارائهدهندگان فرق دارد، پس ببینید هاست شما این محدودیتها را چه مینامد.
۲. Resource Usage را در cPanel باز کنید
در cPanel دنبال Resource Usage زیر Metrics بگردید. نمودارها و جدولی نشان میدهد که برای هر منبع در بازه انتخابی محدودیت، مصرف فعلی و تعداد faultها چقدر است. fault لحظهای است که محدودیت چیزی را متوقف کرده. منبعی که fault دارد سرنخ شماست و زمان faultها به شما میگوید کجای لاگها را ببینید.
۳. محدودیتهای معمول را بشناسید
نامها فرق میکند ولی رایجها اینهاست. CPU زمان پردازنده است که اغلب بهصورت درصدی از یک هسته نشان داده میشود. Memory حافظه فیزیکیای است که حساب میتواند استفاده کند. Entry processes تعداد اتصالهای همزمان به PHP است، پس صفحههای کندی که همپوشانی دارند سریع آن را پر میکنند. Number of processes همه پردازههای در حال اجرای حساب را میشمارد. I/O و IOPS توان عملیاتی و تعداد عملیات دیسک را محدود میکنند. رسیدن به entry processes معمولاً یعنی درخواستهای زیادی میرسند در حالی که PHP کند است و رسیدن به CPU معمولاً یعنی کار گران PHP یا پایگاه داده.
۴. بفهمید چه کسی درخواست میدهد
لاگ دسترسی خام بازه دارای fault را از بخش Raw Access در cPanel دانلود یا باز کنید یا اگر اجازه دارید از راه SSH بخوانید. بیشترین کلاینتها، نشانیها و user agentها را ببینید:
awk '{print $1}' access.log | sort | uniq -c | sort -rn | head -20
awk '{print $7}' access.log | cut -d'?' -f1 | sort | uniq -c | sort -rn | head -20
دستور اول فعالترین IPها و دستور دوم پرتکرارترین مسیرها را فهرست میکند. سیل درخواست به wp-login.php، xmlrpc.php یا نشانیهای تصادفی به حمله یا خزنده بد اشاره دارد. درخواستهای زیاد به admin-ajax.php به افزونه یا صفحهای اشاره دارد که مدام poll میکند. ببینید چه کسی درخواستها را میفرستد:
awk -F'"' '{print $6}' access.log | sort | uniq -c | sort -rn | head -15خزندهها و اسکنرهای پرخاشگر اغلب خودشان را معرفی میکنند ولی میتوانند وانمود به مرورگر بودن هم بکنند، پس علاوه بر نام از روی رفتار هم قضاوت کنید.
۵. درخواستهای سوءاستفاده را زود متوقف کنید
مسدودکردن نویز پیش از رسیدن به PHP ارزانترین بهبود است. اگر از XML-RPC استفاده نمیکنید میتوانید دسترسی به آن فایل را ببندید:
Require all denied
از صفحه ورود با محدودیت تعداد تلاش، یک افزونه امنیتی یا فایروالی که هاستتان ارائه میدهد محافظت کنید و یک CDN با rate limiting جلوی سایت را در نظر بگیرید. بازههای IP آشکارا سوءاستفادهگر را در IP Blocker در cPanel مسدود کنید. فقط چیزی را مسدود کنید که در لاگها تأیید کردهاید، چون قاعده تهاجمی میتواند بازدیدکنندههای واقعی یا موتورهای جستجو را بیرون بگذارد.
۶. کش صفحه اضافه کنید
صفحه وردپرس بدون کش در هر بازدید PHP و چند کوئری پایگاه داده اجرا میکند. کش صفحه HTML تمامشده را نگه میدارد تا بازدیدکنندههای تکراری اصلاً به PHP نرسند. همین یک تغییر اغلب CPU و entry processes را در یک سایت محتوایی شدید کم میکند. از یک افزونه کش شناختهشده یا کش داخلی هاستتان استفاده کنید و صفحههایی را که باید پویا بمانند مثل سبد و پرداخت مستثنا کنید. برای گزینهها راهنمای بهینهسازی وردپرس را در منابع ببینید.
۷. WP-Cron را از بازدید صفحه جدا کنید
بهطور پیشفرض وردپرس کارهای زمانبندیشده را هنگام بازدید بررسی میکند و یک کار پرمشغله یا کند میتواند روی هم جمع شود. ببینید چه چیزی زمانبندی شده و بهجای cron وابسته به بازدید یک cron واقعی سیستم را در نظر بگیرید:
wp cron event list --fields=hook,next_run_relative --format=table
wp plugin list --status=active --fields=name,version
بعد محرک داخلی را خاموش کنید و آن را هر چند دقیقه از Cron Jobs در cPanel اجرا کنید:
define( 'DISABLE_WP_CRON', true );*/15 * * * * /usr/local/bin/php -q $HOME/public_html/wp-cron.php >/dev/null 2>&1روش کامل همراه با بررسیها در رفع مشکل WP-Cron وردپرس و جایگزینی آن با Cron واقعی سرور است. مسیر PHP را با آنچه هاستتان استفاده میکند تطبیق دهید.
۸. هزینه افزونه و پایگاه داده را کم کنید
افزونههای بلااستفاده را غیرفعال کنید، سنگینها را جایگزین کنید و مراقب افزونههایی باشید که اسکن یا بکاپ را در ساعات روز اجرا میکنند. جدول options متورم هر درخواست را کندتر میکند و بهینهسازی Autoload در wp_options وردپرس نشان میدهد چطور اندازهگیریاش کنید. اگر مشکل CPU پایگاه داده است، برای پیدا کردن کوئریهای کند تشخیص مصرف بالای CPU در MySQL و Queryهای کند؛ راهنمای عملی را بخوانید.
۹. پیشخوان و Heartbeat را مدیریت کنید
پیشخوان وردپرس درخواستهای پسزمینه دورهای میفرستد و چند نفر که همزمان ویرایش میکنند میتوانند بار اضافه کنند. نشستهای غیرضروری پیشخوان را در ساعات اوج محدود کنید و درونریزیها و بکاپهای طولانی را برای زمانهای خلوت بگذارید. اگر خود بخش مدیریت fault میسازد، ببینید کدام افزونه درخواستهای تکراری admin-ajax.php میفرستد.
۱۰. تصاویر، hotlinking و فایلهای ایستا
تصاویر بزرگ I/O و پهنای باند را زیاد میکنند و وبسایتهای دیگری که تصاویر شما را جاسازی میکنند میتوانند ترافیکی اضافه کنند که نفعی برای شما ندارد. تصاویر را هنگام آپلود فشرده کنید، قالبهای مدرن سرو کنید و بگذارید مرورگرها فایلهای ایستا را کش کنند. CDN تعداد درخواستهایی را که حساب خودتان باید سرو کند کم میکند.
۱۱. چه وقت با هاست صحبت کنید
اگر بعد از مراحل بالا مصرف بالا ماند، با داده با پشتیبانی تماس بگیرید: تاریخ و زمان faultها، منبعی که به سقف رسیده و چند خط مشکوک لاگ. بپرسید سقفها چیست و آیا پلن بالاتر یا محیط دیگری با ترافیک شما میخواند. اگر با ترافیک مشروع دائماً نزدیک سقفها هستید، پلن بزرگتر یا VPS راهحل صادقانه است، نه تنظیم بیشتر.
۱۲. اشتباههای رایج
- فرضکردن خطا بهعنوان خرابی وردپرس و نصب دوباره افزونهها.
- نادیدهگرفتن صفحه Resource Usage و حدسزدن علت.
- مسدودکردن IPها بدون بررسی لاگ.
- اجرای بکاپ یا درونریزی سنگین در اوج ترافیک.
- خاموشگذاشتن کش صفحه در سایت محتوایی.
- ارتقای پلن پیش از حذف هدررفتهای آشکار.
۱۳. وقتی ترافیک واقعی است
یک کمپین موفق یا یک مقاله پرطرفدار میتواند بهحق یک پلن کوچک را زیر بار ببرد. در این حالت هزینه هر درخواست را با کش کم کنید، یک CDN جلوی سایت بگذارید و کمپین را با در نظر گرفتن محدودیتهای هاست زمانبندی کنید. رشد ناگهانیای که میماند دلیلی برای ارتقاست و بهتر است آن را در زمان خودتان انجام دهید نه وسط یک قطعی.
۱۴. یک مثال کاربردی
وبلاگی هر بعدازظهر خطای ۵۰۸ میگیرد. Resource Usage روی entry processes fault نشان میدهد و لاگ دسترسی هزاران درخواست به xmlrpc.php از چند بازه را. مالک آن فایل را میبندد، کش صفحه اضافه میکند و WP-Cron را به یک cron واقعی میبرد. روز بعد Resource Usage هیچ faultی نشان نمیدهد. این نمونهای از روند کار است، نه اندازهگیری از یک سایت واقعی.
۱۵. چکلیست سریع
- Resource Usage را باز کنید و ببینید کدام محدودیت fault دارد و کی.
- لاگ دسترسی همان بازه را بخوانید.
- سوءاستفاده تأییدشده را مسدود کنید و ورود و XML-RPC را محافظت کنید.
- کش صفحه را فعال کنید و WP-Cron را به cron واقعی ببرید.
- افزونههای سنگین را حذف و کوئریهای کند را درست کنید.
- با داده با هاست تماس بگیرید و فقط اگر مصرف مشروع است ارتقا دهید.
راهنماهای بیشتر سرور در آرشیو مقالات جمع شدهاند.
منابع رسمی
cPanel: Resource Usage · cPanel: Raw Access · WordPress: Cron · WordPress: Optimization