
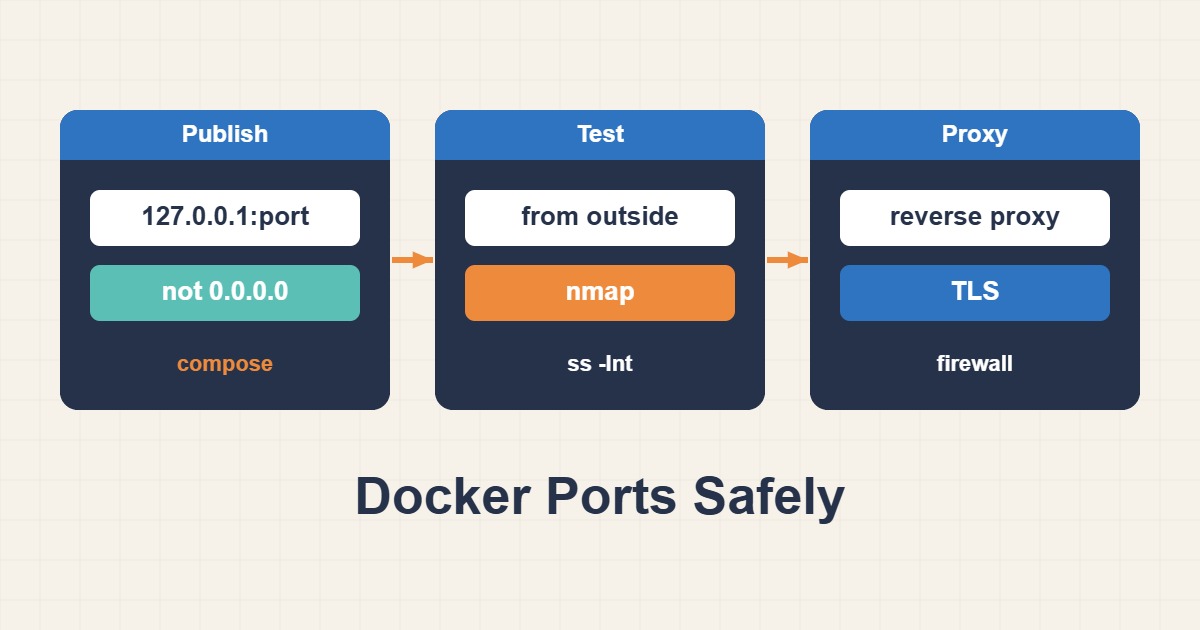
داشبوردی که برای استفاده داخلی ساخته شده ممکن است با یک نگاشت کوتاه Docker در اینترنت دیده شود. بهصورت پیشفرض، انتشار پورت بدون آدرس میزبان معمولاً تمام رابطهای Host را هدف میگیرد. این راهنما سرویس HTTP پشت Reverse Proxy محلی را مثال میزند و دسترسی محلی، شبکه Container و دسترسی خارجی را جدا آزمایش میکند؛ نه اینکه فقط خروجی یک فایروال را ملاک امنیت بداند.
دامنه و پیشنیازها
این مثال برای Bridge Network معمولی و Reverse Proxy روی خود Host است. در host networking، Swarm، Rootless یا تنظیم direct routing، رفتار و کنترلها را جدا بررسی کنید. نام سرویس، پورت داخل Container، پورت میزبان، نسخه Docker و فایل Compose را ثبت کنید. تغییر ports میتواند Container را دوباره بسازد؛ پنجره تغییر، سلامت Volumeها و مسیر بازگشت را از قبل مشخص کنید.
۱. جمعآوری شواهد
با docker compose ps، docker port و inspect نگاشت واقعی را ببینید. 8080:80 ممکن است 8080 میزبان را عمومی کند؛ 127.0.0.1:8080:80 به Loopback IPv4 محدود میشود. خروجی ss همیشه همه مسیرهای DNAT را نشان نمیدهد، بنابراین به آن بسنده نکنید. از یک ماشین خارجیِ مجاز هم اتصال را آزمایش و IPv6 را جدا بررسی کنید؛ localhost در لپتاپ شما همان localhost سرور نیست.
docker version
docker compose ps
docker compose port web 80
docker inspect --format '{{json .NetworkSettings.Ports}}' CONTAINER_NAME
۲. اصلاح کنترلشده
در سرویس موجود Compose، فقط آدرس Host نگاشت را محدود کنید؛ image، Volume و environment را بیدلیل عوض نکنید. تکه YAML زیر کل فایل Compose نیست. برنامه داخل Container معمولاً باید روی رابط قابلدسترسی همان Container گوش کند؛ bind به 127.0.0.1 داخل Container با Loopback میزبان متفاوت است. اگر Reverse Proxy هم Container است، روی شبکه مشترک به نام سرویس وصل شوید و برای Backend داخلی معمولاً نیازی به انتشار پورت Host نیست.
# Fragment to merge into the EXISTING service; keep its image and volumes.
services:
  web:
    ports:
      - "127.0.0.1:8080:80"
۳. آزمون پذیرش
ابتدا compose config را بررسی، سپس فقط سرویس مربوط را با دستور up اعمال کنید. پاسخ روی 127.0.0.1 میزبان و HTTPS عمومی از مسیر Proxy باید سالم بمانند. اتصال مستقیم خارجی به پورت Backend نباید برقرار شود. علاوه بر بستهشدن پورت، Healthcheck، لاگ برنامه و داده پایدار را کنترل کنید. تست بیرونی را روی IP واقعی، هر دو خانواده آدرس فعال و مسیرهای موردانتظار اجرا کنید.
docker compose config
docker compose up -d --no-deps web
# Run on the Docker host:
curl -I http://127.0.0.1:8080/
# From an authorized external machine, replace with the real host IP:
nc -vz -w 3 HOST_PUBLIC_IP 8080
# Also verify the public HTTPS route through the reverse proxy.
خطاهای رایج و مرز تشخیص
expose پورت را روی Host منتشر نمیکند، اما ابزار منع دسترسی سرویسهای شبکه مشترک هم نیست. صرف نصب UFW لزوماً سیاست مؤثر پورت منتشرشده Docker را تعیین نمیکند؛ مسیر Forward/NAT و قواعد Docker را بررسی کنید و فایروال را خاموش نکنید. طبق مستندات Docker، در نسخههای پیش از 28.0.0 پورت منتشرشده روی localhost ممکن بود از همسایههای همان L2 قابلدسترسی باشد؛ نسخه و اصلاحات امنیتی محیط اهمیت دارند.
بازگشت و پیشگیری
اگر مسیر Proxy خراب شد، ابتدا توپولوژی را بازبینی کنید؛ محدودکردن Host را با bind داخل Container اشتباه نگیرید. فایل Compose قبلی را با حفظ دادهها برگردانید و فقط سرویس موردنظر را بازاعمال کنید؛ down -v یا حذف Volume ابزار عیبیابی پورت نیست. برای پیشگیری، نگاشت پورت، دامنه دسترسی موردانتظار و تست بیرونی را در چکلیست Deploy ثبت کنید و پس از هر تغییر شبکه دوباره آزمایش کنید.
مطالعه مرتبط
برای ادامه بررسی، راهنمای عیبیابی DNS و ارتباط سرویسها در شبکه Docker.