
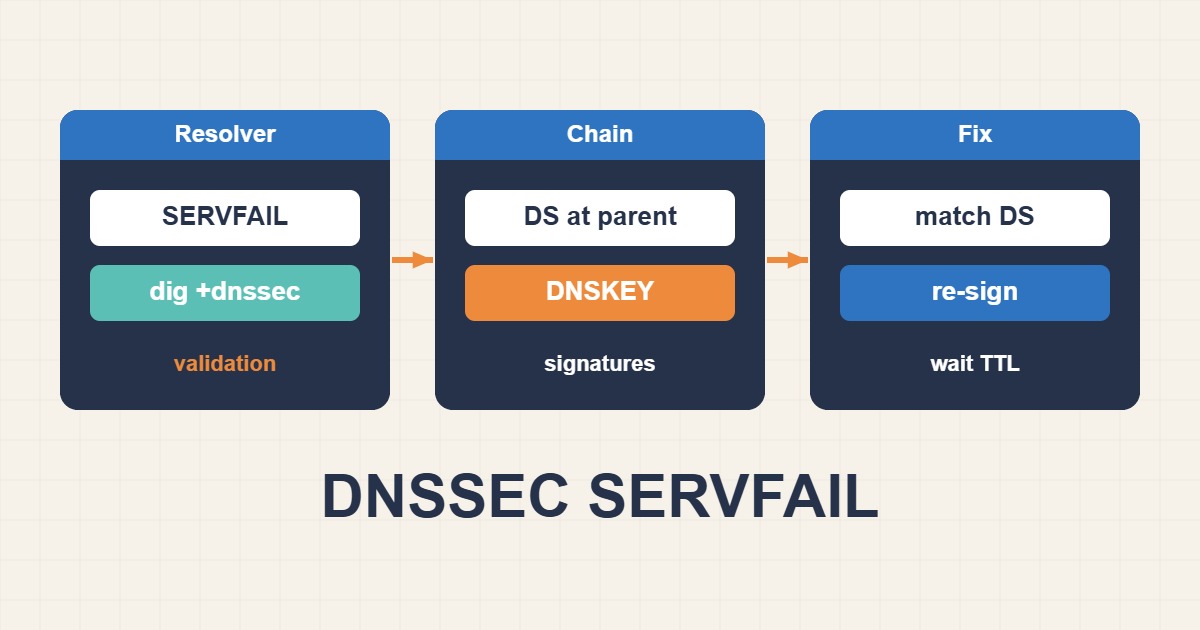
SERVFAIL نتيجة عامة، لكنه في نطاق مفعّل عليه DNSSEC يعني غالباً أن Resolver لم يستطع التحقق من الإجابة الموقعة حتى الجذر. قد يكون السبب DS قديماً لدى المسجّل أو DNSKEY مفقوداً أو RRSIG منتهياً أو خوادم Authoritative غير متزامنة. تعطيل DNSSEC بلا تشخيص يقلل الأمان ولا يضمن عودة الخدمة فوراً.
ميّز SERVFAIL عن NXDOMAIN
NXDOMAIN يعني أن الاسم غير موجود، أما SERVFAIL فيعني فشل إنتاج إجابة موثوقة. اختبر أكثر من Resolver وقارن الاستعلام العادي مع Checking Disabled. إذا نجح +cdflag وفشل التحقق العادي فالمشكلة في DNSSEC غالباً.
dig example.com A @1.1.1.1 +dnssec
dig example.com A @8.8.8.8 +dnssec
dig example.com A +dnssec +cdflag
dig +trace example.com A
طابق DS في Parent مع DNSKEY
يجب اشتقاق DS في Parent Zone من KSK فعال في النطاق. تغيير مزود DNS مع بقاء DS القديم لدى المسجّل سبب شائع للانقطاع. قارن Key Tag وAlgorithm وDigest Type.
dig example.com DS +dnssec
dig example.com DNSKEY +dnssec
delv example.com A
dnssec-dsfromkey -2 Kexample.com.+013+12345.key
افحص صلاحية RRSIG والوقت
للتوقيع وقت بدء وانتهاء. انحراف الساعة أو فشل إعادة التوقيع أو تأخر نشر Zone يؤدي إلى Not Yet Valid أو Expired. افحص NTP وقارن SOA Serial على جميع الخوادم.
dig example.com A +dnssec +multiline
timedatectl status
chronyc tracking
dig example.com SOA @ns1.example.net
dig example.com SOA @ns2.example.net
اكشف اختلاف خوادم Authoritative
خادم واحد قديم يجعل الخطأ متقطعاً. استعلم مباشرة من كل NS عن SOA وDNSKEY والسجل المطلوب. اختبر أيضاً حجم EDNS لأن Firewall قد يسقط حزم UDP الكبيرة.
dig example.com NS +short
dig example.com DNSKEY @ns1.example.net +dnssec
dig example.com DNSKEY @ns2.example.net +dnssec
dig example.com A +dnssec +bufsize=1232
نفّذ Key Rollover بتداخل زمني
انشر DNSKEY الجديد أولاً، وانتظر TTL، ثم أضف DS الجديد لدى المسجّل. بعد ظهوره في Parent فقط أوقف المفتاح القديم. الحذف المبكر يكسر سلسلة الثقة.
انتظر تقارب الـCache بعد الإصلاح
تتحكم TTL الخاصة بـDS وDNSKEY في سرعة رؤية الإصلاح. امسح Cache الذي تديره، لكن Resolver عام قد يحتفظ بالبيانات القديمة حتى انتهاء TTL. اختبر من شبكات متعددة.
sudo resolvectl flush-caches
sudo rndc flushname example.com
dig example.com A @1.1.1.1 +dnssec
قائمة فحص DNSSEC
- أعد إنتاج SERVFAIL عبر أكثر من Resolver.
- استخدم +cdflag لعزل فشل التحقق.
- قارن DS في Parent مع DNSKEY.
- افحص RRSIG والوقت وSOA Serial.
- اختبر كل Authoritative Server مباشرة.
- نفّذ Rollover مع تداخل ومراعاة TTL.
أسئلة شائعة
هل أحذف DS لاستعادة الموقع؟
قد يكون خيار طوارئ، لكن انتشار Parent والـCache يستغرق وقتاً وتُفقد الحماية. إصلاح السلسلة الصحيحة أفضل.
لماذا يعمل الموقع لدى بعض المستخدمين؟
تختلف ذاكرة Resolver وسياسات التحقق، أو يوجد Name Server يقدم بيانات قديمة.
هل يمنع DNSSEC هجمات DDoS؟
لا. DNSSEC يثبت أصالة بيانات DNS؛ حماية التوفر تحتاج حلولاً منفصلة.