
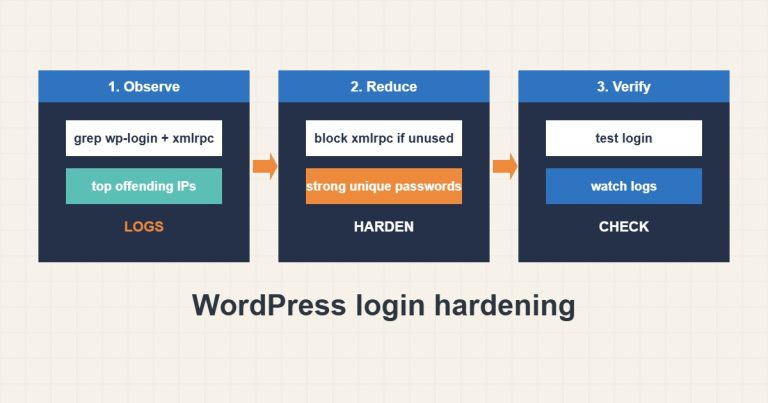
تقليل هجمات تسجيل الدخول إلى ووردبريس: xmlrpc.php وwp-login.php وكلمات المرور الضعيفة
افحصوا سجلاتكم بحثاً عن هجمات الدخول وقرروا هل تحجبون xmlrpc.php واستخدموا كلمات مرور قوية فريدة ومديرين أقل وتحققوا من التغييرات.
قراءة المقالملف مهني متخصص
شروحات عملية مبنية على الخبرة في إدارة الخوادم والاستضافة وووردبريس وأمن البريد الإلكتروني والبنية التحتية.
افحصوا سجلاتكم بحثاً عن هجمات الدخول وقرروا هل تحجبون xmlrpc.php واستخدموا كلمات مرور قوية فريدة ومديرين أقل وتحققوا من التغييرات.
قراءة المقال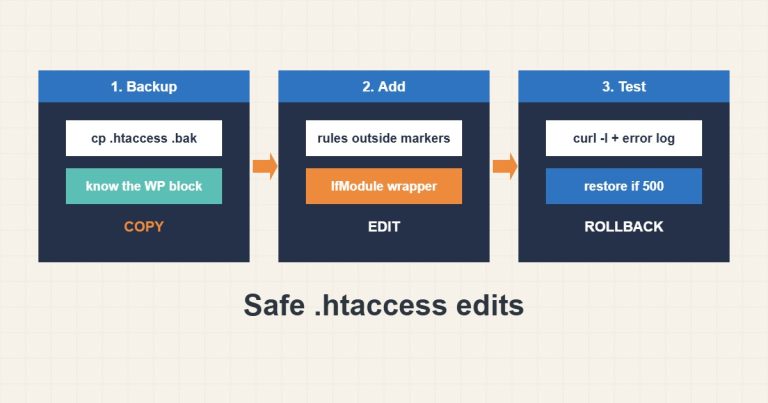
عدّلوا .htaccess دون كسر موقعكم: انسخوه احتياطياً وضعوا قواعدكم خارج كتلة ووردبريس وأضيفوا ترويسات أمان واختبروا وتراجعوا.
قراءة المقال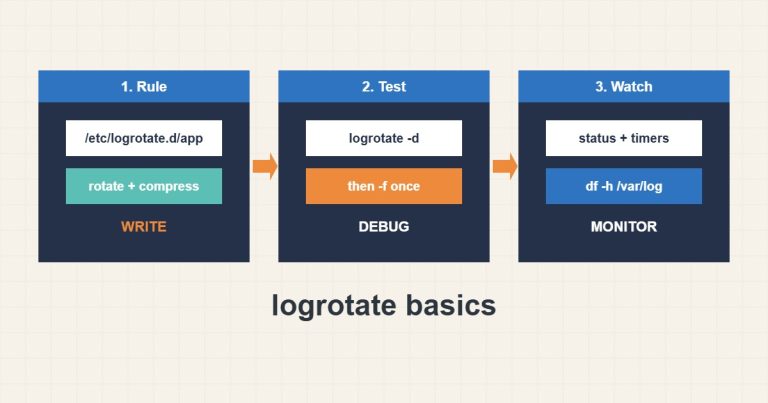
اكتبوا قاعدة logrotate لتطبيق واختبروها بوضع debug واضبطوا إعادة التحميل بعد التدوير وافحصوا الحالة حتى لا تملأ السجلات القرص.
قراءة المقال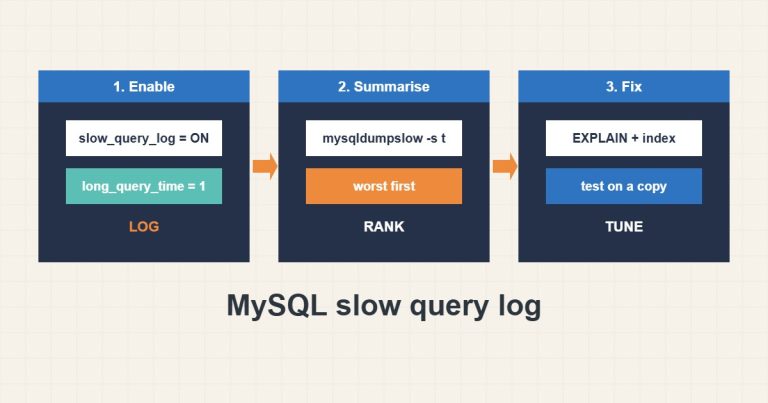
فعّلوا سجل الاستعلامات البطيئة في MySQL أو MariaDB بعتبة معقولة ولخّصوه بـ mysqldumpslow واقرؤوا EXPLAIN وأطفئوه بأمان.
قراءة المقال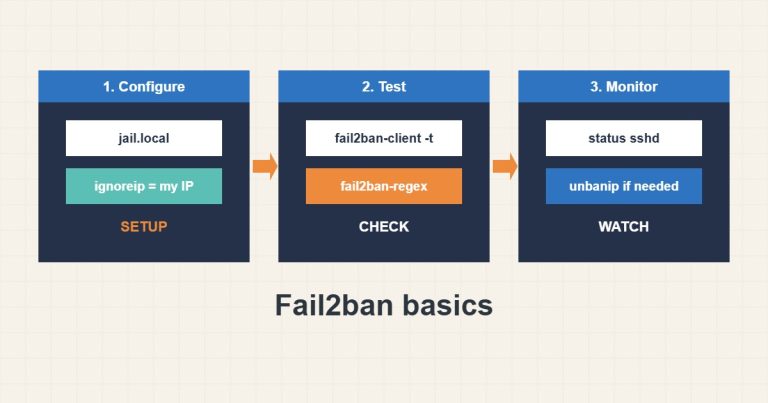
اضبطوا fail2ban بـ jail.local ومدد حظر آمنة وقائمة استثناء واختبروا الإعداد وافحصوا الحالة وارفعوا الحظر عن أنفسكم عند الحاجة.
قراءة المقال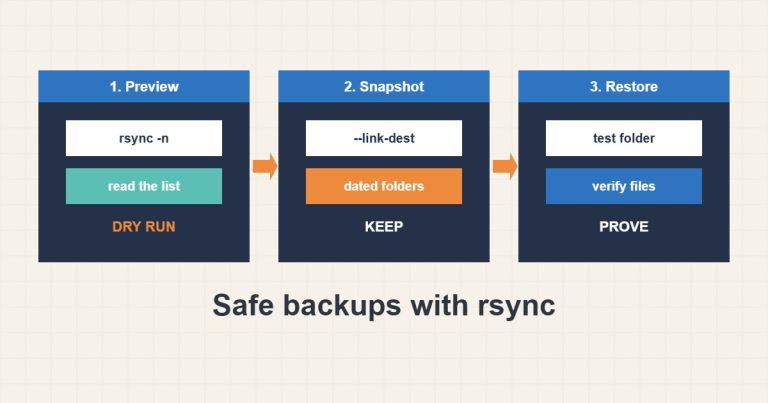
استخدموا rsync لنسخ احتياطي آمن: قاعدة الشرطة المائلة الأخيرة وتشغيل تجريبي قبل –delete ولقطات بروابط صلبة واستثناءات واختبار استعادة.
قراءة المقال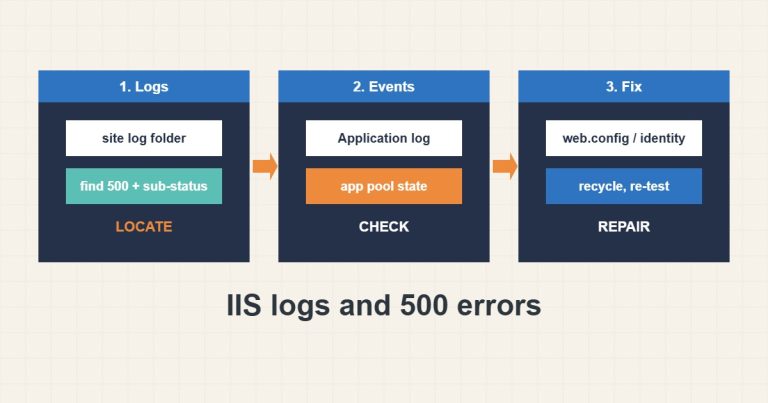
اعثروا على ملفات سجل IIS واقرؤوا رموز الحالة والحالة الفرعية وافحصوا أحداث ويندوز ومجمعات التطبيقات وعالجوا أخطاء 500 بأمان.
قراءة المقال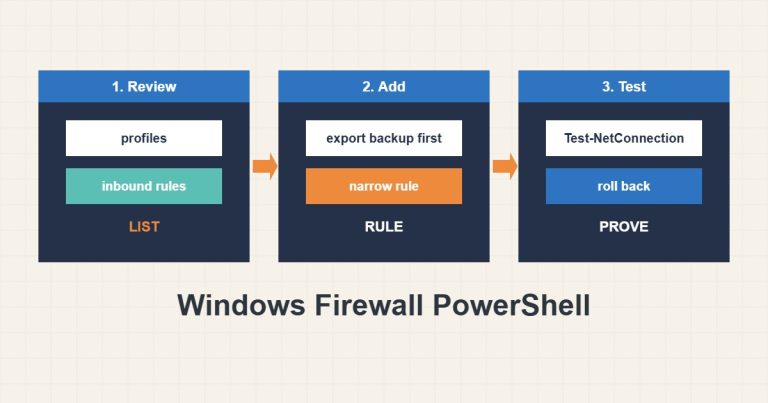
راجعوا الملفات الشخصية واحفظوا نسخة من السياسة وأضيفوا قاعدة واردة ضيقة بـ PowerShell واختبروها وتراجعوا عند الحاجة.
قراءة المقال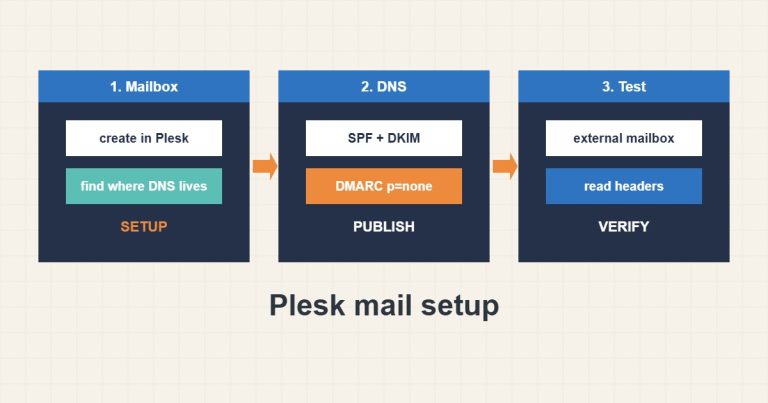
أنشئوا صناديق Plesk واضبطوا SPF وDKIM وDMARC بشكل صحيح ثم افحصوا DNS واتصال SMTP ليصل البريد إلى الوارد.
قراءة المقال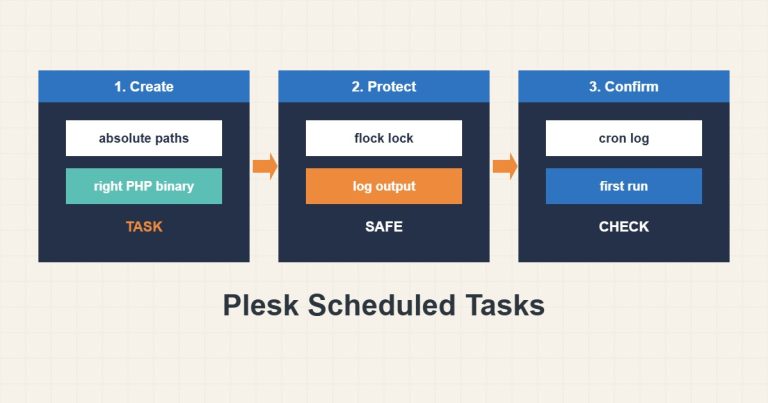
أنشئوا مهمة مجدولة في Plesk بمسارات مطلقة وملف PHP الصحيح وسجلات وقفل حتى لا تتداخل التشغيلات.
قراءة المقال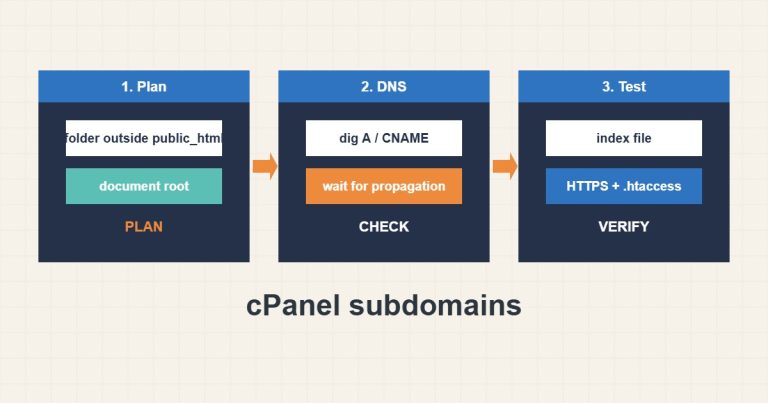
أنشئوا نطاقاً فرعياً في cPanel بـ document root صحيح وافحصوا DNS وSSL وتجنبوا تعارض .htaccess مع الموقع الرئيسي.
قراءة المقال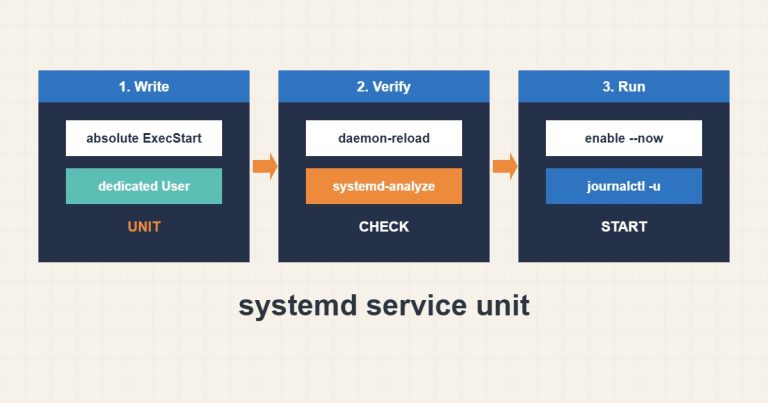
أنشئوا خدمة systemd لتطبيق بمستخدم مخصص وسياسة إعادة تشغيل وملف متغيرات وسجلات وتقوية أساسية ثم تحققوا منها.
قراءة المقال