
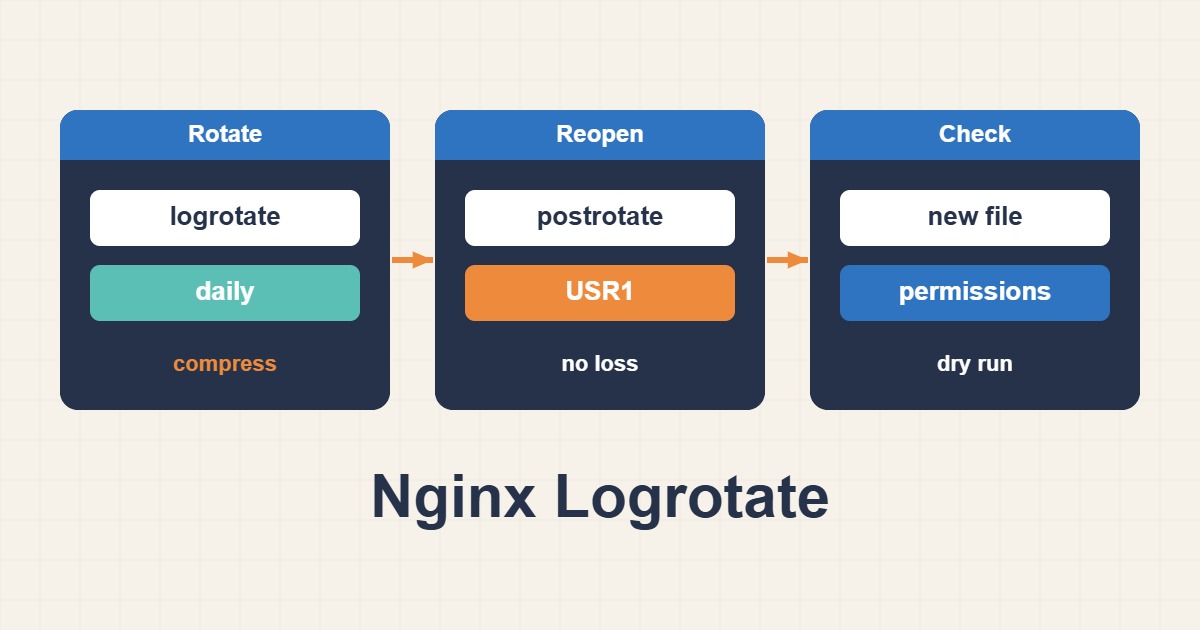
سجلات الوصول في Nginx من الأشياء التي لا يفكر فيها أحد إلى أن تنطلق تنبيهات القرص. وبعدها يتكرر اللغز الصغير نفسه: يقول logrotate إنه عمل، والملفات القديمة مضغوطة ومرقّمة بدقة، ومع ذلك يُظهر df أن القسم ممتلئ. أو العكس: لا يحدث التدوير إطلاقاً ويستمر ملف access.log واحد في النمو لأشهر.
تعود المشكلتان إلى فكرتين. يجب أن يعمل logrotate في موعده وبالصلاحيات الصحيحة، ويجب بعده إخبار Nginx بإعادة فتح ملفات سجلاته. يغطي هذا الدليل الإعداد وطريقة التشخيص واستعادة المساحة حين يبقى سجل محذوف مفتوحاً.
١. كيف يفترض أن يعمل التدوير؟
تحتفظ عملية Nginx بملفات السجلات مفتوحة عبر مقبض الملف (file handle) لا عبر الاسم. حين يعيد logrotate تسمية access.log إلى access.log.1 يواصل Nginx الكتابة في الملف الذي أُعيدت تسميته، لأنه لم يبحث عن الاسم من جديد. ولا يُنشأ ملف access.log جديد حتى يُطلب من Nginx إعادة فتح سجلاته، ويتم ذلك بإشارة:
sudo nginx -s reopen
# أو ما يعادله
sudo kill -USR1 $(cat /run/nginx.pid)
إذن للتدوير الصحيح ثلاثة أجزاء: إعادة تسمية الملف، وإنشاء ملف فارغ جديد بالمالك الصحيح، وإرسال إشارة إعادة الفتح. إذا أغفلت الإشارة حصلت على الأعراض التي ذكرتها أعلاه.
٢. إعداد logrotate يمكن الاعتماد عليه
في Debian وUbuntu تثبّت الحزمة الملف /etc/logrotate.d/nginx. اطّلع على ملفك أولاً، فالتوزيعات تختلف وقد ينحرف خادم عُدِّل يدوياً عن الوضع الافتراضي. نسخة متينة تبدو هكذا:
/var/log/nginx/*.log {
    daily
    rotate 14
    missingok
    notifempty
    compress
    delaycompress
    dateext
    sharedscripts
    create 0640 www-data adm
    postrotate
        [ -s /run/nginx.pid ] && kill -USR1 $(cat /run/nginx.pid)
    endscript
}
بعض هذه الأسطر تستحق جملة:
delaycompressيترك ملف الأمس غير مضغوط دورة إضافية. قد يكتب Nginx بضعة أسطر في الملف القديم بعد الإشارة مباشرة، وقد يؤدي الضغط الفوري إلى ضياعها.sharedscriptsيشغّل كتلة postrotate مرة واحدة لكامل النمط (glob) لا مرة لكل ملف. بدونه يرسل خادم لديه عشرة سجلات virtual host إشارة إلى Nginx عشر مرات.create 0640 www-data admيجب أن يطابق المستخدم الذي تتوقعه توزيعتك. في عائلة RHEL يكون المالك عادةًnginx. تحقق بـls -l /var/log/nginx.notifemptyوmissingokيمنعان الأخطاء مع المواقع الهادئة والملفات الغائبة.
إذا كانت الـvhosts تكتب سجلاتها في مكان آخر، مثل /var/www/*/logs/*.log، فأضف هذا المسار إلى السطر الأول. يمكن لعدة أنماط أن تتشارك كتلة واحدة.
٣. لماذا لا copytruncate؟
قد تجد copytruncate موصىً به كاختصار لأنه لا يحتاج إشارة. هو ينسخ السجل ثم يفرّغ الأصل في مكانه. يعمل ذلك، لكن بين النسخ والتفريغ نافذة تضيع فيها أسطر، وعلى موقع مزدحم يسبّب النسخ نفسه دفعة من عمليات الإدخال والإخراج. يتعامل Nginx مع إشارة إعادة الفتح بنظافة، فلا سبب وجيه لقبول أي من العيبين. استخدم الإشارة.
٤. تحقق أن التدوير يعمل فعلاً
لا تفترض؛ اسأل النظام:
systemctl list-timers logrotate.timer
sudo systemctl status logrotate.service
sudo journalctl -u logrotate.service --since "2 days ago"
sudo grep nginx /var/lib/logrotate/status
يعرض الأمر الأخير تاريخ آخر تدوير لكل سجل Nginx. وفي عائلة RHEL ملف الحالة هو /var/lib/logrotate/logrotate.status. إذا كان التاريخ قديماً بأسابيع فإما أن المؤقت لا يعمل أو أن المهمة تفشل قبل أن تصل إلى ملفك.
٥. جرّب بدون تنفيذ ثم أجبِر التنفيذ
لدى logrotate وضع تشخيص يطبع ما كان سيفعله دون أن يغيّر شيئاً:
sudo logrotate -d /etc/logrotate.d/nginxاقرأ المخرجات بحثاً عن أسطر تقول إن السجل «لا يحتاج إلى تدوير» أو أنه تُخطّي. وحين يبدو كل شيء سليماً نفّذ تشغيلاً حقيقياً إجبارياً مرة واحدة وتحقق:
sudo logrotate -vf /etc/logrotate.d/nginx
ls -lh /var/log/nginx/
sudo ls -l /proc/$(cat /run/nginx.pid)/fd | grep log
يجب أن ترى ملف access.log جديداً بحجم صغير وملفاً قديماً بلاحقة تاريخ. قائمة /proc هي الاختبار الحقيقي: ينبغي أن تشير المقابض المفتوحة إلى الملفات الجديدة، لا إلى شيء موسوم بـ(deleted) أو إلى النسخة المدوّرة.
٦. الأخطاء الشائعة ومعانيها
- skipping because parent directory has insecure permissions: يرفض logrotate التدوير في مجلد يستطيع مجموعة غير root الكتابة فيه. أصلح الصلاحيات أو أضف
su root admداخل الكتلة ليجري التدوير بذلك المستخدم والمجموعة. - القرص ممتلئ لكن الملفات تبدو صغيرة: ملف محذوف ما زال مفتوحاً. راجع القسم التالي.
- تبقى السجلات فارغة بعد التدوير: أُنشئ الملف الجديد بمالك لا يستطيع Nginx الكتابة فيه، أو لم تُرسل إشارة إعادة الفتح. افحص سطر
createومسار ملف PID. - لا يحدث التدوير إطلاقاً: افحص
systemctl list-timersوملف الحالة، وتأكد ألا يدير ملف إعداد آخر المسار نفسه. كتلتان لسجل واحد قد تتعارضان.
٧. استعادة مساحة يحتجزها سجل محذوف
إذا نفّذ أحدهم rm access.log لتحرير المساحة، فلن تتحرر ما دام Nginx يبقي الملف مفتوحاً. لن يظهر في du لكنه يظهر في df. اعثر عليه وحرّره:
sudo lsof +L1 | grep nginx
sudo nginx -s reopen
يعرض الأمر الأول الملفات المفتوحة التي عدد الروابط فيها صفر. بعد nginx -s reopen يغلق Nginx المقبض القديم، فتحرر النواة الكتل ويلحق df بالواقع. وإذا احتجت مساحة فوراً فـsudo truncate -s 0 /var/log/nginx/access.log خيار آخر، مع أنه يتخلص من السجل.
٨. اكتب سجلات أقل من الأساس
يدير التدوير النمو، لكن عدم كتابة ما لن تقرأه أرخص. عطّل سجل الوصول لفحوص الصحة كثيرة التكرار، واجعل الكتابة مخزّنة مؤقتاً على الخادم المزدحم:
location = /healthz {
    access_log off;
    return 200;
}

access_log /var/log/nginx/access.log combined buffer=32k flush=5s;
يقلل التخزين المؤقت عدد استدعاءات الكتابة، مع أن انهيار الخادم قد يُضيع آخر بضع ثوانٍ من السجلات. وتذكّر أن سجلات الوصول تحتوي عناوين IP للعملاء، وهي تُعدّ بيانات شخصية في كثير من البلدان. حدّد مدة احتفاظ تتوافق مع سياستك بدلاً من الاحتفاظ بالملفات إلى الأبد.
٩. الصلاحيات وتوجيه su في logrotate
إذا كان مجلد السجلات قابلاً للكتابة من المجموعة أو من الجميع فسيرفض logrotate التدوير ويطلب منك تحديد المستخدم المسؤول عنه بالتوجيه su. وفي Ubuntu تتبع سجلات Nginx عادةً المستخدم www-data والمجموعة adm، لذا فهذه الكتلة أأمن صيغة:
/var/log/nginx/*.log {
    su root adm
    create 0640 www-data adm
}
افحص الملكية أولاً بالأمر ls -l /var/log/nginx/. المالك الخاطئ أو الصلاحية الخاطئة تظهر بعد التدوير على شكل أخطاء وصول في أدوات المراقبة أو لدى المستخدمين غير root الذين يقرؤون السجلات.
١٠. عدة مواقع وpostrotate واحد في logrotate
عندما تحتفظ عدة virtual hosts بسجلات منفصلة ضعها كلها في كتلة واحدة وفعّل sharedscripts ليُنفَّذ أمر postrotate مرة واحدة لا مرة لكل ملف:
/var/log/nginx/*.log /var/log/nginx/sites/*.log {
    daily
    rotate 14
    compress
    delaycompress
    missingok
    notifempty
    sharedscripts
    postrotate
        [ -f /run/nginx.pid ] && kill -USR1 $(cat /run/nginx.pid)
    endscript
}
من دون sharedscripts تُرسل الإشارة مرة لكل سجل، وهذا غير ضار لكنه زائد. وفي التوزيعات الحديثة يعمل logrotate عادةً من مؤقت systemd؛ اعرف موعد التشغيل التالي بالأمر systemctl list-timers logrotate.timer، واستخدم logrotate -d للاختبار دون تنفيذ.
١١. أسئلة شائعة
هل copytruncate بديل مقبول؟ قد تضيع بعض الأسطر بين النسخ والاقتطاع، والأفضل إعادة فتح السجل بالإشارة USR1 بعد نقل الملف.
لماذا يبقى القرص ممتلئاً بعد حذف السجل؟ لأن العملية ما زالت تحتفظ بالملف مفتوحاً؛ تحقق بالأمر lsof +L1 ثم أعد فتح السجلات بدل إعادة تشغيل الخدمة كلها.
كم يوماً أحتفظ بالسجلات؟ يعتمد ذلك على سياسة الخصوصية وحاجتك للتحقيق؛ 14 يوماً مثال شائع، لكن لا قاعدة واحدة تناسب الجميع.
١٢. اختبار أخير بعد تدوير إجباري
بعد أي تعديل في الإعداد نفّذ تدويراً إجبارياً وتحقق بنفسك من هذه الأمور:
sudo logrotate -f /etc/logrotate.d/nginx
ls -li /var/log/nginx/access.log*
curl -s -o /dev/null https://example.com/
tail -n 1 /var/log/nginx/access.log
sudo lsof +L1 | grep nginx
في ناتج ls -li يجب أن يختلف رقم inode للملف الحالي عن الملف المدوَّر. وبعد طلب الاختبار يجب أن يظهر السطر الجديد في access.log الجديد لا في الملف القديم. ويجب ألا يُظهر ناتج lsof +L1 ملفاً محذوفاً ما زال Nginx يحتفظ به مفتوحاً. وإذا خالف أي منها المتوقع فإما أن أمر postrotate لم يُنفَّذ أو أنه أرسل الإشارة إلى PID خاطئ. وبعد التأكد دوّن التغيير ووقته في ملاحظات الخادم.
١٣. قائمة تحقق سريعة
- اقرأ
/etc/logrotate.d/nginxوتأكد من المسارات ومالكcreate. - تأكد أن postrotate يعيد فتح السجلات بـ
USR1أوnginx -s reopen. - تجنّب
copytruncateمع Nginx. - نفّذ
logrotate -dثم-vfمرة واحدة وافحص المقابض المفتوحة. - افحص المؤقت وملف الحالة لتعرف أن الجدولة تعمل.
- استخدم
lsof +L1كلما بدا القرص أكثر امتلاءً مما توحي به الملفات.
السجلات من مصادر أخرى تحتاج خطة مستقلة. خدمات systemd تكتب في journal، وقد شرحنا ذلك في سجلات journald الدائمة والاحتفاظ الآمن، وللحاويات حدودها الخاصة في تدوير سجلات Docker.
وإذا لم تكن السجلات هي السبب، فإن حل مشكلة امتلاء القرص في Linux يستعرض بقية المشتبه بهم المعتادين.
تجد المزيد من أدلة استكشاف أخطاء الخوادم في أرشيف المقالات.
المراجع الرسمية
logrotate(8) · Controlling nginx · Nginx ngx_http_log_module