
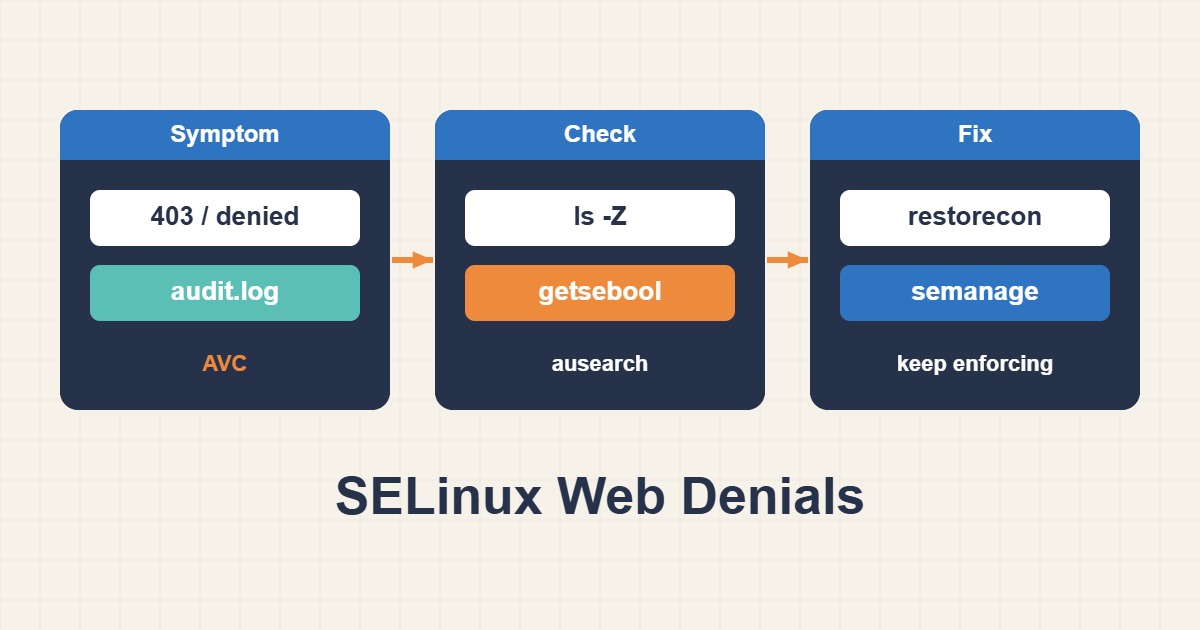
قد يواجه تطبيق الويب Permission denied رغم صحة الملكية وصلاحيات Unix. يضيف SELinux قرار وصول مستقلاً. بدلاً من تعطيل الحماية، اربط الطلب الفاشل بسجل التدقيق، وحدّد المورد المتأثر، ثم أصلح أضيق اختلاف مبرر في التسمية أو السياسة.
النطاق وحدود الأمان
تستهدف الخطوات أنظمة RHEL وما يتوافق معها مثل Rocky Linux وAlmaLinux مع SELinux مفعّل. قد تستخدم توزيعات أخرى سياسات مختلفة أو AppArmor. استبدل /srv/r89-web بجذر الموقع الحقيقي وسجّل قواعد fcontext المحلية قبل تعديلها.
قد ينتج 403 عن تفويض التطبيق أو غياب index أو صلاحيات المجلدات الأب أو ACL. ليست كل Permission denied رفضاً من SELinux. ابدأ بطلب قابل لإعادة الإنتاج ووقت محدد، ولا تغيّر chmod أو chown على نطاق واسع.
١. اجمع الأدلة قبل تغيير السياسة
افحص وضع Enforcement ونطاق العملية وتسمية الملف كلّاً على حدة. أعد إنتاج الخطأ مرة واحدة ثم اقرأ سجلات التدقيق في الفترة نفسها. تحدد scontext وtcontext وفئة المورد والعملية المرفوضة موضع المنع.
يقارن matchpathcon التسمية الحالية بالمتوقعة في السياسة. غياب AVC ليس دليلاً حاسماً على عدم علاقة SELinux، لكنه ليس مبرراً لإنشاء وحدة سياسة عشوائية. اقرأ نطاق عمليات Nginx/PHP الفعلي ولا تفترض httpd_t لكل تثبيت.
getenforce
ps -eZ | grep -E "nginx|httpd|php-fpm"
ls -Zd /srv/r89-web /srv/r89-web/index.html
matchpathcon -V /srv/r89-web/index.html
sudo semanage fcontext -l -C
sudo ausearch -m AVC,USER_AVC -ts recent -i
٢. طبّق تسمية دائمة على المسار الصحيح
للمحتوى الذي يقرأه خادم الويب فقط، يسجّل المثال تعيين httpd_sys_content_t. يحفظ semanage fcontext القاعدة المحلية الدائمة، ويطبّق restorecon القاعدة على الملفات الموجودة. لا يعوّض chcon وحده هذا التعيين الدائم.
إن وُجدت قاعدة محلية للتعبير نفسه، راجعها أولاً؛ يفشل -a عند وجودها. استخدم -m فقط لتعديل مقصود للقاعدة المحددة. افصل مجلدات الكتابة؛ قد يحتاج مجلد upload محدد إلى httpd_sys_rw_content_t، وليس جذر الموقع كاملاً.
# Example: reviewed read-only web root; adapt the path first.
sudo semanage fcontext -a -t httpd_sys_content_t "/srv/r89-web(/.*)?"
sudo restorecon -Rv /srv/r89-web
matchpathcon -V /srv/r89-web/index.html
٣. لا توسّع Boolean أو Policy بالتخمين
لا تُصلح إعادة تسمية ملف اتصالاً شبكياً مرفوضاً. اقرأ Boolean المرتبطة عبر getsebool وقارن حاجة التطبيق بسياسة التوزيعة. يتيح httpd_can_network_connect نشاطاً شبكياً أوسع من وجهة واحدة، فلا تجعله علاجاً افتراضياً لأخطاء PHP.
لا تثبّت ناتج audit2allow تلقائياً. استبعد التسمية الخاطئة والصلاحيات التقليدية وسوء إعداد الخدمة والسلوك غير المتوقع. قد تجيز وحدة مولّدة من مجموعة رفض غير مراجعة عمليات غير مرتبطة أو سلوكاً ناتجاً عن اختراق.
التحقق والتراجع والوقاية
كرّر الطلب بهوية مخوّلة وأخرى غير مخوّلة. يجب قراءة المحتوى العام مع بقاء القيود المقصودة على الملفات الخاصة ومسارات upload. يجب ألا يتكرر AVC المطابق، وأن يبقى SELinux في Enforcing.
عند فشل التحقق، أزل القواعد الجديدة فقط أو أعد التعيين السابق المسجّل ثم شغّل restorecon على المسار نفسه؛ لا تصفّر سياسة النظام. أدرج التعيينات الدائمة في إجراءات النشر حتى لا تعود التسميات الخاطئة. نقّح المسارات الخاصة ومعلومات الحسابات قبل مشاركة سجلات التدقيق.