
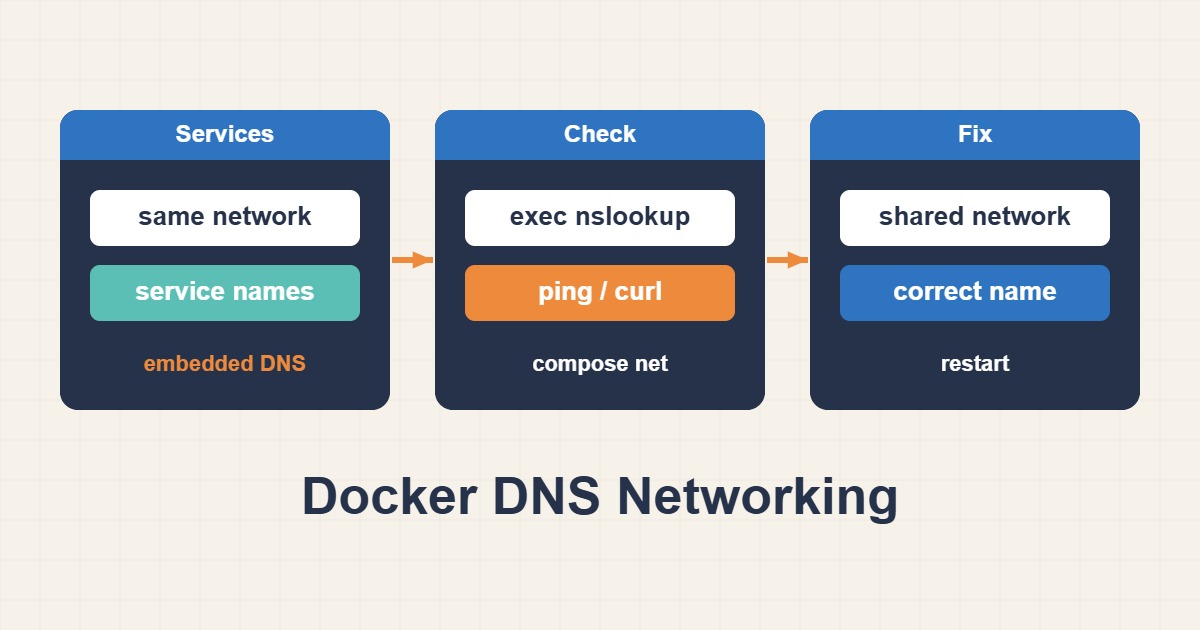
أسماء الخدمات والشبكات المشتركة والمنافذ الداخلية وresolver طبقات مختلفة. شخّص الاسم ثم TCP ثم استجابة التطبيق بهذا الترتيب.
النطاق والمتطلبات
تحل Compose عادة أسماء الخدمات داخل شبكة المشروع. تختلف default bridge عن الشبكات المعرّفة من المستخدم. web وdb اسمان توضيحيان. لا تنشر قاعدة البيانات على الإنترنت لتفعيل الاتصال الداخلي. قد تفتقد الصور الصغيرة أدوات التشخيص.
١. اجمع الأدلة
قارن شبكات الحاويين عبر inspect؛ alias بلا شبكة مشتركة لا يكفي. اقرأ resolv.conf داخل الحاوي. تستخدم الشبكات المخصصة عادة resolver الداخلي 127.0.0.11. تُمرّر أسماء الإنترنت إلى resolver المضيف، وهو مسار فشل مستقل.
docker inspect --format "{{json .NetworkSettings.Networks}}" web
docker inspect --format "{{json .NetworkSettings.Networks}}" db
docker exec web cat /etc/resolv.conf
٢. نفّذ تغييراً مضبوطاً
صحح عضوية الشبكة المشتركة في إعداد المشروع التصريحي لا بتوصيل مؤقت منسي. اتصل بـdb:3306 لا localhost أو منفذ المضيف المنشور. localhost داخل web يعني web نفسه. تثبيت IP للحاوي في hosts هش لأن إعادة الإنشاء قد تغيّره.
# Merge network membership into the existing compose file.
services:
  web:
    networks: [backend]
  db:
    networks: [backend]
networks:
  backend: {}
٣. تحقّق من النتيجة
نجاح lookup يعيد عنواناً فقط. اختبر TCP مستقلاً بأداة متاحة. إذا نجح TCP وفشل التطبيق، افحص TLS وبيانات الدخول وصلاحيات القاعدة. اختبر اسماً خارجياً منفصلاً؛ نجاح DNS العام لا يثبت سلامة اكتشاف الخدمات الداخلية.
# Commands require getent/nc in the diagnostic environment.
docker exec web getent hosts db
docker exec web nc -vz -w 3 db 3306
docker exec web getent hosts example.com
التراجع والوقاية
استعد تغيير Compose وانشر الخدمات المتأثرة فقط. لا تحذف شبكات تستخدمها أحمال أخرى. عند فحص resolver العام، 127.0.0.1 داخل الحاوي ليس resolver المضيف. ميّز بين مهلة DNS وNXDOMAIN ورفض TCP في السجلات والإنذارات.
لفحص الجوانب المرتبطة بهذا المسار، راجع Healthcheck في Docker: التشغيل لا يعني الصحة وSplit DNS باستخدام BIND: إجابات داخلية وعامة للنطاق.