
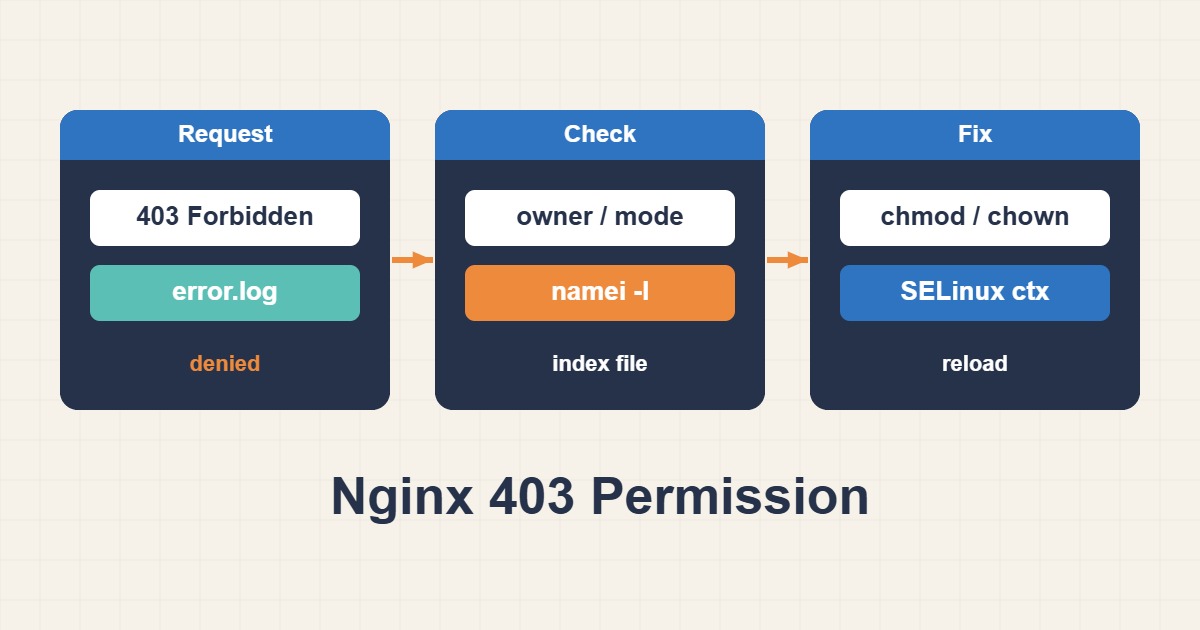
إجابة مختصرة
لا تعني 403 أو Permission denied في Nginx أن وضع الملف النهائي وحده خاطئ. يحتاج Worker إلى Traverse لكل مجلد أب، كما قد تمنع SELinux أو AppArmor وملكية PHP-FPM Socket وإعداد root أو alias الوصول. لا تستخدم chmod 777؛ ابدأ من Error Log وحدد أول عملية فاشلة.
اقرأ رسالة Error Log الدقيقة
تفرق الرسالة بين open() وdirectory index وUnix Socket.
tail -f /var/log/nginx/error.log
nginx -T | grep -nE "user |root |alias |fastcgi_pass"
افحص User وكل أجزاء المسار
يعرض namei صلاحيات كل Directory؛ قد يكون الملف مقروءاً لكن المجلد الأب بلا Execute.
ps -o user,group,cmd -C nginx
namei -l /var/www/example/public/index.php
sudo -u www-data test -r /var/www/example/public/index.php && echo readable
ميّز root عن alias
يستبدل alias الجزء المطابق من Location، وقد يؤدي Slash خاطئ إلى مسار مختلف.
location /downloads/ {
    alias /srv/files/;
    autoindex off;
}
تحقق من PHP-FPM Socket
يحتاج Nginx إلى صلاحية على Socket؛ طابق listen.owner وgroup وmode مع Web User.
ls -l /run/php/php-fpm.sock
grep -E "^listen\.(owner|group|mode)" /etc/php/*/fpm/pool.d/*.conf
غيّر SELinux أو AppArmor بدليل
افحص Denial Log وأنشئ Policy محدودة؛ لا تعطل الحماية كلها.
ausearch -m AVC -ts recent 2>/dev/null
journalctl -k | grep -i "apparmor\|denied"
قائمة فحص عملية
- احفظ رسالة Error Log.
- حدد Nginx Worker User.
- افحص المجلدات بـnamei.
- راجع root وalias وPHP Socket.
- نفذ nginx -t وأعد الاختبار.
أسئلة شائعة
هل أستخدم chmod -R 777؟
لا؛ يوسع سطح الهجوم وقد يخفي خطأ الملكية أو Policy.
لماذا ملف 644 يعيد 403؟
قد يفتقد مجلد أب Traverse أو تمنع MAC Policy الوصول.
لماذا يتأثر PHP فقط؟
قد تعمل الملفات الثابتة بينما Socket أو Script Path غير متاح.
كيف نتأكد من حل المشكلة؟
يجب أن يعيد URL الصحيح 200 ويبقى الملف المحمي 403. يجب ألا يظهر Permission denied جديد وأن تنجح اختبارات Static وPHP منفصلة.
المخاطر والتراجع
احفظ Owner وACL وConfig. التراجع بإعادة القيم السابقة وReload؛ لا تعطل SELinux أو AppArmor سراسرياً.
سيناريو عملي مجهول
بعد Migration كانت الملفات 644 لكن مجلداً أب داخل /home بلا Traverse لمستخدم الويب. ACL محدود حل 403 من دون 777.
أدلة مرتبطة
المصادر الرسمية
{L[8]}: {DATE}
الخلاصة
أكد السبب من السجلات والقياسات، وغيّر متغيراً واحداً، ثم أعد القياس تحت حمل ممثل.