
پاسخ کوتاه
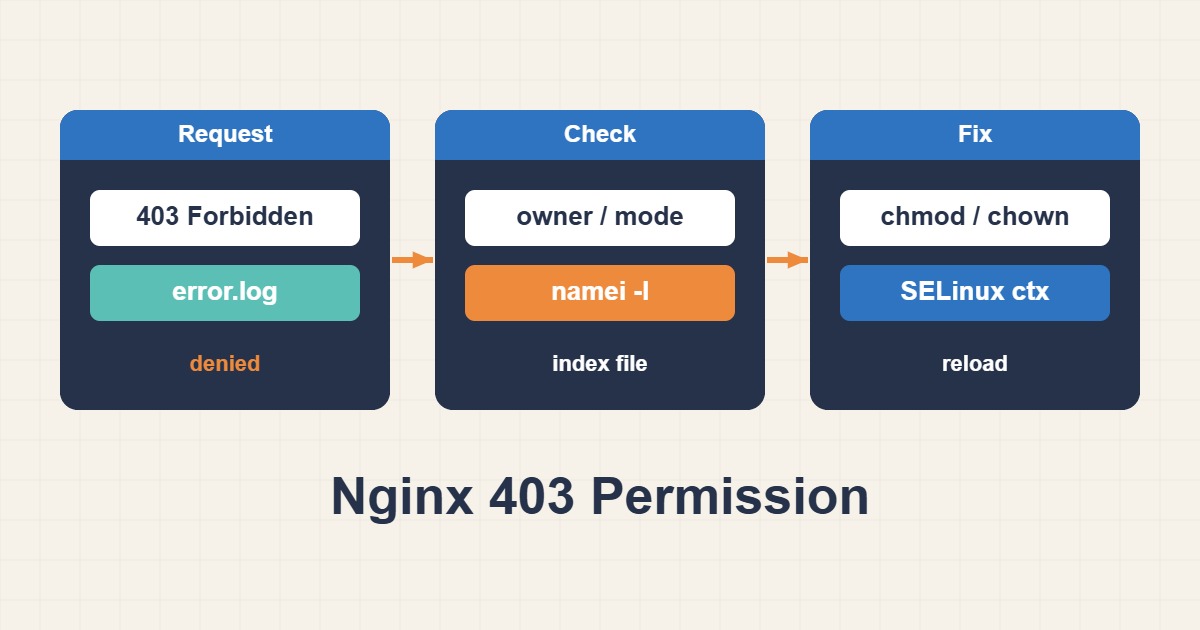
خطای 403 یا Permission denied در Nginx همیشه از chmod فایل نهایی نیست. Nginx برای عبور از همه Directoryهای مسیر به Execute Permission نیاز دارد و SELinux/AppArmor، مالکیت PHP-FPM Socket، تنظیم root/alias یا Index نیز میتواند دسترسی را مسدود کند. بهجای chmod 777، User واقعی Worker و اولین نقطه شکست را از Error Log پیدا کنید.
Error Log را بخوانید
پیام open() failed (13: Permission denied)، directory index forbidden یا connect() to unix socket failed مسیر دقیق مشکل را نشان میدهد.
tail -f /var/log/nginx/error.log
nginx -T | grep -nE "user |root |alias |fastcgi_pass"
User و تمام اجزای مسیر را بررسی کنید
با namei Permission هر Directory را ببینید. فایل خواندنی بدون x روی Directory والد قابل دسترس نیست.
ps -o user,group,cmd -C nginx
namei -l /var/www/example/public/index.php
sudo -u www-data test -r /var/www/example/public/index.php && echo readable
root و alias را اشتباه نگیرید
در alias، بخش Location با مسیر جایگزین میشود؛ Slash اشتباه میتواند مسیر دیگری بسازد. Config کامل را با nginx -T ببینید.
location /downloads/ {
    alias /srv/files/;
    autoindex off;
}
Socket مربوط به PHP-FPM را کنترل کنید
برای FastCGI، Nginx باید به Socket دسترسی داشته باشد. User/Group و listen.mode در Pool باید هماهنگ باشند.
ls -l /run/php/php-fpm.sock
grep -E "^listen\.(owner|group|mode)" /etc/php/*/fpm/pool.d/*.conf
SELinux یا AppArmor را فقط با شواهد تغییر دهید
Log امنیتی را بررسی کنید و Policy محدود بسازید؛ خاموشکردن کنترل امنیتی راهحل پایدار نیست.
ausearch -m AVC -ts recent 2>/dev/null
journalctl -k | grep -i "apparmor\|denied"چکلیست عملی
- متن دقیق Error Log را ثبت کنید.
- User واقعی Nginx را مشخص کنید.
- Permission همه والدها را با namei بررسی کنید.
- root/alias و PHP Socket را کنترل کنید.
- پس از اصلاح nginx -t و تست URL را اجرا کنید.
سؤالهای رایج
آیا chmod -R 777 مشکل را حل میکند؟
ممکن است علامت را پنهان کند اما سطح حمله را شدیداً افزایش میدهد؛ حداقل Permission لازم را اعمال کنید.
چرا فایل 644 هنوز 403 است؟
یکی از Directoryهای والد ممکن است Execute Permission نداشته باشد یا MAC Policy دسترسی را رد کند.
چرا 403 فقط روی PHP رخ میدهد؟
ممکن است Document Root درست باشد اما Nginx به Socket یا مسیر Script دسترسی نداشته باشد.
چطور مطمئن شویم مشکل حل شده؟
با curl باید URL درست 200 و فایل ممنوع همچنان 403 باشد. Error Log نباید Permission denied جدید داشته باشد و تست PHP و Static File جداگانه موفق شوند.
خطرات و Rollback
قبل از تغییر مالکیت و ACL، خروجی getfacl و Config را ذخیره کنید. Rollback با بازگرداندن Owner/Mode یا ACL قبلی و Reload انجام میشود؛ SELinux/AppArmor را سراسری خاموش نکنید.
سناریوی واقعی بینام
در یک سایت مهاجرتشده، فایلها 644 بودند اما مسیر والد داخل /home فقط برای مالک Execute داشت. بهجای 777، ACL محدود برای User وب اضافه شد و 403 رفع شد بدون بازکردن دسترسی عمومی.
راهنماهای مرتبط
منابع و مستندات رسمی
{L[8]}: {DATE}
جمعبندی
علت را از روی Log و متریک مشخص کنید، یک متغیر را تغییر دهید و نتیجه را در بار واقعی دوباره بسنجید.