
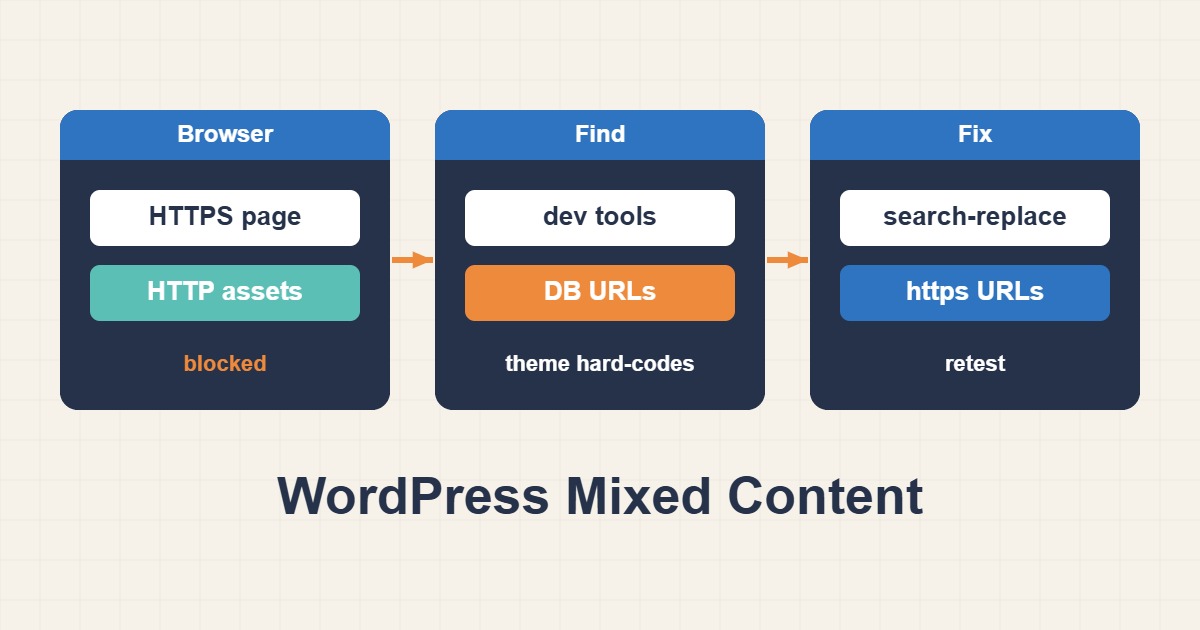
خطای Mixed Content پس از انتقال وردپرس به HTTPS زمانی رخ میدهد که صفحه امن هنوز تصویر، CSS، JavaScript یا iframe را با HTTP بارگذاری کند. راهحل درست، یافتن منبع URL و اصلاح داده یا قالب است؛ نه پنهانکردن هشدار مرورگر.
هشدار دقیق را پیدا کنید
در DevTools بخش Console و Network را باز کنید و درخواستهای http:// را فیلتر کنید. نوع فایل و Initiator مشخص میکند URL از محتوا، CSS، افزونه یا سرویس خارجی آمده است.
curl -s https://example.com/page/ | grep -o 'http://[^" ]*'تنظیمات اصلی وردپرس را بررسی کنید
WordPress Address و Site Address باید HTTPS باشند. پشت Reverse Proxy نیز هدر X-Forwarded-Proto باید درست تفسیر شود تا حلقه Redirect ایجاد نشود.
wp option get home
wp option get siteurl
wp option update home 'https://example.com'
wp option update siteurl 'https://example.com'
URLهای دیتابیس را با روش Serialization-safe اصلاح کنید
قبل از Replace بکاپ بگیرید و ابتدا Dry Run اجرا کنید. WP-CLI دادههای Serialized را امنتر از Replace مستقیم SQL مدیریت میکند.
wp search-replace 'http://example.com' 'https://example.com' --all-tables-with-prefix --precise --dry-run
wp search-replace 'http://example.com' 'https://example.com' --all-tables-with-prefix --precise
قالب، CSS و سرویس خارجی را اصلاح کنید
URLهای Hard-coded در قالب و Custom CSS را به HTTPS یا مسیر نسبی امن تغییر دهید. اگر سرویس خارجی HTTPS ندارد، منبع را حذف یا روی دامنه امن میزبانی کنید.
کش و نتیجه نهایی را کنترل کنید
کش همان صفحه، CDN و Browser Cache را پاک کنید. سپس HTML و درخواستهای Runtime را دوباره بررسی و از یک Redirect مستقیم HTTP به HTTPS مطمئن شوید.
چکلیست Mixed Content
- منبع هر درخواست HTTP را از Initiator پیدا کنید.
- home و siteurl را روی HTTPS تأیید کنید.
- قبل از Search-Replace بکاپ و Dry Run بگیرید.
- URLهای قالب و CSS را جداگانه بررسی کنید.
- فقط کش صفحات مرتبط را Purge کنید.
سؤالهای رایج
آیا افزونه SSL بهتنهایی کافی است؟
ممکن است موقتاً URLها را بازنویسی کند، اما اصلاح منبع داده یا قالب پایدارتر است.
چرا فقط یک صفحه هشدار دارد؟
URL ناامن ممکن است داخل محتوای همان نوشته، Widget یا CSS اختصاصی آن صفحه باشد.
آیا Replace مستقیم SQL امن است؟
برای دادههای Serialized وردپرس میتواند طول رشتهها را خراب کند؛ از ابزار Serialization-aware استفاده کنید.
راهنماهای مرتبط
منابع و مستندات رسمی
{review}: {D}
جمعبندی
ابتدا علت را با داده و لاگ مشخص کنید، سپس کوچکترین تغییر ایمن را اعمال و نتیجه را دوباره اندازهگیری کنید.