
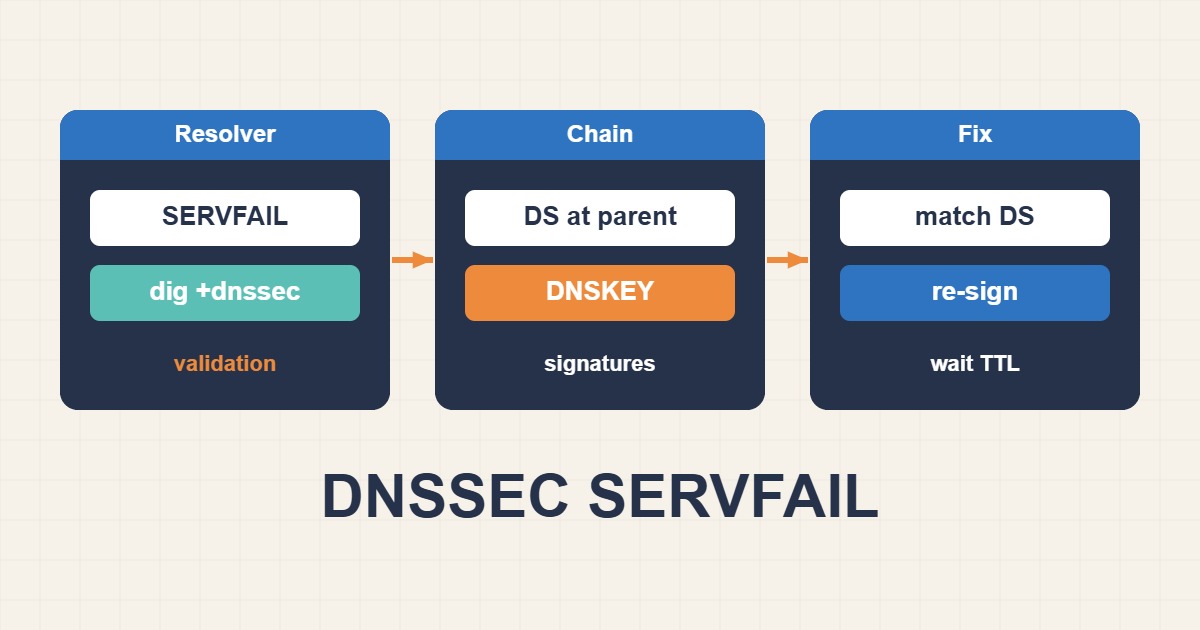
SERVFAIL پاسخ واحدی برای چندین شکست است، اما وقتی DNSSEC فعال باشد معمولاً Resolver نتوانسته امضای پاسخ را تا Root معتبر کند. مشکل ممکن است در DS ثبتشده نزد Registrar، DNSKEY روی Authoritative Server، امضای منقضی، الگوریتم ناسازگار یا ساعت اشتباه باشد. حذف DNSSEC بدون تشخیص، امنیت دامنه را کم میکند و ممکن است قطعی را طولانیتر کند.
ابتدا تفاوت NXDOMAIN و SERVFAIL را ببینید
NXDOMAIN یعنی نام وجود ندارد؛ SERVFAIL یعنی Resolver نتوانسته پاسخ معتبر تولید کند. پاسخ را از چند Resolver و سپس با Trace بررسی کنید. اگر با +cd پاسخ میگیرید اما بدون آن SERVFAIL است، شکست اعتبارسنجی DNSSEC تقریباً قطعی است.
dig example.com A @1.1.1.1 +dnssec
dig example.com A @8.8.8.8 +dnssec
dig example.com A +dnssec +cdflag
dig +trace example.com A
DS در Parent را با DNSKEY تطبیق دهید
رکورد DS در Parent Zone باید دقیقاً از KSK فعال ساخته شده باشد. تعویض DNS Provider بدون حذف یا بهروزرسانی DS یکی از رایجترین علل قطعی است. Key Tag، Algorithm و Digest Type را مقایسه کنید.
dig example.com DS +dnssec
dig example.com DNSKEY +dnssec
delv example.com A
# یا
dnssec-dsfromkey -2 Kexample.com.+013+12345.key
اعتبار RRSIG و ساعت سیستم را بررسی کنید
امضا دارای زمان شروع و پایان است. ساعت اشتباه روی Signer یا تأخیر در انتشار Zone میتواند امضای Not Yet Valid یا Expired بسازد. NTP را بررسی و پس از امضای مجدد، Serial و انتشار همه Authoritative Serverها را کنترل کنید.
dig example.com A +dnssec +multiline
timedatectl status
chronyc tracking
dig example.com SOA @ns1.example.net
dig example.com SOA @ns2.example.net
Lame Delegation و پاسخ متفاوت Name Serverها را پیدا کنید
اگر یکی از NSها Zone قدیمی یا بدون DNSKEY دارد، نتیجه متناوب خواهد بود. پاسخ SOA، DNSKEY و رکورد هدف را از همه NSها مقایسه کنید. وجود UDP Fragmentation یا Firewall که بستههای بزرگ EDNS را میبندد نیز میتواند شبیه خطای اعتبارسنجی دیده شود.
dig example.com NS +short
dig example.com DNSKEY @ns1.example.net +dnssec
dig example.com DNSKEY @ns2.example.net +dnssec
dig example.com A +dnssec +bufsize=1232
RollOver کلید را با همپوشانی انجام دهید
در KSK RollOver ابتدا DNSKEY جدید را منتشر کنید، زمان کافی برای TTL بدهید، DS جدید را در Registrar قرار دهید و فقط پس از مشاهده DS جدید در Parent، کلید قدیمی را بازنشسته کنید. حذف زودهنگام کلید قدیمی زنجیره اعتماد را میشکند.
Cache را پس از اصلاح هدفمند پاک کنید
بعد از اصلاح، TTL رکوردهای DS و DNSKEY تعیین میکند Resolverها چه زمانی وضعیت جدید را میبینند. پاککردن Cache محلی مفید است، اما Resolver عمومی ممکن است تا پایان TTL پاسخ قبلی را نگه دارد. نتیجه را از چند شبکه و Resolver بررسی کنید.
sudo resolvectl flush-caches
sudo rndc flushname example.com
dig example.com A @1.1.1.1 +dnssecچکلیست DNSSEC
- SERVFAIL را از چند Resolver بازتولید کنید.
- با +cdflag مشخص کنید شکست از Validation است.
- DS Parent و DNSKEY Zone را مقایسه کنید.
- RRSIG، ساعت سیستم و SOA Serial را بررسی کنید.
- همه Authoritative NSها را جداگانه تست کنید.
- RollOver را با همپوشانی و رعایت TTL انجام دهید.
سؤالهای رایج
آیا حذف DS سریعترین راه بازگردانی سایت است؟
گاهی در بحران پاسخ میدهد، اما تغییر Parent و Cache زمان میبرد و امنیت را حذف میکند. اگر کلید درست در دسترس است، اصلاح زنجیره بهتر است.
چرا بعضی کاربران سایت را باز میکنند و بعضی SERVFAIL میبینند؟
Resolverها Cache و سیاست اعتبارسنجی متفاوت دارند یا یکی از Name Serverها پاسخ ناسازگار میدهد.
آیا DNSSEC از DDoS جلوگیری میکند؟
خیر. DNSSEC اصالت و یکپارچگی پاسخ را تأیید میکند؛ راهکار ضد DDoS جداگانه است.