
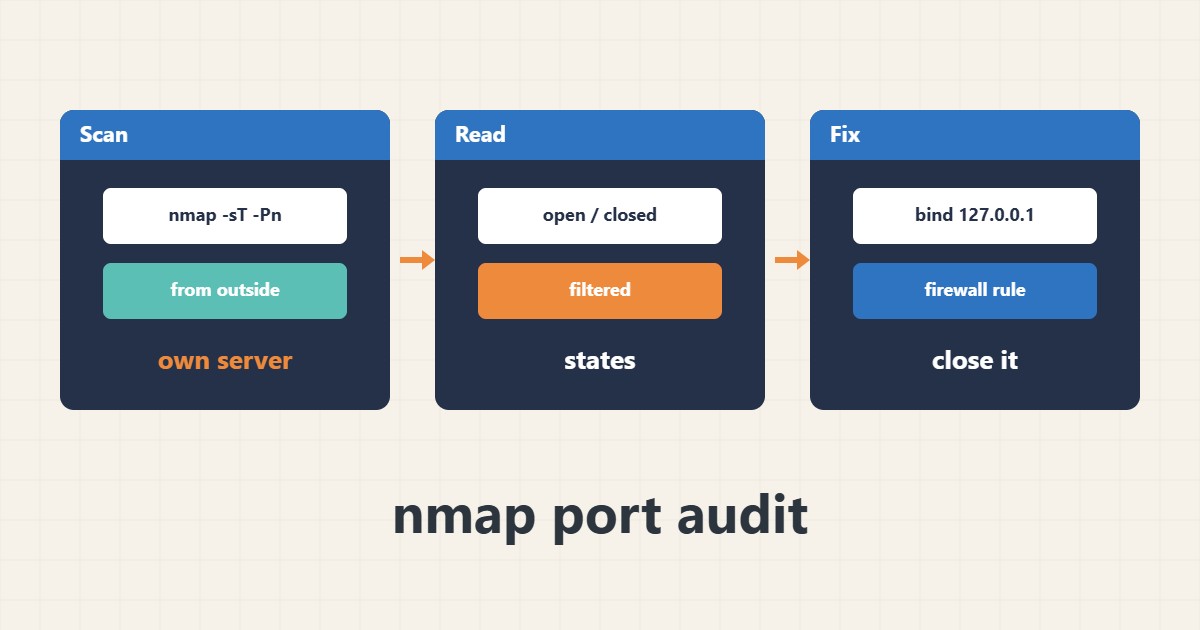
أحياناً تستمع خدمة مثل قاعدة البيانات أو لوحة الإدارة على كل العناوين دون قصد. يتيح nmap رؤية المنافذ التي يراها المهاجم من الخارج. الفحص جائز فقط على الخوادم التي تملكونها أو لديكم إذن كتابي باختبارها.
١. فحص بسيط
من جهاز خارج شبكة الخادم افحصوا المنافذ الشائعة. العنوان مثال:
nmap -sT -Pn example.com٢. قراءة النتيجة
تعني open أن خدمة تستجيب، وclosed أن المضيف يرد دون خدمة، وfiltered أن جداراً نارياً يُسقط الحزم. عادة يجب أن تظهر المنافذ ٨٠ و٤٤٣ وSSH فقط، ويجب ألا يكون منفذ MySQL مفتوحاً من الخارج.
٣. ما العمل عند منفذ غير متوقع
اربطوا الخدمة بالعنوان 127.0.0.1 أو أضيفوا قاعدة جدار ناري ثم كرروا الفحص للتأكد. ولتغطية منافذ أكثر استخدموا نطاق منافذ:
nmap -sT -Pn -p 1-1024 example.com٤. مثال توضيحي وليس قياساً حقيقياً
لنفترض (حالة توضيحية) أن الفحص أظهر المنفذ ٣٣٠٦ مفتوحاً. هذا يعني أن قاعدة البيانات متاحة من الإنترنت ويجب حصرها فوراً بالعنوان المحلي أو الجدار الناري.
٥. أخطاء شائعة
- فحص خوادم أو شبكات الآخرين دون إذن.
- الفحص من الخادم نفسه والاستنتاج عن الرؤية الخارجية.
- نسيان IPv6 أثناء الفحص.
٦. أسئلة شائعة
هل يضر الفحص بالخادم؟ الفحص البسيط غالباً غير ضار لكنه قد يُسجَّل ويُنبَّه عليه في أنظمة كشف التسلل.
كم مرة أفحص؟ بعد كل تغيير في الجدار الناري أو تثبيت خدمة جديدة.
٧. قائمة تحقق سريعة
- تأكدوا من أنكم مخوّلون بالفحص.
- افحصوا من خارج الشبكة.
- أغلقوا المنافذ غير المرغوبة.
- أعيدوا الفحص.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.