
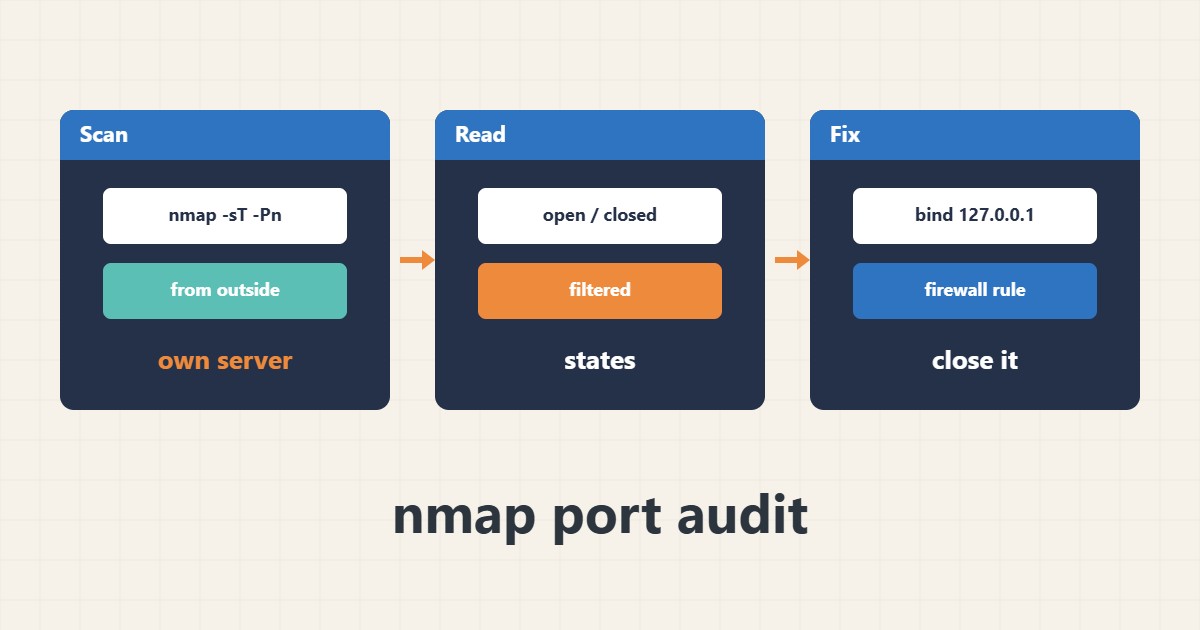
گاهی سرویسی مثل دیتابیس یا پنل مدیریت بهطور ناخواسته روی همهٔ آدرسها گوش میدهد. با nmap از بیرون میتوانید ببینید مهاجم چه پورتهایی را میبیند. اسکن فقط روی سرورهایی مجاز است که مالک آنها هستید یا اجازهٔ کتبی دارید.
۱. اسکن ساده
از یک دستگاه خارج از شبکهٔ سرور، پورتهای رایج را اسکن کنید. آدرس مثال فرضی است:
nmap -sT -Pn example.com۲. خواندن نتیجه
پورت open یعنی سرویسی پاسخ میدهد، closed یعنی دستگاه پاسخ میدهد ولی سرویسی نیست و filtered یعنی فایروال بستهها را میاندازد. معمولاً فقط ۸۰، ۴۴۳ و SSH باید دیده شوند و پورت MySQL نباید از بیرون باز باشد.
۳. اقدام پس از پیدا کردن پورت ناخواسته
سرویس را روی 127.0.0.1 محدود کنید یا قانون فایروال بگذارید. سپس اسکن را تکرار کنید تا اثر را ببینید. برای فهرست پورتهای بیشتر از گزینهٔ محدودهٔ پورت استفاده کنید:
nmap -sT -Pn -p 1-1024 example.com۴. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید (مثال توضیحی) اسکن پورت ۳۳۰۶ را open نشان دهد. یعنی دیتابیس از اینترنت قابل دسترس است و باید فوراً به آدرس محلی یا فایروال محدود شود.
۵. اشتباههای رایج
- اسکن سرور یا شبکهٔ دیگران بدون اجازه.
- اسکن از داخل خود سرور و نتیجهگیری دربارهٔ دید بیرونی.
- فراموش کردن IPv6 هنگام بررسی.
۶. پرسشهای متداول
آیا اسکن به سرور آسیب میزند؟ اسکن ساده معمولاً بیخطر است ولی ممکن است در لاگ و سامانهٔ تشخیص نفوذ ثبت شود.
هر چند وقت اسکن کنم؟ بعد از هر تغییر در فایروال یا نصب سرویس جدید.
۷. چکلیست سریع
- مطمئن شوید مجاز به اسکن هستید.
- از بیرون شبکه اسکن کنید.
- پورتهای ناخواسته را ببندید.
- دوباره اسکن کنید.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.