
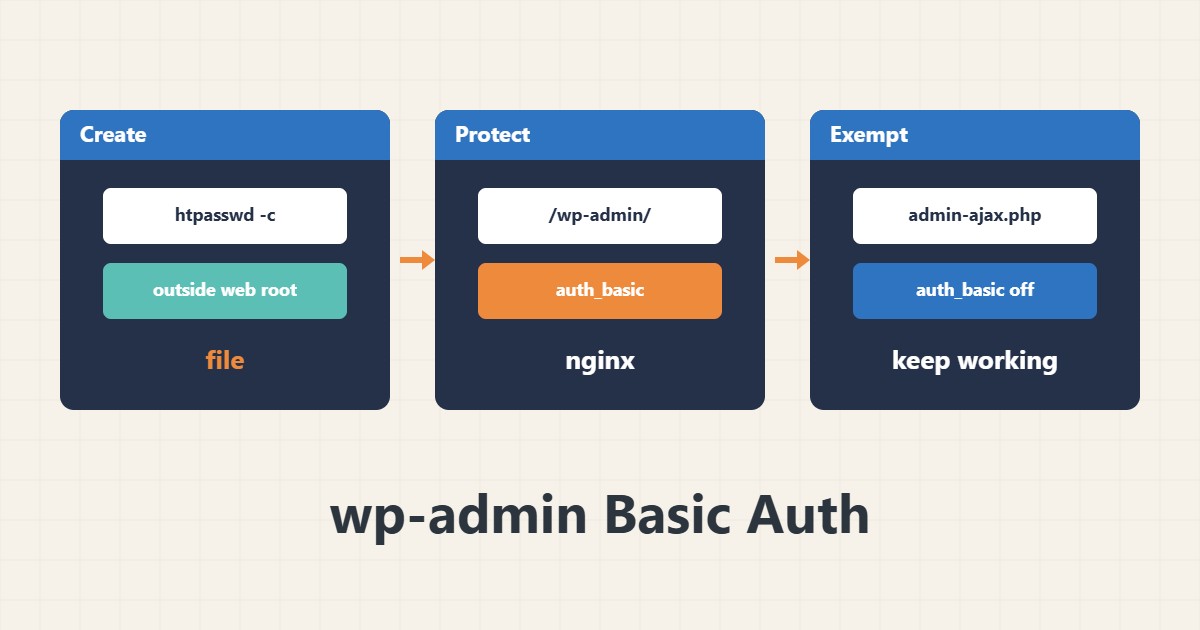
ورود وردپرس هدف حملههای حدس رمز است. Basic Auth یک رمز دوم را در سطح وبسرور و پیش از رسیدن درخواست به PHP میگذارد و حجم تلاشهای بیفایده را کم میکند. این روش جایگزین رمز قوی و دومرحلهای نیست، فقط لایهٔ اضافه است.
۱. ساخت فایل رمز
فایل را خارج از مسیر عمومی سایت بسازید. نام کاربری مثال فرضی است و رمز را در خط فرمان ننویسید؛ ابزار خودش میپرسد:
htpasswd -c /etc/nginx/.htpasswd-wp admin_site۲. فعالسازی روی Nginx
محافظت را فقط روی مسیر wp-admin بگذارید و admin-ajax.php را استثنا کنید، چون قالب و افزونهها از بیرون پنل هم به آن درخواست میدهند:
location /wp-admin/ {
    auth_basic "Restricted";
    auth_basic_user_file /etc/nginx/.htpasswd-wp;
}
location = /wp-admin/admin-ajax.php {
    auth_basic off;
}
۳. آزمایش و محدودیتها
بدون رمز باید 401 بگیرید و با رمز وارد شوید. توجه کنید که REST API و کران نباید مسدود شوند و روی Apache تنظیم معادل در htaccess یا vhost با AuthType Basic انجام میشود:
curl -I https://example.com/wp-admin/۴. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید (مثال توضیحی) پیش از فعالسازی هر روز صدها درخواست ورود ناموفق در لاگ دیده میشود. پس از Basic Auth این درخواستها با 401 رد میشوند و به PHP و دیتابیس نمیرسند.
۵. اشتباههای رایج
- مسدود کردن admin-ajax.php و خراب شدن فرمها و افزونهها.
- قرار دادن فایل htpasswd در مسیر قابل دانلود.
- اتکا به Basic Auth روی HTTP ساده؛ رمز بدون HTTPS لو میرود.
۶. پرسشهای متداول
آیا با این روش امنیت کامل میشود؟ خیر؛ فقط یک لایهٔ اضافه است و رمز قوی، بهروزرسانی و دومرحلهای همچنان لازماند.
اگر رمز را فراموش کنم چه میشود؟ باید از دسترسی سرور فایل را بازسازی کنید؛ پس راه جایگزین دسترسی نگه دارید.
۷. چکلیست سریع
- HTTPS را فعال کنید.
- فایل htpasswd را خارج از مسیر عمومی بسازید.
- admin-ajax.php را استثنا کنید.
- با curl پاسخ 401 را آزمایش کنید.
- فرمها و ورود را بررسی کنید.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
Apache authentication howto · nginx auth_basic module · WordPress hardening guide