
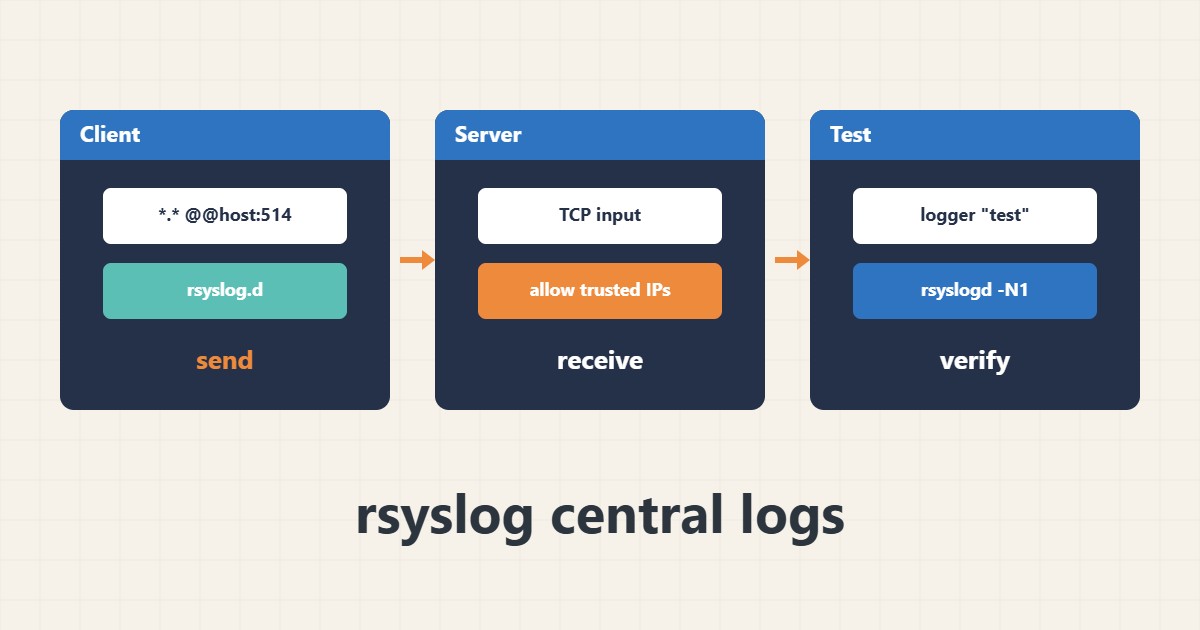
نگهداری لاگ فقط روی همان سرور خطر دارد: اگر سرور هک یا خراب شود، شواهد هم از بین میرود. rsyslog میتواند پیامها را به یک سرور مرکزی بفرستد تا نسخهای جدا از سرور اصلی داشته باشید.
۱. تنظیم ارسال از کلاینت
یک فایل تنظیمات در دایرکتوری rsyslog.d بسازید. علامت @@ یعنی TCP و یک @ یعنی UDP؛ آدرس مثال فرضی است:
*.* @@logs.example.internal:514۲. فعال کردن دریافت روی سرور مرکزی
سرور مرکزی باید ماژول دریافت TCP را فعال و پورت را فقط برای IP سرورهای مجاز باز کند. باز گذاشتن پورت ۵۱۴ برای همه خطرناک است.
۳. آزمایش و عیبیابی
پس از ریاستارت سرویس، با logger یک پیام آزمایشی بفرستید و در سرور مرکزی دنبالش بگردید. اگر نرسید، فایروال، پورت و پیکربندی را بررسی کنید:
rsyslogd -N1
logger "rsyslog test"
۴. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید (مثال توضیحی) پیام آزمایشی در کلاینت ثبت میشود ولی در سرور مرکزی نیست. معمولاً مشکل فایروال یا نبودن listener روی پورت است.
۵. اشتباههای رایج
- باز گذاشتن پورت دریافت برای همهٔ اینترنت.
- استفاده از UDP برای لاگهای مهم که نباید گم شوند.
- نداشتن چرخش لاگ روی سرور مرکزی.
۶. پرسشهای متداول
TCP بهتر است یا UDP؟ TCP قابلاعتمادتر است و برای لاگهای مهم پیشنهاد میشود.
آیا ارسال لاگ رمزگذاری دارد؟ بهصورت پیشفرض نه؛ برای شبکهٔ عمومی از TLS یا تونل امن استفاده کنید.
۷. چکلیست سریع
- پیکربندی را با rsyslogd -N1 بررسی کنید.
- پورت را فقط برای IPهای مجاز باز کنید.
- با logger پیام آزمایشی بفرستید.
- چرخش لاگ مرکزی را تنظیم کنید.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.