
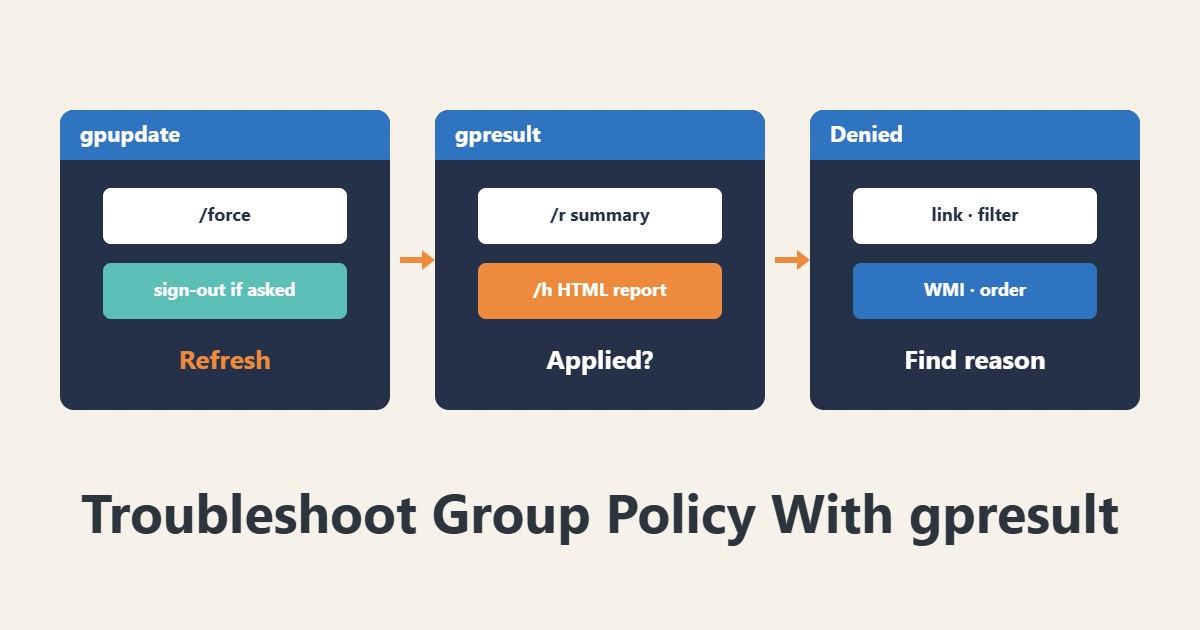
حين لا يُطبَّق إعداد أنشأتموه في Group Policy على خادم أو عميل، فالتخمين يضيّع الوقت. يعطي أمران مدمجان صورة واضحة: يفرض gpupdate التحديث ويعرض gpresult ما طُبّق فعلاً. وهذا الدليل للحواسيب المنضمة إلى النطاق.
١. تحديث السياسة
gpupdate /forceيعيد هذا الأمر قراءة سياسة الحاسوب والمستخدم. وبعض الإعدادات لا تُطبَّق إلا بعد تسجيل الخروج أو إعادة التشغيل، ويخبركم gpupdate بذلك. وعلى خادم حرج أجروا إعادة التشغيل في نافذة صيانة.
٢. رؤية السياسات المطبّقة
gpresult /r
gpresult /h C:\Temp\gp-report.html /f
يعطي الخيار /r ملخصاً نصياً ويبني /h تقريراً كاملاً بصيغة HTML. وفي التقرير يسرد قسم Applied GPOs الكائنات المطبّقة ويسرد Denied GPOs المرفوضة. ولرؤية سياسة الحاسوب شغّلوا الطرفية بصلاحية Administrator.
٣. أسباب شائعة لعدم التطبيق
غالباً يكون السبب أحد هذه: لم يُربط GPO بـ OU الصحيحة، أو لا يشمل التصفية الأمنية الحاسوب أو المستخدم، أو يرفضه فلتر WMI، أو تتغلب عليه أولوية GPO آخر. ويذكر قسم Denied GPOs سبب الرفض.
٤. الاتصال بالنطاق
إذا تعذر وصول الحاسوب إلى متحكم النطاق فلن يحصل على سياسة جديدة. افحصوا DNS والساعة. فالفرق الكبير في الساعة يفسد المصادقة، وراجعوا لذلك مزامنة الوقت بـ w32tm. ويجب أن يُحلّ اسم النطاق بشكل صحيح عبر إعداد DNS في ويندوز سيرفر.
٥. التقرير والسبب الجذري
في عارض الأحداث ضمن Applications and Services Logs يعرض قسم Group Policy الأحداث التشغيلية. راجعوا تقرير HTML قبل مشاركته لأنه يحتوي أسماء النطاق والمستخدمين. وغيّروا السياسات في نافذة صيانة ووثّقوها.
٦. مثال توضيحي وليس قياساً حقيقياً
لنفترض أن القفل التلقائي للشاشة لم يُطبَّق على خادم. أظهر gpresult أن GPO تحت Denied بسبب «Security Filtering». وبعد إضافة مجموعة الحاسوب إلى التصفية الأمنية وتشغيل gpupdate طُبّقت السياسة. هذا سيناريو مختلق للتوضيح وليس قياساً حقيقياً.
٧. أخطاء شائعة
- افتراض أن gpupdate يطبّق كل شيء فوراً.
- تشغيل gpresult دون صلاحية Administrator وقراءة قسم المستخدم فقط.
- عدم قراءة قسم Denied GPOs.
- تجاهل DNS والساعة.
٨. أسئلة شائعة
لماذا لم تُطبَّق بعد gpupdate؟ قد يلزم تسجيل الخروج أو إعادة التشغيل.
هل يعمل gpresult عن بُعد؟ نعم، بالخيار /s مع اسم الحاسوب.
ما ترتيب الأولوية؟ Local ثم Site ثم Domain ثم OU؛ ويتغلب الأخير على ما قبله.
٩. قائمة تحقق سريعة
- شُغّل gpupdate /force.
- أُخذ تقرير gpresult.
- روجع Applied وDenied GPOs.
- فُحص ربط OU والتصفية الأمنية.
- فُحص DNS والساعة.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.