
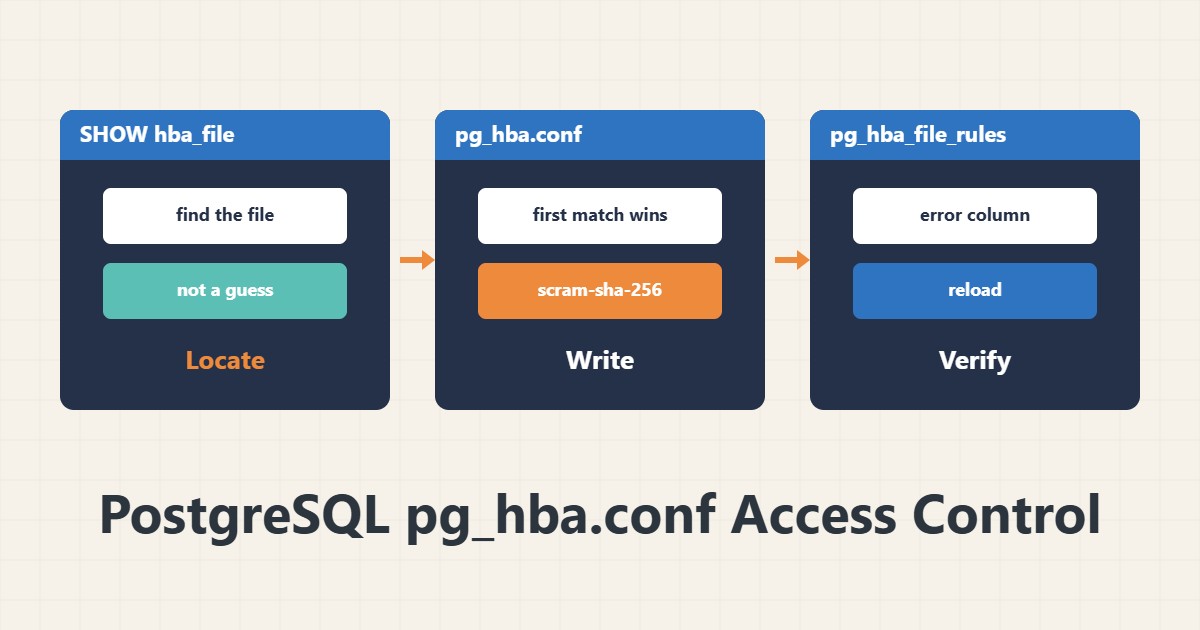
در PostgreSQL، اینکه چه کسی از کجا به کدام دیتابیس وصل شود در pg_hba.conf تعیین میشود، جدا از listen_addresses و فایروال. خطای «no pg_hba.conf entry» یعنی هیچ خطی با اتصال شما نمیخواند. این راهنما ساختار فایل و رفع امن آن را میگوید.
۱. فایل کجاست
sudo -u postgres psql -c "SHOW hba_file;"در دبیان و اوبونتو معمولاً زیر /etc/postgresql/<نسخه>/main/ است. مسیر را از خود دیتابیس بپرسید تا حدس نزنید.
۲. ساختار هر خط
# TYPE  DATABASE  USER     ADDRESS        METHOD
local   all       postgres                peer
host appdb appuser 10.0.0.5/32 scram-sha-256خطها از بالا به پایین خوانده میشوند و اولین خط منطبق برنده است؛ بنابراین ترتیب مهم است. peer برای اتصال محلی با نام کاربر سیستمعامل است. برای اتصال شبکه، scram-sha-256 را به md5 قدیمی ترجیح دهید.
۳. روشهای خطرناک
روش trust بدون هیچ احراز هویتی اجازه میدهد و فقط در شرایط خیلی محدود و محلی قابلقبول است. آدرسهایی مثل 0.0.0.0/0 را با دسترسی گسترده ترکیب نکنید. آدرس و کاربر را تا حد ممکن دقیق بنویسید.
۴. اعمال و بررسی خطا
sudo systemctl reload postgresql
sudo -u postgres psql -c "SELECT line_number, type, database, user_name, address, auth_method, error FROM pg_hba_file_rules;"
ستون error خطاهای نحوی را نشان میدهد. reload کافی است و اتصالهای فعلی را قطع نمیکند.
۵. رفع «no pg_hba.conf entry»
پیام نام کاربر، دیتابیس، آدرس مبدأ و وضعیت SSL را میگوید؛ خط متناسب با همان را اضافه کنید. اگر سرور اصلاً به شبکه گوش نمیدهد باید listen_addresses را هم در postgresql.conf بررسی کنید و فایروال را با nftables باز کنید. برای بکاپ از pg_dump استفاده کنید.
۶. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید برنامهای از آدرس 10.0.0.5 به دیتابیس وصل نمیشد و پیام no pg_hba.conf entry میداد. پس از افزودن یک خط host برای همان کاربر و دیتابیس و آدرس /32 و reload، اتصال برقرار شد. این سناریو فقط برای توضیح است، نه اندازهگیری واقعی.
۷. اشتباههای رایج
- استفاده از trust برای اتصال شبکه.
- نوشتن 0.0.0.0/0 با دسترسی به همهٔ دیتابیسها.
- نگذاشتن خط جدید قبل از یک خط reject عمومی.
- فراموشکردن reload یا listen_addresses.
۸. پرسشهای متداول
اولین خط منطبق برنده است؟ بله؛ بنابراین ترتیب خطها اهمیت دارد.
md5 یا scram؟ scram-sha-256 جدیدتر و امنتر است و در نسخههای جدید پیشفرض.
reload اتصالها را قطع میکند؟ نه؛ فقط تنظیمات را دوباره میخواند.
۹. چکلیست سریع
- مسیر hba_file پرسیده شد.
- خطها دقیق و با /32 یا محدودهٔ لازم نوشته شد.
- trust در شبکه استفاده نشده است.
- pg_hba_file_rules بدون error است.
- listen_addresses و فایروال همخواناند.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
PostgreSQL: pg_hba.conf · PostgreSQL: pg_hba_file_rules view · PostgreSQL: password authentication