
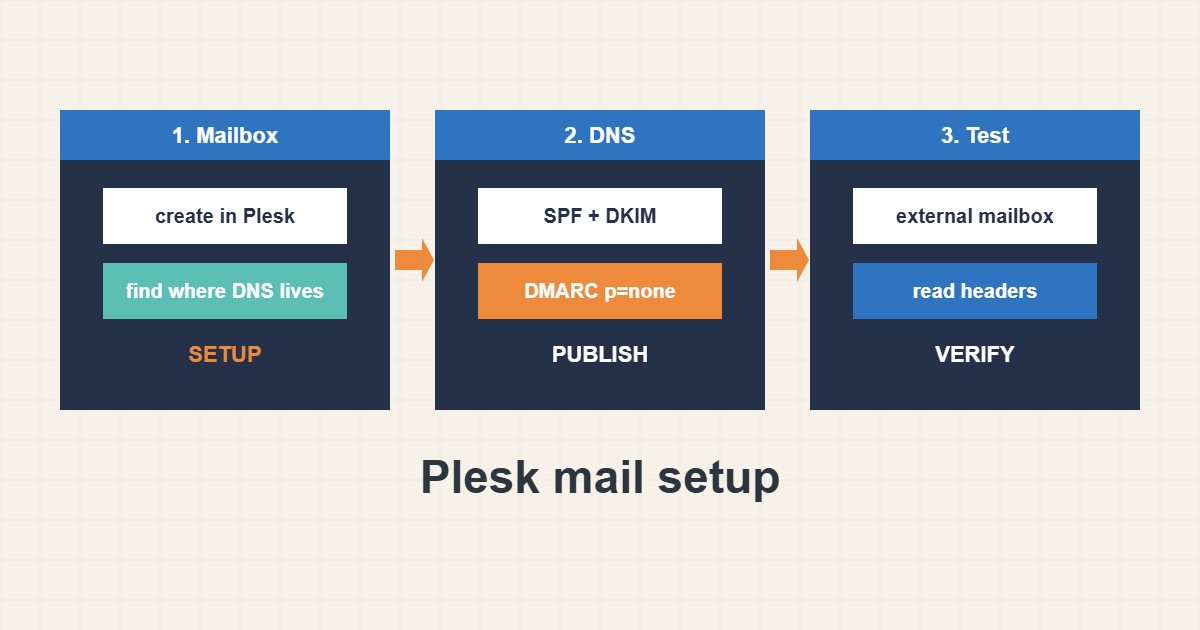
إنشاء صندوق بريد في Plesk يستغرق دقيقة. أما ضمان وصول رسائله إلى الوارد فيتطلب ثلاثة سجلات DNS وبعض الاختبار. يغطي هذا الدليل أساسيات الصندوق ثم SPF وDKIM وDMARC ببساطة ويبين كيف تفحصون كلاً منها من سطر الأوامر. أسماء القوائم من معرفتي الخاصة وقد تختلف بحسب إصدار Plesk، ولم أشغّل هذه الأوامر على خادم حقيقي.
١. أنشئوا الصناديق وحددوا موضع DNS
أضيفوا الصندوق من قسم Mail في الاشتراك واختاروا كلمة مرور قوية. والسؤال الأهم أين يُستضاف DNS. إن كان Plesk هو خادم DNS فيمكنه إنشاء سجلات البريد. وإن كان DNS لدى المسجّل أو CDN فعليكم نسخ السجلات إليه بأنفسكم. وللصورة الكاملة راجعوا دليل وصول البريد.
٢. SPF: من يحق له الإرسال عن النطاق
SPF سجل TXT يسرد الخوادم المسموح لها بإرسال بريد النطاق. وتسمح النسخة البسيطة بمضيفي A وMX للنطاق وعنوان IP لخادمكم:
example.com.  TXT  "v=spf1 +a +mx +ip4:203.0.113.10 ~all"
_dmarc.example.com.  TXT  "v=DMARC1; p=none; rua=mailto:dmarc@example.com"
يجب أن يوجد سجل SPF واحد فقط وبحد أقصى عشرة استعلامات DNS. أضيفوا المرسلين الخارجيين مثل خدمة النشرات فقط إن كنتم تستخدمونهم فعلاً.
v=spf1 include:a.example include:b.example include:c.example ... ~all   # too many lookups
v=spf1 +a +mx ~all   +   second v=spf1 record      # two SPF records are invalid
٣. DKIM: توقيع على كل رسالة
يضيف DKIM توقيعاً تشفيرياً إلى البريد الصادر. يمكن لـ Plesk توليد المفتاح ونشر الجزء العام في DNS إن كان يدير منطقتكم؛ وإلا انسخوا سجل TXT الذي يعرضه. ثم تأكدوا من وجود السجل:
dig +short TXT example.com | grep -i spf
dig +short TXT default._domainkey.example.com
dig +short TXT _dmarc.example.com
dig +short MX example.com
يعتمد اسم selector (هنا default) على الإعداد فاستخدموا ما تعرضه اللوحة.
٤. DMARC: أخبروا المستقبِل بما يفعل
يربط DMARC كلاً من SPF وDKIM بعنوان From الظاهر ويخبر المستقبِل بما يفعل عند الفشل. ابدؤوا بـ p=none وعنوان للتقارير واقرؤوا التقارير أسابيع ثم انتقلوا إلى سياسات أشد. والقفز مباشرة إلى reject قد يحجب بريدكم المشروع.
٥. اختبروا الاتصال والسجل
تحققوا من عمل الإرسال عبر TLS واقرؤوا سجل البريد لحالة التسليم:
tail -n 50 /var/log/plesk-mail/maillog 2>/dev/null
grep -i 'status=' /var/log/maillog | tail -n 20
openssl s_client -connect mail.example.com:587 -starttls smtp -brief
أرسلوا رسالة اختبار إلى صندوق خارجي واقرؤوا الترويسات لنتائج SPF وDKIM وDMARC. كثيراً ما تحجب شركات الاستضافة المنفذ 25 للعملاء فاستخدموا 587 أو 465 مع المصادقة.
٦. مثال توضيحي وليس قياساً حقيقياً
افترضوا نطاقاً جديداً (مختلقاً) تصل رسائله إلى الرسائل المزعجة. يُظهر DNS سجل SPF ولا سجل DKIM لأن DNS لدى المسجّل ولم يُنسخ مفتاح Plesk إليه. بعد نشر سجل TXT الخاص بـ DKIM وإضافة سجل DMARC أساسي تُظهر رسالة الاختبار نجاح SPF وDKIM وDMARC جميعاً.
٧. أخطاء شائعة
- نشر سجلي SPF.
- تخطي DKIM حين يكون DNS خارجياً.
- البدء بـ DMARC على reject.
- تجاوز عشرة استعلامات SPF.
- استخدام المنفذ 25 لإرسال العملاء.
- عدم اختبار الترويسات بعد التغيير.
٨. أسئلة شائعة
هل أحتاج السجلات الثلاثة؟ يوصى بشدة بـ SPF وDKIM ويكمل DMARC المجموعة. ويتوقعها كبار المستقبِلين.
أين تذهب سجلات DNS؟ حيث تُستضاف منطقة DNS: Plesk أو المسجّل أو CDN.
لماذا يذهب البريد إلى الرسائل المزعجة؟ غياب المصادقة أو سمعة IP ضعيفة أو مشاكل في المحتوى. افحصوا الترويسات أولاً.
كم يستغرق تغيير DNS؟ عادة دقائق إلى ساعات بحسب TTL.
٩. قائمة تحقق سريعة
- أنشئوا الصندوق.
- حددوا موضع DNS.
- انشروا سجل SPF واحداً.
- انشروا سجل DKIM.
- أضيفوا DMARC بـ p=none.
- اختبروا بصندوق خارجي.
- راجعوا الترويسات والسجلات.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.
المراجع الرسمية
Plesk docs: Mail · RFC 7208: SPF · RFC 6376: DKIM · RFC 7489: DMARC