
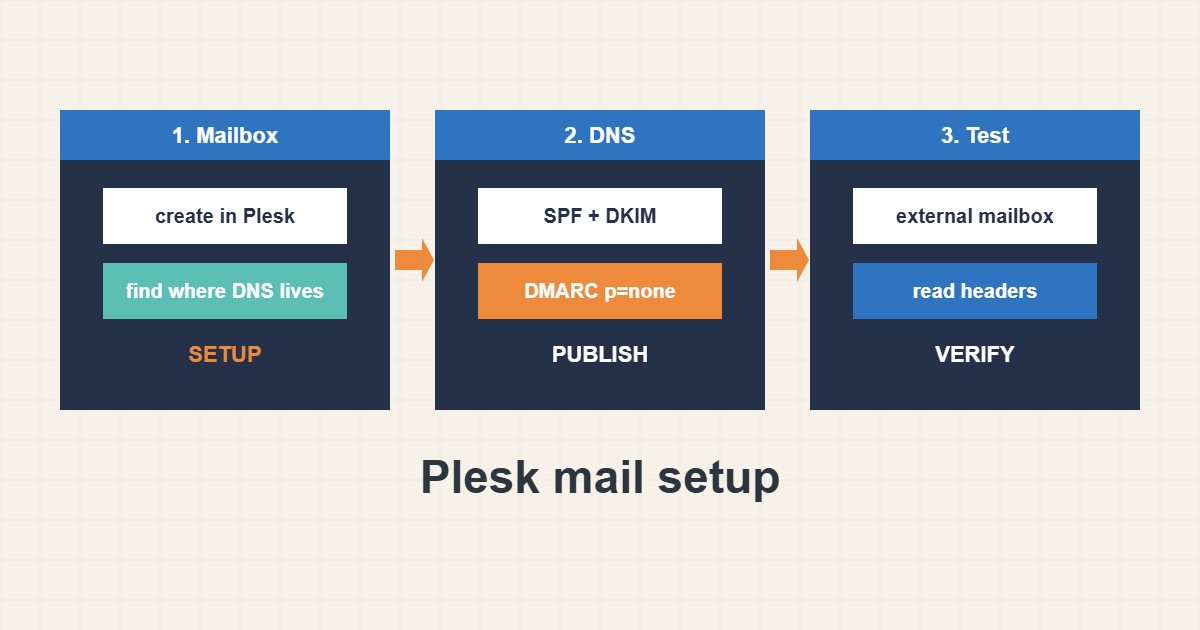
ساخت صندوق ایمیل در Plesk یک دقیقه طول میکشد. مطمئنشدن از اینکه ایمیلش به inbox میرسد سه رکورد DNS و کمی تست میخواهد. این راهنما اصول صندوق را میگوید، بعد SPF و DKIM و DMARC را ساده توضیح میدهد و نشان میدهد هر یک را از خط فرمان چطور بسنجید. نام منوها از دانش خودم است و بسته به نسخهٔ Plesk فرق میکند و این دستورها را روی سرور واقعی اجرا نکردهام.
۱. صندوق بسازید و محل DNS را مشخص کنید
صندوق را از بخش Mail اشتراک بیفزایید و رمز قوی بگذارید. پرسش کلیدی این است که DNS کجا میزبانی میشود. اگر Plesk سرور DNS است میتواند رکوردهای ایمیل را بسازد. اگر DNS در ثبتکننده یا CDN است باید رکوردها را خودتان آنجا کپی کنید. برای تصویر کلی راهنمای تحویلپذیری ایمیل را ببینید.
۲. SPF: چه کسی میتواند برای دامنه بفرستد
SPF یک رکورد TXT است که سرورهای مجاز به ارسال ایمیل دامنه را فهرست میکند. نسخهٔ ساده میزبانهای A و MX دامنه و IP سرور شما را مجاز میکند:
example.com.  TXT  "v=spf1 +a +mx +ip4:203.0.113.10 ~all"
_dmarc.example.com.  TXT  "v=DMARC1; p=none; rua=mailto:dmarc@example.com"
فقط باید یک رکورد SPF باشد و حداکثر ده جستوجوی DNS میتواند داشته باشد. فرستندههای شخص ثالث مثل سرویس خبرنامه را فقط وقتی بیفزایید که واقعاً استفاده میکنید.
v=spf1 include:a.example include:b.example include:c.example ... ~all   # too many lookups
v=spf1 +a +mx ~all   +   second v=spf1 record      # two SPF records are invalid
۳. DKIM: امضا روی هر پیام
DKIM به ایمیل خروجی امضای رمزنگاریشده اضافه میکند. اگر Plesk منطقه DNS شما را مدیریت کند میتواند کلید بسازد و بخش عمومی را در DNS منتشر کند؛ وگرنه رکورد TXT نشاندادهشده را کپی کنید. سپس وجود رکورد را تأیید کنید:
dig +short TXT example.com | grep -i spf
dig +short TXT default._domainkey.example.com
dig +short TXT _dmarc.example.com
dig +short MX example.com
نام selector (اینجا default) به تنظیمات بستگی دارد، پس همان را که پنل نشان میدهد به کار ببرید.
۴. DMARC: به گیرنده بگویید چه کند
DMARC، SPF و DKIM را به آدرس From قابلمشاهده پیوند میدهد و به گیرنده میگوید در شکست چه کند. با p=none و یک آدرس گزارش شروع کنید، چند هفته گزارشها را بخوانید و بعد به سیاستهای سختتر بروید. پرش مستقیم به reject میتواند ایمیل مشروع خودتان را مسدود کند.
۵. اتصال و لاگ را تست کنید
بررسی کنید ارسال روی TLS کار میکند و لاگ ایمیل را برای وضعیت تحویل بخوانید:
tail -n 50 /var/log/plesk-mail/maillog 2>/dev/null
grep -i 'status=' /var/log/maillog | tail -n 20
openssl s_client -connect mail.example.com:587 -starttls smtp -brief
یک پیام آزمایشی به صندوق بیرونی بفرستید و هدرها را برای نتیجهٔ SPF و DKIM و DMARC بخوانید. پورت ۲۵ را اغلب ارائهدهندگان هاست برای کلاینتها میبندند، پس از ۵۸۷ یا ۴۶۵ با احراز هویت استفاده کنید.
۶. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید دامنهٔ تازهای (ساختگی) ایمیلهایش به اسپم میرود. DNS رکورد SPF دارد ولی رکورد DKIM ندارد چون DNS در ثبتکننده است و کلید Plesk هرگز آنجا کپی نشده. بعد از انتشار رکورد TXT مربوط به DKIM و افزودن رکورد پایهٔ DMARC، پیام آزمایشی نشان میدهد SPF و DKIM و DMARC هر سه پاس هستند.
۷. اشتباههای رایج
- انتشار دو رکورد SPF.
- رد کردن DKIM وقتی DNS بیرونی است.
- شروع DMARC با reject.
- عبور از ده جستوجوی SPF.
- استفاده از پورت ۲۵ برای ارسال کلاینت.
- تستنکردن هدرها بعد از تغییر.
۸. پرسشهای متداول
هر سه رکورد لازم است؟ SPF و DKIM بهشدت توصیه میشوند و DMARC مجموعه را کامل میکند. گیرندههای بزرگ انتظارشان را دارند.
رکوردهای DNS کجا میروند؟ هر جا که منطقهٔ DNS میزبانی میشود: Plesk، ثبتکننده یا CDN.
چرا ایمیل به اسپم میرود؟ نبود احراز هویت، اعتبار ضعیف IP یا مشکل محتوا. اول هدرها را ببینید.
تغییر DNS چقدر طول میکشد؟ معمولاً دقایق تا ساعتها، بسته به TTL.
۹. چکلیست سریع
- صندوق را بسازید.
- محل DNS را پیدا کنید.
- یک رکورد SPF منتشر کنید.
- رکورد DKIM را منتشر کنید.
- DMARC با p=none بیفزایید.
- با صندوق بیرونی تست کنید.
- هدرها و لاگها را مرور کنید.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
Plesk docs: Mail · RFC 7208: SPF · RFC 6376: DKIM · RFC 7489: DMARC