
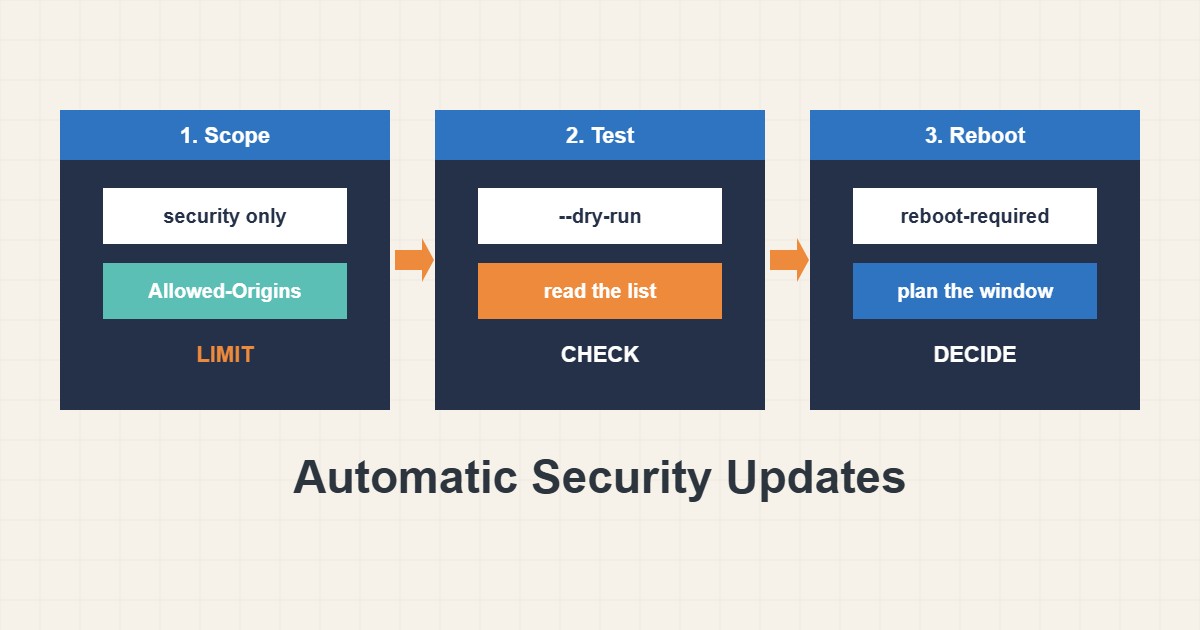
الخادم الذي لا يرقّعه أحد يصبح هدفاً سهلاً شيئاً فشيئاً، والخادم الذي يرقّع نفسه بإهمال قد يتعطل في الثالثة فجراً. تقف unattended-upgrades في المنتصف: تثبّت تحديثات الأمان تلقائياً على Debian وUbuntu، بشرط أن تحددوا ما يُسمح لها بلمسه ومتى تعيد تشغيل الخدمات وكيف تعرفون ما فعلته. يضبطها هذا الدليل بإعدادات محافظة ويختبرها دون تغيير شيء ويعدّد القرارات المهمة على خادم الويب.
١. قرّروا ما الذي سيُؤتمت
التحديث التلقائي مقايضة: تقبلون احتمالاً صغيراً لتغيير غير متوقع مقابل سدّ الثغرات المعروفة بسرعة. في معظم خوادم الويب النطاق الصحيح هو تحديثات الأمان فقط. أما التحديثات العادية والإصدارات الرئيسية الجديدة لقواعد البيانات وكل ما يغيّر صيغ الإعداد فالأفضل تطبيقها يدوياً في نافذة مخططة. قبل التفعيل تأكدوا من نسخة احتياطية استعدتموها فعلاً مرة واحدة وأنكم تعرفون كيف تتراجعون عن حزمة. من الأسهل بكثير تبرير تحديث محدد زمنياً من انقطاع غامض.
٢. التثبيت والتفعيل
في Ubuntu تكون مثبّتة غالباً. وفي Debian أو الصور الدنيا ثبّتوها:
sudo apt update
sudo apt install unattended-upgrades
sudo dpkg-reconfigure -plow unattended-upgrades
يسأل الأمر الأخير هل تُنزَّل التحديثات المستقرة وتُثبَّت تلقائياً. أجيبوا بنعم فيكتب ملفاً صغيراً يشغّل المهمتين اليوميتين:
// /etc/apt/apt.conf.d/20auto-upgrades
APT::Periodic::Update-Package-Lists "1";
APT::Periodic::Unattended-Upgrade "1";
السطر الأول يحدّث قوائم الحزم كل يوم، والثاني ينفّذ الترقية كل يوم. الرقم عدد الأيام، والقيمة "0" تعطّل المهمة.
٣. حصروها في تحديثات الأمان
الملف /etc/apt/apt.conf.d/50unattended-upgrades يحدد المستودعات المسموحة. انظروا إلى كتلة Allowed-Origins:
// /etc/apt/apt.conf.d/50unattended-upgrades (excerpt)
Unattended-Upgrade::Allowed-Origins {
        "${distro_id}:${distro_codename}";
        "${distro_id}:${distro_codename}-security";
};
في التثبيت الافتراضي يكون سطر الأمان مفعّلاً وأسطر التحديثات الأوسع معلّقة بـ //. أبقوها هكذا ما لم يكن لديكم سبب. إن فعّلتم لاحقاً مصدر التحديثات العامة فقد وسّعتم النطاق من إصلاحات الأمان إلى كل شيء في ذلك المستودع، وهذا خطر مختلف. ولا تدخل مستودعات الأطراف الثالثة إلا إذا أضفتم مصدرها عمداً.
٤. احموا ما يجب ألا يتغير وحده
بعض الحزم يجب ألا تُرقّى دون مراقبتكم: خادم قاعدة البيانات أو خدمة مخصصة أو حزمة مثبتة على إصدار يحتاجه تطبيقكم. استخدموا القائمة السوداء واضبطوا التقارير في الملف نفسه:
// Packages that must never be upgraded automatically
Unattended-Upgrade::Package-Blacklist {
        "mysql-server";
};

Unattended-Upgrade::Automatic-Reboot "false";
Unattended-Upgrade::Mail "root";
Unattended-Upgrade::MailReport "only-on-change";
مدخلات القائمة السوداء أنماط تُطابَق مع أسماء الحزم، فاكتبوها بدقة. وإعدادات البريد تحتاج إلى بريد محلي يعمل لتسليم أي شيء؛ فإن لم يستطع الخادم إرسال بريد فاعتمدوا على السجل في الخطوة التالية. تذكّروا أن إصلاح الأمان في حزمة مستثناة يصبح مسؤوليتكم، فضعوا تذكيراً دورياً وافحصوه يدوياً.
٥. اختبروا بتشغيل تجريبي
قبل أن تثقوا بها اسألوها ماذا ستفعل دون تثبيت شيء:
sudo unattended-upgrade --dry-run --debugيسرد المخرج المصادر المسموحة والحزم التي ستُرقّى. القائمة الفارغة طبيعية حين يكون كل شيء محدّثاً. وإن احتوت شيئاً غير متوقع فصححوا الإعداد الآن لا بعد التشغيل الحقيقي. التشغيل التجريبي أأمن وسيلة لفحص قائمة سوداء أو مصدر جديد.
٦. اعرفوا متى تعمل وأين تسجّل
يبدأ العمل بمؤقّتي systemd، أحدهما لتحديث القوائم والآخر للترقية. يمكنكم رؤية جدولهما، ويشرح دليل مؤقتات systemd كيفية قراءة المؤقتات عموماً:
systemctl list-timers 'apt-daily*'تذهب النتائج إلى سجل، ويُعلَّم إعادة التشغيل المعلّقة بملف:
sudo tail -n 40 /var/log/unattended-upgrades/unattended-upgrades.log
ls -l /var/run/reboot-required
إن وُجد /var/run/reboot-required فهناك تحديث نواة أو مكتبة أساسية مثبّت لكنه غير فعّال بعد. تبقى النواة القديمة تعمل حتى إعادة التشغيل، فالخادم المرقّع الذي لا يُعاد تشغيله ما زال عرضة لثغرات النواة. جدولوا إعادة التشغيل عن قصد.
٧. إعادة التشغيل: يدوياً أولاً وتلقائياً مع خطة فقط
الافتراضي الآمن هو Automatic-Reboot "false" وتعيدون التشغيل في وقت تختارونه. بعض الفرق تقبل إعادة تشغيل تلقائية في نافذة هادئة:
// Only if you accept a planned reboot window
Unattended-Upgrade::Automatic-Reboot "true";
Unattended-Upgrade::Automatic-Reboot-Time "03:30";
فعّلوا هذا فقط إذا كان الخادم يتحمل دقيقة من التوقف وتبدأ الخدمات وحدها عند الإقلاع ولديكم مراقبة تنبّهكم إن لم تبدأ. وللخادم المفرد الذي يستضيف موقعاً غالباً تكون إعادة التشغيل اليدوية بعد قراءة السجل صفقة أفضل.
٨. مثال توضيحي وليس قياساً حقيقياً
قد يطبع تشغيل تجريبي على خادم Ubuntu مفترض شيئاً مثل:
Allowed origins are: o=Ubuntu,a=noble, o=Ubuntu,a=noble-security
Packages that will be upgraded: libssl3 openssl
Install: libssl3:amd64 (3.0.x) openssl:amd64 (3.0.x)
يظهر أن الإصدار وحزمة أمانه فقط مسموحان وأن حزمتين مرتبطتين بـ OpenSSL ستُرقّيان. ولأن خادم الويب يستخدم OpenSSL تتوقعون إعادة تشغيل خدمة الويب أو الحاجة إليها بعد ذلك، فتفحصون الموقع وشهادته مباشرة بعد التشغيل الحقيقي. هذا تمرين قراءة وليس نتيجة مسجلة.
٩. أخطاء شائعة
- تفعيل كل المصادر فيتحول ترقيع الأمان إلى ترقية كل شيء دون مراجعة.
- افتراض أن النواة المرقّعة تعمل قبل إعادة التشغيل.
- تشغيل إعادة التشغيل التلقائية على خادم إنتاج مفرد دون مراقبة.
- ترك خادم قاعدة البيانات ضمن المسموح وأنتم لا تتحملون إعادة تشغيله.
- عدم قراءة السجل أبداً فلا يُلاحظ عمل فاشل منذ مدة.
- تخطي النسخ الاحتياطي لأن التحديثات صغيرة.
١٠. أسئلة شائعة
هل تعيد تشغيل خادم الويب؟ تعيد الحزم تشغيل خدماتها عند الترقية، فقد يحدث انقطاع قصير لخدمة. افحصوا الموقع بعد التشغيل واختاروا وقتاً هادئاً للجدولة إن كان ذلك مهماً.
هل تحدّث ووردبريس؟ لا. تتعامل مع حزم نظام التشغيل فقط. أما نواة ووردبريس والقوالب والإضافات فلها مسارها؛ راجعوا دليل تحديث ووردبريس بأمان.
كيف أوقفها ليلة واحدة؟ عدّلوا الإعداد أو أوقفوا المؤقتات مؤقتاً ثم أعيدوا تشغيلها. المؤقت المعطّل المنسي هو سبب بقاء الخوادم دون ترقيع.
هل تكفي وحدها؟ لا. هي طبقة واحدة بجانب النسخ الاحتياطي والمراقبة وجدار الحماية.
١١. قائمة تحقق سريعة
- تأكدوا من وجود نسخة احتياطية مختبَرة.
- ثبّتوا الحزمة وفعّلوا المهمتين اليوميتين.
- اقصروا المصادر المسموحة على تحديثات الأمان.
- ضعوا في القائمة السوداء الحزم التي تتغير يدوياً فقط.
- شغّلوا
--dry-run --debugواقرؤوه. - افحصوا المؤقتات واقرؤوا السجل بانتظام.
- خطّطوا لإعادة التشغيل عند ظهور
reboot-required.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.
المراجع الرسمية
Debian Wiki: UnattendedUpgrades · Ubuntu Server: Package management · Debian manpages: unattended-upgrade · Debian: Security information