
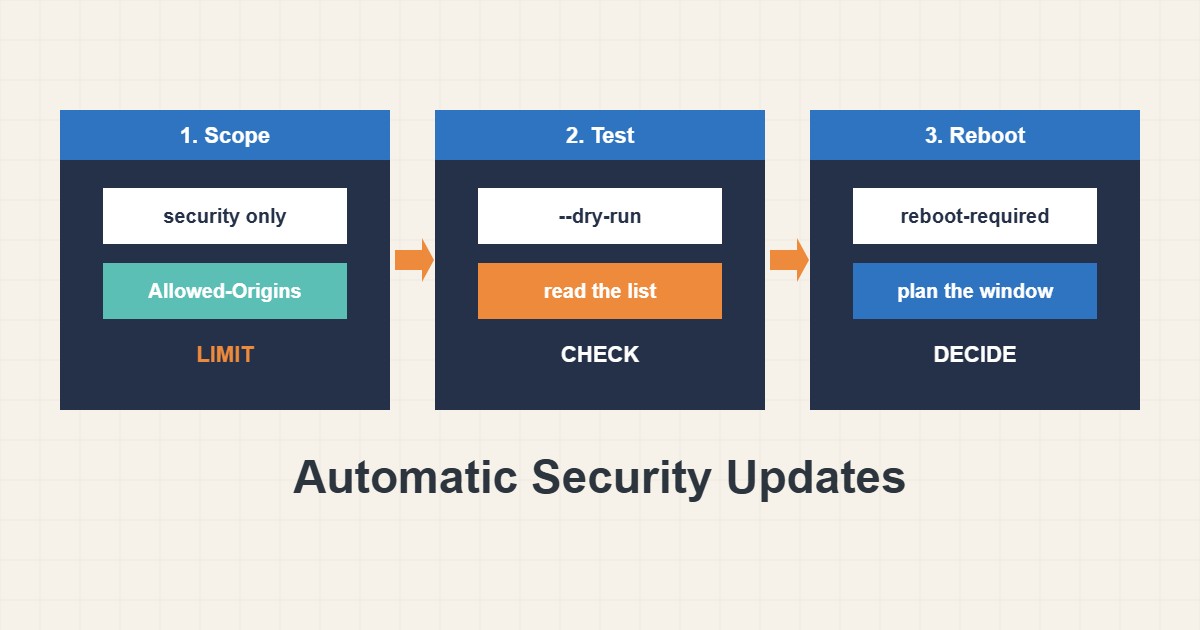
سروری که کسی وصلهاش نمیکند کمکم هدف آسانی میشود و سروری که بیدقت خودش را وصله میکند ممکن است ساعت سه بامداد خراب شود. unattended-upgrades وسط این دو است: روی دبیان و اوبونتو بهروزرسانیهای امنیتی را خودکار نصب میکند، به شرط اینکه تعیین کنید به چه چیزی دست بزند، چه زمانی چیزها را ریاستارت کند و چطور بفهمید چه کرده است. این راهنما آن را با پیشفرضهای محافظهکارانه راه میاندازد، بدون تغییر چیزی تست میکند و تصمیمهای مهم روی وبسرور را فهرست میکند.
۱. تصمیم بگیرید چه چیزی خودکار شود
بهروزرسانی خودکار یک معامله است: احتمال کوچک تغییر غیرمنتظره را میپذیرید تا حفرههای شناختهشده سریع بسته شوند. برای بیشتر وبسرورها محدودهٔ درست فقط بهروزرسانیهای امنیتی است. بهروزرسانیهای عادی، نسخهٔ اصلی جدید دیتابیس و هر چیزی که قالب تنظیمات را عوض میکند بهتر است دستی و در پنجرهٔ برنامهریزیشده انجام شود. قبل از فعالسازی مطمئن شوید بکاپی دارید که یک بار واقعاً بازیابی کردهاید و میدانید یک بسته را چطور برگردانید. بهروزرسانی زماندار را بسیار آسانتر میشود توجیه کرد تا یک قطعی مرموز را.
۲. نصب و فعالسازی
در اوبونتو اغلب از قبل نصب است. در دبیان یا ایمیج حداقلی نصبش کنید:
sudo apt update
sudo apt install unattended-upgrades
sudo dpkg-reconfigure -plow unattended-upgrades
دستور آخر میپرسد بهروزرسانیهای پایدار خودکار دانلود و نصب شوند یا نه. بله را انتخاب کنید تا فایل کوچکی بنویسد که دو کار روزانه را روشن میکند:
// /etc/apt/apt.conf.d/20auto-upgrades
APT::Periodic::Update-Package-Lists "1";
APT::Periodic::Unattended-Upgrade "1";
خط اول فهرست بستهها را هر روز تازه میکند و خط دوم هر روز ارتقا را اجرا میکند. عدد تعداد روز است و "0" کار را غیرفعال میکند.
۳. آن را به بهروزرسانی امنیتی محدود کنید
فایل /etc/apt/apt.conf.d/50unattended-upgrades تعیین میکند کدام مخزنها مجازند. بلوک Allowed-Origins را ببینید:
// /etc/apt/apt.conf.d/50unattended-upgrades (excerpt)
Unattended-Upgrade::Allowed-Origins {
        "${distro_id}:${distro_codename}";
        "${distro_id}:${distro_codename}-security";
};
در نصب پیشفرض خط امنیتی فعال است و خطهای بهروزرسانی گستردهتر با // کامنت شدهاند. تا دلیلی ندارید همانطور نگه دارید. اگر بعداً origin بهروزرسانی عمومی را فعال کنید، دامنه را از رفع آسیبپذیری به هر چیزی در آن مخزن گسترش دادهاید که ریسک دیگری است. مخزنهای شخص ثالث بدون افزودن عمدی origin شامل نمیشوند.
۴. از چیزهایی که نباید خودبهخود عوض شوند محافظت کنید
بعضی بستهها هرگز نباید بدون نظارت شما ارتقا یابند: سرور دیتابیس، سرویس سفارشی یا بستهای که نسخهاش برای برنامه ثابت شده. از blacklist استفاده کنید و گزارشدهی دلخواه را در همان فایل بگذارید:
// Packages that must never be upgraded automatically
Unattended-Upgrade::Package-Blacklist {
        "mysql-server";
};

Unattended-Upgrade::Automatic-Reboot "false";
Unattended-Upgrade::Mail "root";
Unattended-Upgrade::MailReport "only-on-change";ورودیهای blacklist الگوهاییاند که با نام بسته تطبیق میشوند، پس دقیق بنویسید. تنظیمات ایمیل برای تحویل چیزی به راهاندازی ایمیل محلی سالم نیاز دارد؛ اگر سرور نمیتواند ایمیل بفرستد، در گام بعد به لاگ تکیه کنید. یادتان باشد وصلهٔ امنیتی بستهٔ مستثناشده حالا کار خودتان است، پس یادآور دورهای بگذارید و دستی بررسی کنید.
۵. با اجرای آزمایشی تست کنید
قبل از اعتماد بپرسید بدون نصب چیزی چه میکند:
sudo unattended-upgrade --dry-run --debugخروجی originهای مجاز و بستههایی را که ارتقا مییابند فهرست میکند. اگر فهرست خالی است وقتی همهچیز بهروز است عادی است. اگر چیز غیرمنتظرهای دارد همین حالا تنظیمات را اصلاح کنید نه بعد از اجرای واقعی. اجرای آزمایشی امنترین راه بررسی blacklist یا origin جدید است.
۶. بدانید چه زمانی اجرا میشود و کجا لاگ میکند
کار با دو تایمر systemd شروع میشود، یکی برای تازهسازی فهرست و یکی برای ارتقا. زمانبندیشان را ببینید و راهنمای تایمرهای systemd نحوهٔ خواندن تایمرها را کلی توضیح میدهد:
systemctl list-timers 'apt-daily*'نتیجه در لاگ میآید و ریبوت در انتظار با یک فایل علامتگذاری میشود:
sudo tail -n 40 /var/log/unattended-upgrades/unattended-upgrades.log
ls -l /var/run/reboot-required
اگر /var/run/reboot-required وجود دارد، بهروزرسانی کرنل یا کتابخانهٔ اصلی نصب شده اما هنوز فعال نیست. کرنل قدیمی تا ریبوت کار میکند، پس سروری که وصله شده ولی ریاستارت نمیشود هنوز در برابر ضعفهای کرنل در معرض است. ریبوت را آگاهانه برنامهریزی کنید.
۷. ریبوت: اول دستی، خودکار فقط با برنامه
پیشفرض امن Automatic-Reboot "false" است و در زمانی که خودتان انتخاب میکنید ریاستارت میکنید. بعضی تیمها ریبوت خودکار در پنجرهٔ ساکت را میپذیرند:
// Only if you accept a planned reboot window
Unattended-Upgrade::Automatic-Reboot "true";
Unattended-Upgrade::Automatic-Reboot-Time "03:30";
فقط اگر سرور میتواند یک دقیقه از دسترس خارج شود، سرویسها خودشان در بوت بالا میآیند و مانیتوری دارید که در صورت نیامدنشان هشدار بدهد این را فعال کنید. برای یک سرور تکی با سایت، ریبوت دستی بعد از خواندن لاگ اغلب معامله بهتری است.
۸. مثال توضیحی، نه اندازهگیری واقعی
اجرای آزمایشی روی یک سرور اوبونتوی ساختگی ممکن است چیزی شبیه این چاپ کند:
Allowed origins are: o=Ubuntu,a=noble, o=Ubuntu,a=noble-security
Packages that will be upgraded: libssl3 openssl
Install: libssl3:amd64 (3.0.x) openssl:amd64 (3.0.x)
نشان میدهد فقط خود نسخه و بستهٔ امنیتیاش مجازند و دو بستهٔ مرتبط با OpenSSL ارتقا مییابند. چون وبسرور از OpenSSL استفاده میکند انتظار دارید سرویس وب ریاستارت شود یا بعدش نیاز به ریاستارت داشته باشد، پس بلافاصله بعد از اجرای واقعی سایت و گواهی را بررسی میکنید. این تمرین خواندن است، نه نتیجهٔ ثبتشده.
۹. اشتباههای رایج
- فعالکردن همهٔ originها که وصلهٔ امنیتی را به ارتقای بدون بازبینی همهچیز تبدیل میکند.
- فرض اینکه کرنل وصلهشده قبل از ریبوت در حال اجراست.
- روشنکردن ریبوت خودکار روی تکسرور تولید بدون مانیتور.
- جاگذاشتن سرور دیتابیس در مجموعهٔ مجاز وقتی ریاستارتش قابل تحمل نیست.
- هرگز نخواندن لاگ، تا کاری که مدتها شکست میخورد دیده نشود.
- ردکردن بکاپ چون بهروزرسانیها کوچکاند.
۱۰. پرسشهای متداول
وبسرور من را ریاستارت میکند؟ بستهها هنگام ارتقا سرویسهای خودشان را ریاستارت میکنند، پس قطع کوتاه یک سرویس ممکن است. بعد از اجرا سایت را بررسی کنید و اگر مهم است زمان ساکت را برای برنامه انتخاب کنید.
وردپرس را هم بهروز میکند؟ نه. فقط بستههای سیستمعامل را کنترل میکند. هستهٔ وردپرس، قالب و افزونهها فرایند خودشان را دارند؛ راهنمای بهروزرسانی امن وردپرس را ببینید.
چطور برای یک شب متوقفش کنم؟ تنظیمات را ویرایش کنید یا تایمرها را موقتاً متوقف کنید و بعد دوباره روشن کنید. تایمر غیرفعالماندهٔ فراموششده دلیل وصلهنشدن سرورهاست.
بهتنهایی کافی است؟ نه. یک لایه در کنار بکاپ، پایش و فایروال است.
۱۱. چکلیست سریع
- مطمئن شوید بکاپ تستشده دارید.
- بسته را نصب کنید و دو کار روزانه را فعال کنید.
- originهای مجاز را به بهروزرسانی امنیتی محدود نگه دارید.
- بستههایی را که فقط دستی عوض شوند در blacklist بگذارید.
- اجرای
--dry-run --debugرا بخوانید. - تایمرها را ببینید و لاگ را منظم بخوانید.
- با ظاهرشدن
reboot-requiredریبوت را برنامهریزی کنید.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
Debian Wiki: UnattendedUpgrades · Ubuntu Server: Package management · Debian manpages: unattended-upgrade · Debian: Security information