
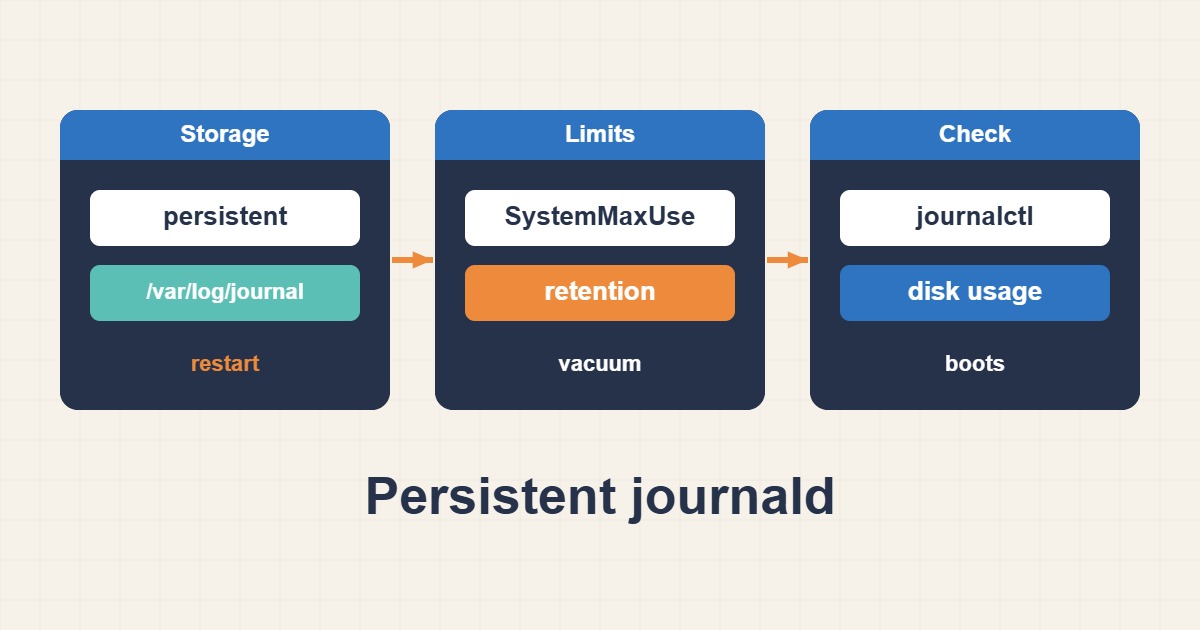
برای journald باید ماندگاری، سقف فضا و مدت نگهداری را با هم تعیین کرد. این راهنما ذخیره پایدار و پاکسازی کنترلشده را بدون نابودی شواهد توضیح میدهد.
دامنه و پیشنیازها
لاگهای برنامه در فایل مستقل مانند access.log با journald یکسان نیستند و سیاست Rotation جدا میخواهند. قبل از حذف، نیاز قانونی یا امنیتی و امکان ارسال مرکزی را بررسی کنید. نمونهٔ 512M و 14 روز را برحسب حجم واقعی، فضای آزاد و دوره نگهداری سازمان جایگزین کنید.
۱. شواهد را جمعآوری کنید
--disk-usage مجموع فایلهای Journal را نشان میدهد. با --list-boots ببینید بوت قبلی موجود است یا نه. Storage=auto تنها در شرایط وجود مسیر مناسب ذخیره پایدار میکند؛ وجود /run/log/journal بهتنهایی به معنای ماندگاری نیست. رخدادهای حساس را پیش از vacuum به محل محافظتشده صادر کنید.
journalctl --disk-usage
journalctl --list-boots
df -h /var/log
۲. تغییر کنترلشده
فایل drop-in را بسازید؛ SystemMaxUse سقف مصرف و SystemKeepFree فضای رزروشده را کنترل میکند. MaxRetentionSec یک قاعده نگهداری است، نه تضمین باقیماندن لاگ برای کل دوره؛ سقف فضا ممکن است زودتر فایلهای قدیمی را حذف کند. restart سرویس و flush را در پنجره مناسب انجام دهید.
# /etc/systemd/journald.conf.d/retention.conf
[Journal]
Storage=persistent
SystemMaxUse=512M
SystemKeepFree=1G
MaxRetentionSec=14day
۳. نتیجه را آزمایش کنید
پس از flush، وجود فایل در /var/log/journal و آخرین لاگ سرویس را بررسی کنید. در reboot برنامهریزیشده، journalctl -b -1 باید بوت قبلی را نشان دهد. برای کاهش مصرف فوری، اول rotate و سپس vacuum کنید؛ vacuum عمدتاً فایلهای آرشیوی را حذف میکند، نه فایل فعال را.
sudo systemctl restart systemd-journald
sudo journalctl --flush
sudo journalctl --rotate
# Destructive: removes old archived logs; export needed evidence first.
sudo journalctl --vacuum-time=14d
journalctl --disk-usage
بازگشت و پیشگیری
بازگشت تنظیمات ممکن است با برگرداندن drop-in انجام شود، اما لاگ حذفشده با rollback بازیابی نمیشود. از rm -rf /var/log پرهیز کنید. نرخ رشد و فضای آزاد را پایش و برای رخدادهای مهم انتقال امن به سامانه مرکزی فراهم کنید؛ سقف محلی جای بایگانی امنیتی قابلاعتماد نیست.
برای بررسی بخشهای مرتبط این مسیر، راهنماهای زمانبندی مطمئن کارهای لینوکس با systemd Timer و جلوگیری از پرشدن دیسک با چرخش لاگ Docker را نیز ببینید.